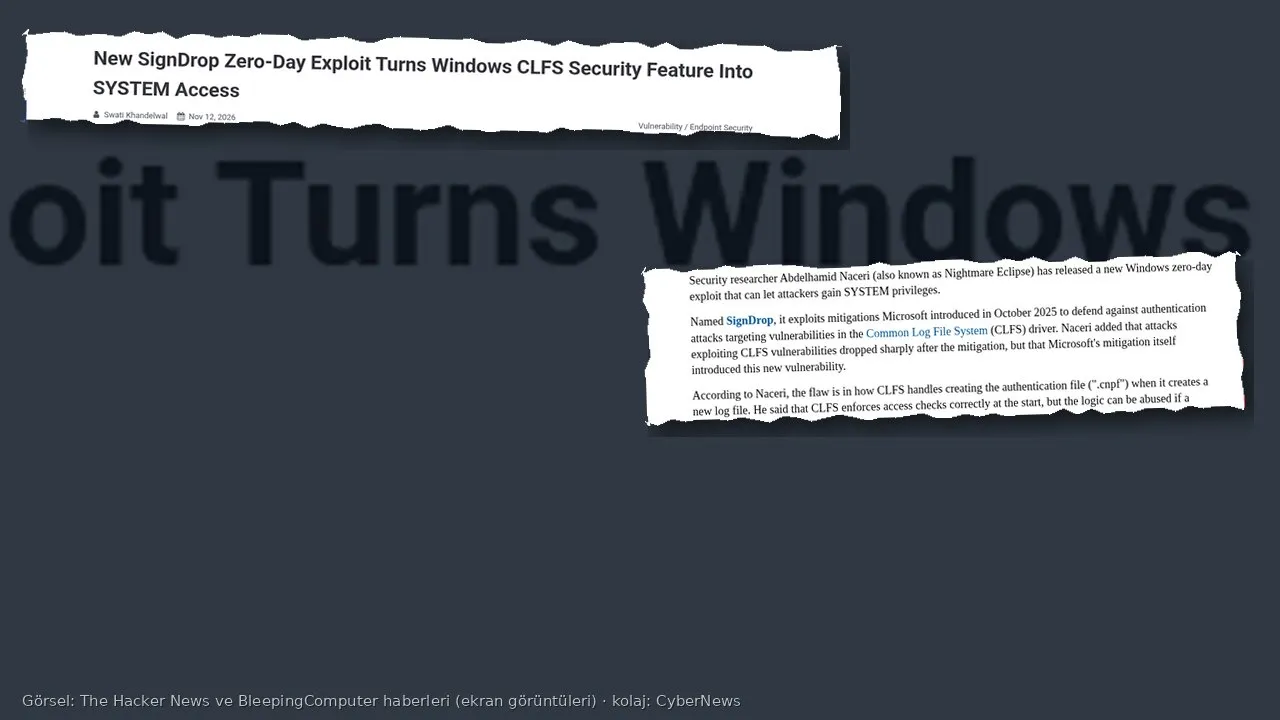
Güvenlik araştırmacısı Abdelhamid Naceri, 12 Kasım 2026’da Windows’ta yamasız bir yerel yetki yükseltme açığını yayımladı. SignDrop adındaki bu yöntem, Microsoft’un Common Log File System (CLFS) sürücüsüne 2025’te eklediği bir doğrulama özelliğinin, ayrıcalıklı bir süreç log dosyasını açtığında sistem yetkisiyle dosya oluşturmasına yol açabildiğini iddia ediyor. Microsoft olayı incelediğini, yaban ortamda kullanıldığına dair kanıt görmediğini ve Defender’ın olası istismar denemelerini kestiğini açıkladı.
Yayımlama günü, Microsoft’un Kasım güvenlik güncellemelerinin çıktığı günle çakışıyor. Haberi The Hacker News, BleepingComputer ve Ars Technica’nın 12–13 Kasım aktarımlarından, ayrıca Microsoft’un Ars Technica’ya verdiği yazılı açıklamadan derledik. Bu yazı saldırının adım adım tarifini içermez. Amaç, kimin etkilenebileceğini, yama gelene kadar neyin yapılmaması gerektiğini ve abartılı iddialarla resmi tablonun nerede ayrıldığını netleştirmek.
Kısaca
- SignDrop, uzaktan saldırı değil. Saldırganın hedef makinede önce sıradan bir kullanıcı olarak kod çalıştırabilmesi gerekir. Başarılı olursa bu yetki, sistem yöneticisi (SYSTEM) seviyesine çıkabilir.
- İddia edilen açık, CLFS’in log doğrulama dosyasını oluştururken kullandığı yetki bağlamında. Microsoft bu doğrulamayı, geçmişteki bellek bozma açıklarını zorlaştırmak için eklemişti. Araştırmacı, “koruma doğru uygulanmış, ancak mantık kötüye kullanılabiliyor” diyor.
- Yayımlanan deneme zincirinde tetikleyici olarak Windows Defender’ın güncelleme arayüzü kullanılıyor. Araştırmacı, aynı mantığın başka antivirüs süreçlerine de uyarlanabileceğini öne sürüyor; bu geniş iddia bağımsız olarak doğrulanmış değil.
- Microsoft 12 Kasım güvenlik güncellemelerinde bu iddiaya bir CVE veya yama koymadı. Şirket, yazımı incelediğini, yaban ortamda istismar kanıtı görmediğini ve Defender’ın olası denemeleri kestiğini söyledi.
- CLFS doğrulamasını kapatmak çare değil. Hem araştırmacı hem sürücünün kendi belgelemesi, bu korumayı kapatmanın eski bellek bozma açıklarını yeniden açacağını uyarıyor. Beklenen çözüm Microsoft yaması. O yama çıkana kadar resmi olmayan “kalıcı çözüm” veya kayıt defterini kapatan rehberlere itibar etmeyin.
Kim etkileniyor, kim etkilenmiyor?
Araştırmacı denemeyi Windows 11 26H2, bu sürümün deneysel bir derlemesi ve Windows Server 2025 Experimental üzerinde yaptığını yazıyor. Etkilenen kapsam, CLFS doğrulama kipinin 0 (zorunlu) veya 1 (öğrenme) olduğu sistemler. Kurulum üzerinden 90 gün geçen makinelerde kipin otomatik olarak zorunluya geçtiği belirtiliyor; yani iddia edilen hedef, koruması açık duran yerleşik kurulumlar.
Bu tablo her Windows makinesinin açık olduğu anlamına gelmiyor. Ars Technica’ya konuşan araştırmacı Will Dormann, yöntemin anlatıldığı gibi çalıştığını, ancak her Windows 11 sürümünde işlemediğini söyledi. Dormann, kendi makinelerinden yalnızca birinin koşulları taşıdığını, taze kurulmuş bir 26H2’ye güncelleme yüklemenin yetmeyebileceğini belirtti. Araştırmacının “kurulumların yüzde 80’i açık” tahmini bu yüzden ihtiyatla okunmalı.
Güney Kore’deki 78researchlab’in yayımladığı değerlendirmede de yöntemin çalıştığı, fakat operasyonel kullanım için yeterince güvenilir olmadığı belirtiliyor. Aynı değerlendirme, yayımlanan zincirde Defender’ın açık olmasının gerektiğini ve denemenin kullanıcı hesap denetimi pencerelerini bozarak dikkat çektiğini kaydediyor. Yani bu, sessiz ve evrensel bir anahtar değil.
Yama yok, korumayı kapatmayın
Kasım ayı güvenlik güncellemeleri SignDrop için bir yama getirmedi. CISA’nın bilinen istismar edilen açıklar kataloğunda da bu iddia yok. Microsoft’un Ars Technica’ya verdiği açıklama üç cümlede toplanıyor: yazım inceleniyor, yaban ortamda kullanım kanıtı yok, Defender olası istismar denemelerini kesiyor.
Yayımlanan deneme kodunu “makinem açık mı?” diye çalıştırmak savunma değildir. Böyle bir kod, zaten makinede yetki yükseltmeye çalışır; resmi olmayan bir aracı da zararlı yazılım taşıyabilir. İhtiyacı olan ekipler, Microsoft’un belgelediği CLFS doğrulama kaydına bakabilir. Kip 0 veya 1 ise iddia edilen kapsamdasınızdır; 2 veya 3 ise koruma kapalıdır ve bu, başka bir risk demektir.
Korumayı kapatmak kısa yoldan “açığı kapatmak” gibi görünür, oysa Microsoft’un bu özelliği eklemesinin nedeni tam tersidir: CLFS sürücüsü yıllardır yetki yükseltme saldırılarının hedefi oldu, CISA kataloğunda bu sürücüye ait çok sayıda kayıt var. Doğrulamayı kapatmak, o eski sınıfa kapıyı yeniden açar. Doğru bekleyiş, resmi yama ve Defender imzalarının güncel kalmasıdır.
Türkiye açısı
Windows 11 ve Windows Server, Türkiye’de ofis, kamu ve küçük işletme makinelerinde yaygın. 26H2’ye geçmiş ve bir süredir açık duran kurulumlar, araştırmacının çizdiği iddia edilen kapsamın içine girebilir. Yine de bu bir uzaktan saldırı değil. E-posta ekindeki bir program, ele geçirilmiş bir hesabın indirdiği araç veya zaten makinede duran bir zararlı, önce sıradan kullanıcı yetkisiyle çalışabilmelidir.
Bu yüzden pratik savunma, yama gelene kadar da tanıdık kurallara dayanır. Yönetici olmayan günlük hesap kullanmak, tanınmayan programı çalıştırmamak, Defender’ı veya kullandığınız resmi antivirüsü kapatmamak. “Deneyin, sistem kabuğu açılıyorsa açıksınız” türü yönlendirmeler, hem riskli hem de bu haberin kapsamı dışındadır.
Windows 11 26H2’nin dağıtımı kademeli olduğu için, Türkiye’deki bir kurumda kaç makinenin bu sürümde ve 90 günü doldurmuş olduğu envantersiz bilinmez. Ars Technica’nın aktardığı gibi, yeni kurulmuş bir 26H2’ye güncelleme yüklemek tek başına aynı koşulu üretmeyebilir. Kurum ekipleri için ilk iş, hangi makinelerin 26H2 veya Server 2025 çalıştırdığını ve CLFS doğrulama kipini görmektir. Uç nokta korumasının açık ve güncel olduğu da ayrıca bakılmalı. Microsoft’un güvenlik güncelleme rehberi izlenmeli; yama çıktığında bu makineler öne alınmalı. Yerel bir yetki yükseltme, içerideki bir saldırganın veya zaten bulaşmış bir makinenin sonraki adımını kolaylaştırır; ama tek başına dışarıdan ağınızı açmaz.