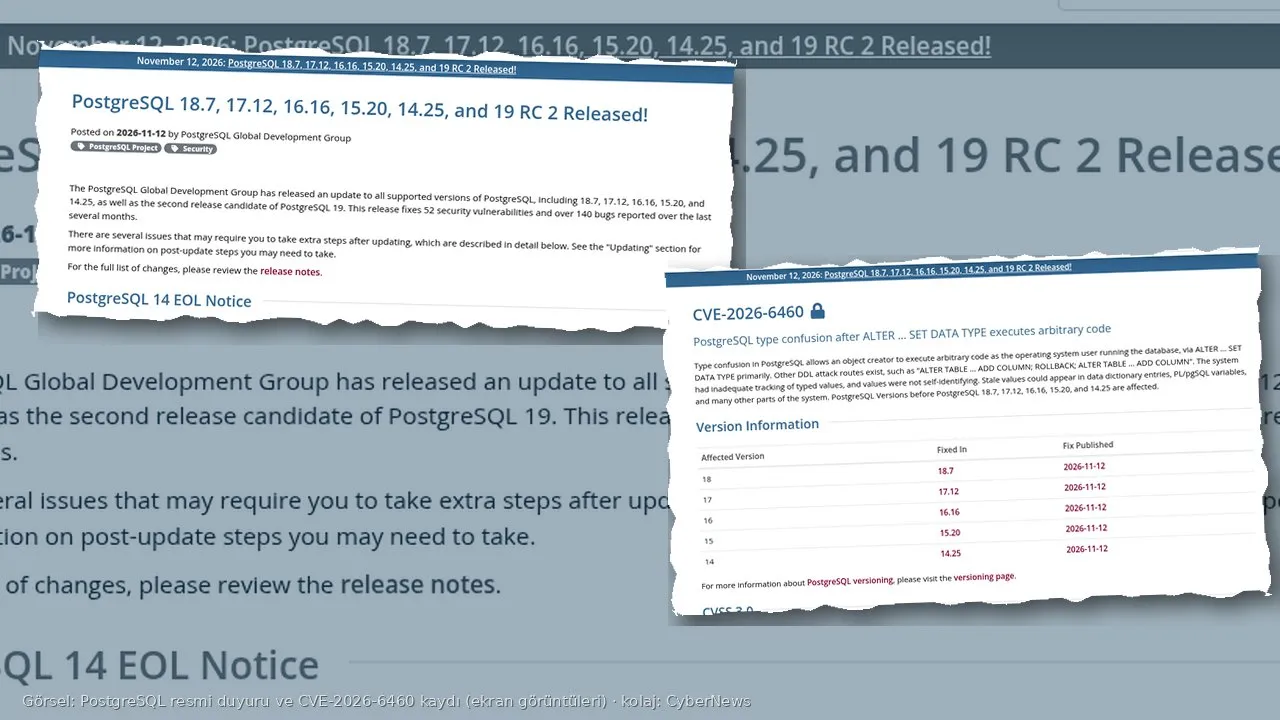
PostgreSQL Küresel Geliştirme Grubu, 12 Kasım 2026’da desteklenen tüm ana sürümler için güvenlik güncellemesi yayımladı. Duyuruya göre sürümler 18.7, 17.12, 16.16, 15.20 ve 14.25. Bu paket 52 güvenlik açığını ve son aylarda bildirilen 140’tan fazla hatayı kapatıyor. Listenin başında, bir nesne oluşturabilen veritabanı kullanıcısının sunucuyu çalıştıran işletim sistemi kullanıcısı yetkisiyle kod çalıştırmasına yol açabilen CVE-2026-6460 var. Puanı CVSS 8,8.
Haberi projenin 12 Kasım resmi duyurusu ve CVE-2026-6460 güvenlik kaydından, The Hacker News’in 13 Kasım aktarımından derledik. Proje, bu açığın saldırıda kullanıldığına dair bir bildirim yayımlamadı. The Hacker News, CISA’nın CVE değerlendirmesinde de istismarın “yok” göründüğünü yazdı.
Kısaca
- CVE-2026-6460 bir tür karışıklığı: sütunun veri tipi değiştirildikten sonra sunucu, eski bir değeri yeni tipmiş gibi okuyabiliyor. Resmi kayıt, başlıca yolun
ALTER ... SET DATA TYPEolduğunu, başka DDL yollarının da bulunduğunu söylüyor. Etkilenen sürümler 18.7, 17.12, 16.16, 15.20 ve 14.25 öncesi. - Saldırganın en azından nesne oluşturabilen bir veritabanı oturumuna ihtiyacı var. Bu, internete açık ve parolasız bir kurulum demek değil; fakat geniş yetkili veya gevşek verilmiş bir hesap yeterli olabilir.
- Aynı pakette onlarca başka açık da kapanıyor. Bunların bir kısmı sunucuda kod çalıştırmaya, bir kısmı yedek ve istemci araçlarına uzanıyor. CVE-2026-116322, kimlik doğrulaması yapılmadan gönderilen bir iptal isteğinin PostgreSQL 18 sunucusunu yeniden başlatabildiğini tarif ediyor.
- PostgreSQL 14’ün son güvenlik sürümü 14.25. Proje, bu sürümün artık destek dışı olduğunu ve üretimdeki 14 kurulumlarının daha yeni bir ana sürüme taşınmasını öneriyor. Daha eski ana sürümler bu pakette yama almadı.
- Küçük sürüm güncellemesi için veri dökümü veya
pg_upgradegerekmiyor: sunucu durdurulup ikili dosyalar yenileniyor. Duyuru, bazı dizinler için yeniden indeksleme ve artımlı yedek kullananlar için yeni bir tam yedek öneriyor. Yamayı erteleyenler için resmi bir geçici çare yok.
Yirmi iki yıllık bir kök, bugünün yaması
Resmi güvenlik kaydı, sunucunun tipli değerleri yeterince izlemediğini ve değerlerin kendini tanıtmadığını yazıyor. Eski bir değer; veri sözlüğü kayıtlarında, PL/pgSQL değişkenlerinde ve sistemin başka yerlerinde yeni tip gibi görünebiliyor. Sonuç, nesne oluşturabilen bir oturumun işletim sistemi kullanıcısı yetkisiyle kod çalıştırmasına kadar varabiliyor.
The Hacker News’in 13 Kasım haberine göre güvenlik araştırmacısı Mehmet İnce, açığın kökünü 5 Mayıs 2004’te PostgreSQL’e eklenen sütun tipi değiştirme yeteneğine bağlıyor. Aynı haberde İnce’nin çalışan bir istismar yolu gösterdiği, en düşük ayrıcalıklı bir oturumda çökme üretebildiğini yazdığı belirtiliyor. Habere göre proje bildirimi saldırganı “nesne oluşturabilen biri” diye tarif ediyor; varsayılan yetkilerle kod çalıştırmanın her zaman mümkün olup olmadığı kaynaklarda net değil. İstismar adımlarını burada tekrarlamıyoruz.
Aynı haber, İnce’nin tekniğini yönetilen PostgreSQL hizmetlerine uyarlayıp Ağustos’ta ilgili güvenlik ekipleriyle özel olarak paylaştığını da aktarıyor. Anılan sağlayıcılar arasında AWS (Aurora ve RDS), Microsoft (Azure PostgreSQL), Google (AlloyDB), Supabase, Databricks ve Ubicloud var. Yazıda her hizmetin bugünkü yama durumu tek tek verilmiyor. Bulutta çalışan ekiplerin kendi sağlayıcısının duyurusuna bakması gerekir.
Yalnız sunucu yaması yetmeyebilir
Resmi duyuru, güncellemenin birikimli olduğunu ve veritabanını baştan yüklemeden uygulanabileceğini söylüyor. Bununla birlikte birkaç ek adım var. GIN veya kimi GiST dizinlerinden şüphe ediliyorsa yeniden indeksleme isteniyor. Artımlı yedek kullanılıyorsa güncellemeden sonra yeni bir tam yedek alınması öneriliyor. bpchar sütunlarındaki B-ağacı dizinleri de yenilenmeli. İstemci araçlarındaki açıklar ayrı: bozuk bir arşiv pg_restore aracını, ele geçirilmiş bir kaynak sunucu ise pg_dump çıktısı üzerinden psql’i etkileyebiliyor. Bu araçların da her makinede güncellenmesi gerekiyor.
The Hacker News, projenin paket bakımcılarına dayandırarak C dilindeki eklentilerin sunucuyla birlikte yeniden derlenmesi veya güncellenmesi gerektiğini yazdı. Eski sürüme karşı derlenmiş eklentiler yüklenebilse de, habere göre bu sürümde kapanan açıklara karşı korunmuş sayılmayabiliyor. Bu uyarı ana duyurunun “Updating” bölümünde yer almıyor; paket notunu kendi deponuzda doğrulamak yerinde olur. Resmi kayıt, yeni bir ayarla bu typ kontrolünü kapatmanın güvenlik riski taşıdığını da belirtiyor.
Küçük sürüm numarası yanıltmasın: 52 güvenlik kaydı, “rutin bakım” diye ertelenecek bir paket değil. Birçoğu kod çalıştırma veya veriye yetkisiz erişim tarif ediyor. Yönetilen hizmet, konteyner imajı veya üçüncü taraf yedek aracı kullanan ekipler, kendi sunucu ikilisinin yanı sıra o imajın ve aracın da 12 Kasım paketine gelip gelmediğini sormalı. Güncellemeden sonra uygulamayı “çalışıyor” diye bırakmak yetmez; duyurudaki dizin ve yedek adımları atlanırsa eski bir bozulma yerinde kalabilir.
Türkiye açısı
PostgreSQL, Türkiye’de kamu, belediye, finans, e-ticaret ve yazılım ekiplerinde yaygın. Birçok uygulama, kişisel veriyi bu sunucuda tutuyor. Nesne oluşturma yetkisi olan bir hesabın işletim sistemi kullanıcısına yükselmesi, yalnız veritabanı satırlarını değil, aynı makinedeki dosyaları ve yedekleri de ilgilendirir. Bu da 6698 sayılı Kanun’daki veri güvenliği yükümlülüğüne dokunur.
İnternete açık yönetim arayüzleri, zayıf parolalar ve paylaşılmış roller riski büyütür. Önce desteklenen bir sürüme, sonra 12 Kasım paketindeki küçük sürüme geçmek gerekir. 14.x kullanan ve taşımayı erteleyen ekipler, bu paketin son güvenlik trenini kaçırmamak ile ana sürüm yükseltmesini planlamak arasında sıkışıyor: 14.25 çıkmalı, ardından desteklenen bir ana sürüme takvim konmalı.
Yönetilen hizmet alanlar da “bulut benim yerime yamar” diye beklememeli. Sağlayıcının küçük sürümü uygulayıp uygulamadığı, eklentilerin yenilenip yenilenmediği ve istemci araçlarının nerede çalıştığı ayrı sorular. Henüz istismar raporu yok; bu, yamanın bekletilebileceği anlamına gelmiyor. Kamuya açık kanıt kodu çıktığında pencere hızla kapanır.