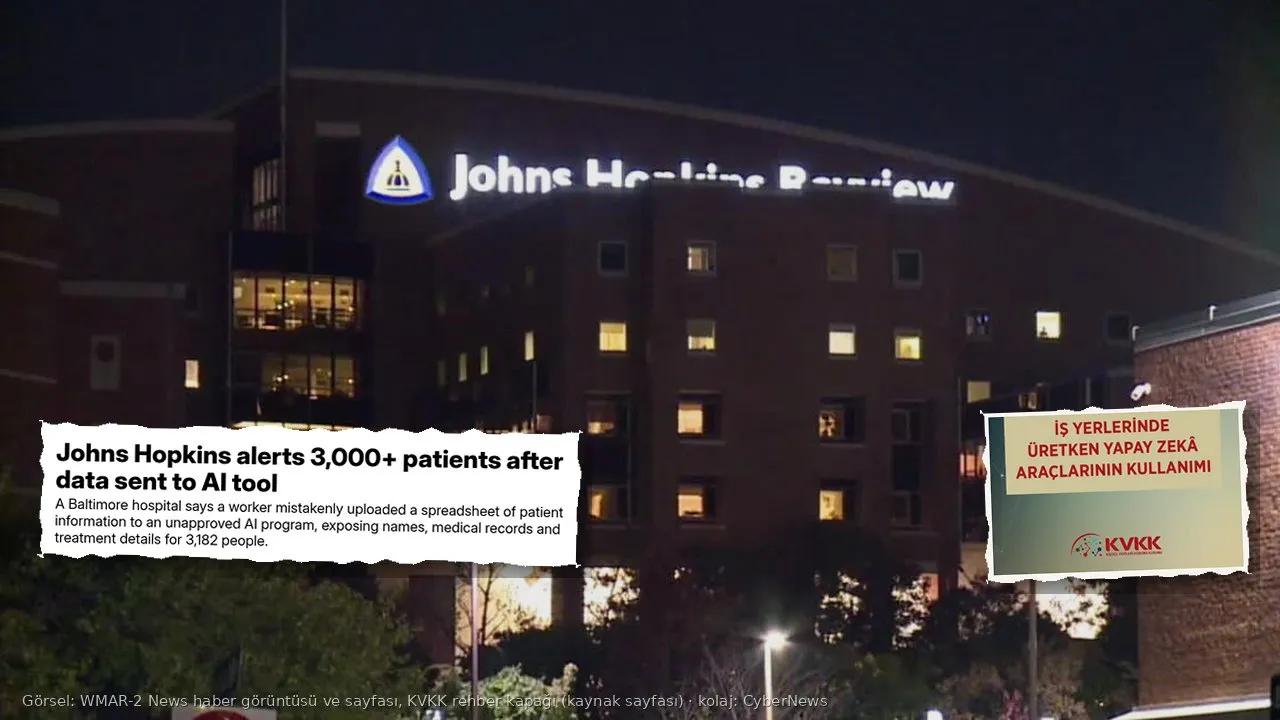
ABD’nin Baltimore kentindeki Johns Hopkins Bayview Medical Center, 3.182 hastaya “verileriniz yapay zekâ aracına gitti” mektubu gönderiyor. Hastanenin açıklamasına göre bir çalışan, iç inceleme sırasında hasta bilgilerini içeren bir tabloyu, hastanenin kullanımına onay vermediği, herkese açık bir yapay zekâ aracına yükledi. Olay bir siber saldırı değil; ama tam da kurumların en çok korktuğu türden bir sızıntı: iyi niyetli bir çalışanın işini hızlandırmak için kullandığı “gölge yapay zekâ”.
Haberin 30 saniyelik özeti:
Ne oldu?
Yerel yayın kuruluşu WMAR-2 News’in 24 Ekim 2026’da aktardığı hastane açıklamasına göre sorun 21 Eylül 2026’da fark edildi. Aynı gün, bir iç inceleme sırasında bir personel hasta bilgilerini içeren bir hesap tablosunu, bu amaçla kullanılmasına izin verilmemiş dış bir yapay zekâ platformuna yükledi. Hastane, bunun sonucunda verilerin üçüncü taraf bir araçla uygunsuz biçimde paylaşıldığını kabul ediyor.
Tablo, Mayıs 2026 ile Eylül 2026 arasında hastaneye yatırılan ve tedavi gören hastaları kapsıyordu. Açığa çıkmış olabilecek bilgiler arasında hasta adları, yatış ve tedavi tarihleri, tıbbi kayıt numaraları, hesap numaraları, tedavinin yapıldığı bölüm, verilen ilaçlar ve hekim adları bulunuyor. Hastaneye göre tabloda sosyal güvenlik numarası, finansal hesap bilgisi ya da başka kimlik bilgileri yoktu.
Hastanenin bildirdiğine göre çalışan, yapay zekâ aracındaki istemi (prompt), sohbet geçmişini ve belgeyi sildi. Hastane ayrıca aracı işleten şirketten verileri silmesini istedi. Kurum, olayı politikalarını ve eğitimlerini güçlendirmek için kullanacağını; onaysız uygulama ve yapay zekâ araçlarının kullanımına sınırlar getireceğini ve personeli onaylı araçlar konusunda yeniden eğiteceğini açıkladı. Hastalara mektuplar 22 Ekim 2026’da gönderilmeye başlandı; etkilenenlere 12 aylık ücretsiz kredi izleme hizmeti ve ücretsiz bir danışma hattı sunuluyor. Hastane, hangi yapay zekâ aracının kullanıldığını açıklamadı.
Neden önemli?
Bu olay, yapay zekâ çağında veri sızıntısının nasıl değiştiğini gösteriyor. Klasik veri ihlalinde bir saldırgan sisteme sızar. Burada ise kimse “saldırmadı”: Çalışan muhtemelen bir tabloyu hızlıca özetlemek, sınıflandırmak ya da analiz etmek istedi. Sorun, verinin kurumun kontrolü dışındaki bir sunucuya gitmesi.
Herkese açık sohbet botlarına yüklenen içerik, aracın ayarlarına ve kullanım koşullarına göre bir süre saklanabiliyor, insan denetimine açılabiliyor ya da bazı durumlarda model geliştirme süreçlerinde kullanılabiliyor. Çalışanın sohbeti silmesi ve hastanenin silme talebi önemli adımlar; ancak verinin tamamen yok edildiğini dışarıdan doğrulamak kolay değil. Bu yüzden sağlık verisi gibi hassas bilgiler söz konusu olduğunda, “sonradan silmek” yerine “hiç yüklememek” temel kural.
Olayın ABD’deki hukuki çerçevesi de net. Hasta sağlık bilgilerini koruyan HIPAA kuralları, sağlık kuruluşlarına hasta verisini yalnızca anlaşmalı ve güvence veren iş ortaklarıyla paylaşma zorunluluğu getiriyor. Onaysız, herkese açık bir yapay zekâ aracı böyle bir güvence sunmadığı için hastane olayı bir veri ihlali olarak ele alıp hastaları tek tek bilgilendirdi. 500’den fazla kişiyi etkileyen ihlallerin ABD Sağlık Bakanlığı’na da bildirilmesi gerekiyor.
Gölge yapay zekâ: Türkiye’de de tanımlı bir risk
Türkiye’de Kişisel Verileri Koruma Kurumu (KVKK) bu riski adıyla tanımlıyor. Kurum’un Şubat 2026’da yayımladığı “İş Yerlerinde Üretken Yapay Zekâ Araçlarının Kullanımı” dokümanı, “Gölge YZ” kavramını, üretken yapay zekâ araçlarının kurumun bilgisi, onayı veya kontrolü dışında çalışanlar tarafından iş süreçlerinde kullanılması olarak tarif ediyor. Dokümanda bu kullanım biçiminde toplantı notları, iç yazışmalar, rapor taslakları ve çalışanlara ya da müşterilere ilişkin bilgilerin üçüncü taraf araçlarla paylaşılabildiği; bunun da veri ihlali riskini artırdığı vurgulanıyor.
KVKK’nın yaklaşımı yasakçı değil. Dokümana göre üretken yapay zekâ araçlarını tamamen yasaklamak “uygulamada gerçekçi sonuçlar doğurmayacak”, aksine çalışanları kontrol dışı kullanıma itebilecek. Kurum bunun yerine açık bir kurumsal politika önerisinde bulunuyor: hangi araçların, hangi amaçlarla ve hangi tür bilgilerle kullanılabileceğinin yazılı olarak belirlenmesi, çalışanlara duyurulması ve eğitimle desteklenmesi. Dokümanda, kişisel veri ve ticari sır içermemek kaydıyla metin düzeltme ya da fikir geliştirme gibi kullanımlara izin veren, buna karşılık müşteri dosyaları, insan kaynakları verileri ve iç yazışmaların araçlara girilmesini kısıtlayan politika örneklerine yer veriliyor. KVKK Başkanı Faruk Bilir’in gölge yapay zekâ uyarılarını da daha önce aktarmıştık.
Sağlık verisi açısından tablo daha da sıkı. 6698 sayılı Kanun’un 6. maddesi sağlık verisini “özel nitelikli kişisel veri” olarak sayıyor. Bir hastane çalışanının hasta listesini yurt dışında sunucusu bulunan bir sohbet botuna yüklemesi, Türkiye’de hem özel nitelikli verinin hukuka aykırı işlenmesi hem de Kanun’un 9. maddesindeki kurallara uyulmadan yurt dışına aktarım tartışmasını doğurur. Kanun’un 12. maddesi ise veri sorumlusuna, yani hastaneye, çalışanlarının neden olduğu ihlallere karşı da gerekli teknik ve idari tedbirleri alma yükümlülüğü yüklüyor. Böyle bir durumda, Kurul’un 2019/10 sayılı kararı uyarınca ihlalin öğrenildiği andan itibaren 72 saat içinde Kurum’a bildirim yapılması gerekiyor.
Kurumlar ne yapmalı?
- Onaylı araç listesi: Çalışanların kullanabileceği yapay zekâ araçlarını yazılı olarak belirleyin. Kurumsal sözleşmesi olan, verinin model eğitiminde kullanılmadığını taahhüt eden sürümleri tercih edin.
- Kırmızı çizgiler: Hasta, müşteri ve personel verisinin hiçbir koşulda onaysız araçlara girilmeyeceğini politikada açıkça yazın.
- Anonimleştirme: Analiz gerekiyorsa veriyi önce kimlik bilgilerinden arındırın; ad, kayıt numarası ve tarih gibi alanları çıkarın.
- Teknik kontrol: Veri kaybı önleme (DLP) araçlarıyla hassas dosyaların bilinen yapay zekâ sitelerine yüklenmesini izleyin ya da engelleyin.
- Eğitim: Çalışanlara yasak listesi vermek yerine güvenli bir alternatif sunun; insanlar işlerini kolaylaştıran aracı kullanmaya devam edecek.
- Olay planı: Yanlışlıkla yükleme olduğunda kimin, ne kadar sürede, neyi yapacağını önceden belirleyin; 72 saatlik bildirim süresi hızla doluyor.
Johns Hopkins Bayview vakası, yapay zekânın veri güvenliğini yalnızca saldırganlar üzerinden değil, gündelik iş alışkanlıkları üzerinden de değiştirdiğini hatırlatıyor. Bir hesap tablosunu “bir özetlesin” diye sohbet penceresine sürüklemek birkaç saniye sürüyor; sonuçları ise binlerce hastaya giden mektuplarla ölçülüyor.