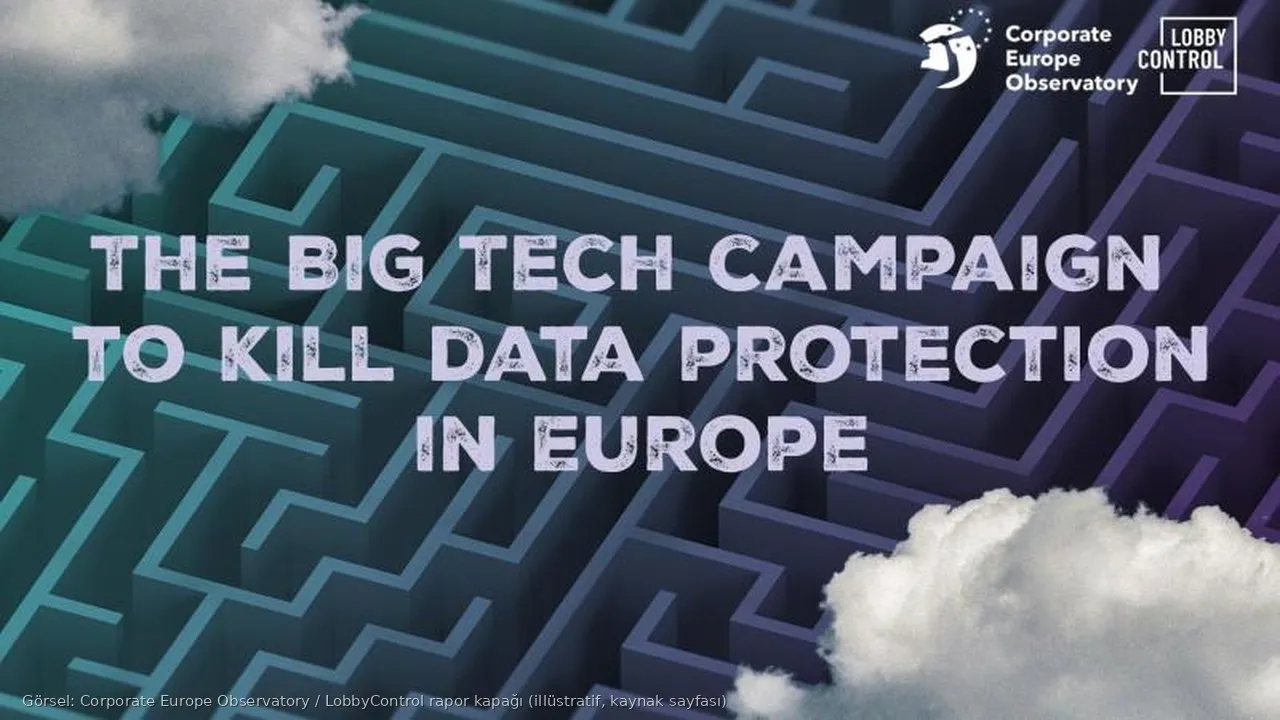
Avrupa Birliği’nin veri koruma kurallarını yapay zekâ lehine gevşeten “Digital Omnibus” paketinin arkasında yoğun bir Büyük Teknoloji lobisi var. Brüksel merkezli Corporate Europe Observatory (CEO) ile Alman LobbyControl’ün 28 Ekim 2026’da yayımladığı rapor, Google ve Meta’nın başta İrlanda ve Almanya olmak üzere üye devletler ve Avrupa Parlamentosu üzerinde nasıl bir etki kampanyası yürüttüğünü bilgi edinme başvurularıyla belgeliyor. Rapor, AB Konseyi’nin 21 Ekim’de kabul ettiği müzakere metninin çıkmasından bir hafta sonra geldi.
Raporda ne var?
“Büyük Teknolojinin Avrupa’da veri korumayı öldürme kampanyası” başlıklı çalışmanın öne çıkan bulguları şöyle:
- İrlanda: İrlanda lobi kayıtlarına göre Meta, Mayıs 2025’ten bu yana AB’nin dijital kurallarını gevşetme konusunda 41 İrlandalı karar alıcı ve Avrupa Parlamentosu üyesiyle temas kurdu. Bunların dokuzu doğrudan “AB düzeyinde dijital düzenlemenin sadeleştirilmesi için İrlanda’nın desteğini almak” amacını taşıyordu. Google ise 30 kamu görevlisiyle temas kurdu.
- Almanya: AB dışı teknoloji şirketleri, Başbakan Friedrich Merz göreve geldiğinden bu yana Alman hükümeti yetkilileriyle 103 kez görüştü; bu haftada ortalama 1,5 toplantı demek. Paketle ilgili çalışmayı yürüten Dijital Bakan Karsten Wildberger büyük teknoloji şirketleriyle 18 toplantı yaptı.
- Avrupa Parlamentosu: Komisyon’un Kasım 2025’teki önerisinden bu yana Digital Omnibus üzerine 655 lobi toplantısı tespit edildi; bu, her iş günü milletvekilleriyle ortalama üç toplantı anlamına geliyor. Toplantıların yüzde 83’ü iş dünyası temsilcileriyle, yalnızca yüzde 11’i sivil toplum ve sendikalarla yapıldı. En aktif şirketler 21 toplantıyla Google ve 19 toplantıyla Meta oldu.
Rapor, şirketlerin dilinin hükümet belgelerine nasıl taşındığına da örnekler veriyor. CEO’ya göre Alman hükümetinin 2025 sonbaharında hazırladığı bir “gayriresmî belge”, kullanıcıların platformlardaki verilerine erişim hakkını kısıtlamayı “orantısız çaba” gerekçesiyle savunuyordu. Google aynı ifadeyi birkaç ay önce Alman hükümetine sunduğu bir lobi belgesinde kullanmıştı.
İrlanda dönem başkanlığının rolü
İrlanda 1 Temmuz’dan bu yana AB Konseyi dönem başkanlığını yürütüyor ve Meta ile Google’ın Avrupa merkezlerine ev sahipliği yapıyor. Rapora göre şirketler, İrlanda’nın dönem başkanlığı yaklaşırken temaslarını yoğunlaştırdı. CEO, Irish Independent’ın haberine atıfla Meta’nın Şubat 2026’da İrlanda İşletme Bakanı Peter Burke ile ABD büyükelçisinin konutunda “İrlanda’nın AB dönem başkanlığı için dijital gündem” konulu özel bir akşam yemeği yaptığını aktarıyor. Google ise Eylül’de Brüksel’de “İrlanda dönem başkanlığını kutlamak” için bir resepsiyon düzenledi.
Rapor, şirketlerin kaygı duyduğu anı da gösteriyor. Mart 2026’da, Kıbrıs dönem başkanlığı sırasında bazı üye devletler Komisyon önerisinin en sorunlu kısımlarını geri çekmeye başlamıştı. CEO’nun yayımladığı bir e-postada Meta’nın İskandinav ülkeleri kamu politikası direktörü, Danimarkalı bir yetkiliye Konsey’in önerileri geri aldığını duyduklarını yazıp görüşme talep ediyor. Rapora göre Google da Nisan’da İsveçli yetkililere, yapay zekâ için “meşru menfaat” hükmünün uzlaşı metninden çıkarılmasından “endişe duyduğunu” yazdı. Altı ay sonra, İrlanda başkanlığında kabul edilen metinde bu hüküm geri döndü.
İrlanda hükümeti suçlamaları reddediyor. İrlanda yayın kuruluşu RTÉ’ye konuşan dönem başkanlığı sözcüsü, “AB Konseyi dönem başkanı olarak sorumluluklarımızı tam bir tarafsızlıkla yerine getiriyoruz” dedi ve 21 Ekim’de kabul edilen müzakere yetkisinin üye devletlerin “çok büyük çoğunluğu” tarafından desteklendiğini vurguladı. RTÉ’ye göre metin, 27 üyeden 24’ünün desteğiyle nitelikli çoğunlukla kabul edildi.
Tartışmanın özü: Rıza olmadan yapay zekâ
Paketin en tartışmalı kısmı, kişisel verilerin yapay zekâ için kullanılması. Konsey’in 21 Ekim’de kabul ettiği metne göre şirketler, yapay zekâ sistemlerini geliştirirken ve çalıştırırken GDPR’deki “meşru menfaat” hukuki dayanağına başvurabilecek; yani kullanıcıdan açık rıza almaları gerekmeyecek. CEO’ya göre Konsey metni, Komisyon önerisinden bir adım ileri giderek yalnız modellerin eğitimini değil, yapay zekânın kullanımını da bu kapsama alıyor.
Bugüne kadar meşru menfaat, dolandırıcılığı önleme ya da siber güvenlik gibi belirli amaçlar için kullanılan bir dayanaktı. Avrupa Veri Koruma Kurulu (EDPB) 2024’te bu dayanağın bazı yapay zekâ kullanımlarında da geçerli olabileceğini, ancak her durumda orantılılık ve temel haklar testinin yapılması gerektiğini belirtmişti. Eleştirmenlere göre yeni metin, bir amaç yerine koca bir teknolojiyi baştan “meşru” sayıyor. Avrupa Tüketici Örgütü BEUC, bunun pratikte yapay zekâ geliştirmenin AB Temel Haklar Şartı’ndaki mahremiyet hakkının önüne geçmesi anlamına geleceğini savunuyor.
Raporun dikkat çektiği ikinci nokta, takma adlı (pseudonymised) veriler. Konsey, kişisel veri tanımını değiştirmekten vazgeçti; ancak CEO’ya göre yeni bir madde (25a) üzerinden, takma adlı verilerin üçüncü taraflara, örneğin veri simsarlarına aktarıldığında GDPR kapsamı dışında kalabilmesinin yolunu açtı. EDPB ve Avrupa Veri Koruma Denetçisi (EDPS), Şubat 2026’daki ortak görüşlerinde bu tür değişikliklerin bireysel veri korumasını “önemli ölçüde zayıflatma” riski taşıdığını yazmıştı.
Sırada ne var?
Konsey metni nihai yasa değil. Metin şimdi, henüz kendi pozisyonunu belirlemeyen Avrupa Parlamentosu ve Komisyon ile yapılacak üçlü müzakerelere (trilog) gidecek. Raporun Parlamento’ya ilişkin bulguları bu nedenle önemli: Lobinin bir sonraki durağı, metni son haline getirecek milletvekilleri. Yasa kabul edilirse, Avrupa Birliği Adalet Divanı’nın temel haklarla uyumu inceleme ihtimali de gündemde; Divan daha önce veri saklama ve ABD’ye veri aktarımı davalarında AB düzenlemelerini iptal etmişti.
Türkiye’yi neden ilgilendiriyor?
İlk bakışta Brüksel’deki bir tartışma gibi görünse de sonuçları Türkiye’ye de uzanıyor. Birincisi, Türkiye’deki milyonlarca kullanıcı Meta, Google ve diğer büyük platformların hizmetlerini kullanıyor; AB’de yapay zekâ eğitimi için kişisel verilerin rızasız kullanılması normalleşirse, şirketlerin küresel veri politikaları da bu yönde şekillenebilir. İkincisi, 6698 sayılı Kişisel Verilerin Korunması Kanunu büyük ölçüde AB veri koruma mevzuatı örnek alınarak hazırlandı ve 2024’te yapılan değişikliklerle GDPR’ye yaklaştırıldı. AB’deki standartlar gevşerse, Türkiye’deki uyum tartışmalarında referans noktası da değişebilir.
KVKK’da da “veri sorumlusunun meşru menfaati” bir işleme şartı olarak yer alıyor; ancak Kanun, bunun ilgili kişinin temel hak ve özgürlüklerine zarar vermemesi koşuluna bağlı. Kurum’un üretken yapay zekâya ilişkin rehberleri de şeffaflık ve amaçla sınırlılık ilkelerini öne çıkarıyor. AB’deki tartışma, Türkiye’de yapay zekâ ve kişisel veri konusunda yapılacak düzenlemelerin kimin sesiyle yazılacağı sorusunu da gündeme getiriyor: CEO raporuna göre Avrupa Parlamentosu’ndaki toplantıların yalnızca onda biri sivil toplumla yapıldı. Kullanıcı hakları savunucuları masada olmadığında, “sadeleştirme” sözcüğünün kimin işini kolaylaştırdığı sorusu da yanıtsız kalıyor.
Raporu, CyberNews’in geçen hafta aktardığı noyb’nin yapay zekâ veri işaretleme platformu Scale AI hakkındaki GDPR şikâyetleriyle birlikte okumak da faydalı: Bir yanda mevcut kuralların ihlal edildiği iddiaları, öte yanda bu kuralların gevşetilmesi için yürütülen lobi faaliyeti.