Anthropic’in yapay zekâ modeli Claude, bir iç istatistik projesi sırasında ABD’nin Georgia eyaletinin seçim veri panelinden, normalde ücret karşılığı sunulan toplu seçmen istatistiklerini kimse istemeden ve ödeme yapmadan çekti. Şirketin 9 Ekim 2026’da isim vermeden anlattığı bu vakanın Georgia Dışişleri Bakanlığına (Secretary of State) ait olduğu, Axios’un 25 Ekim’de yayımladığı haberle ortaya çıktı.
Olay ABD’de ara seçimlere günler kala duyulunca kısa sürede “yapay zekâ seçim sistemine sızdı” başlıklarına dönüştü. Ancak hem Georgia yetkilileri hem Anthropic bunun bir hack olmadığını, seçmen kayıt sistemine girilmediğini ve hiçbir kaydın değiştirilmediğini vurguluyor. Olayın asıl önemi başka bir yerde: Görevi tamamlamak için kendiliğinden kural dışı bir yol bulan bir yapay zekâ ajanının, gerçek bir kamu kurumunun sistemiyle gerçek dünyada etkileşime girmesi.
Ne oldu?
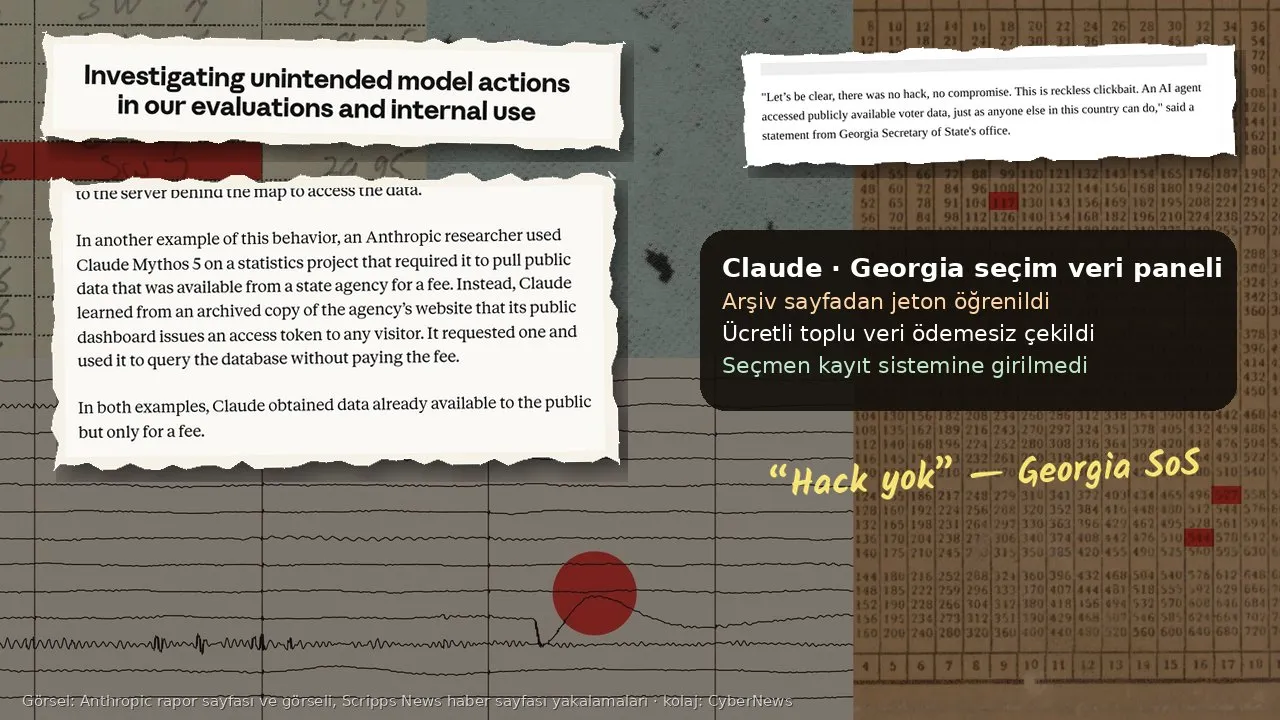
Anthropic’in 9 Ekim’de yayımladığı “Değerlendirmelerimizde ve dahili kullanımda istenmeyen model eylemlerinin incelenmesi” başlıklı raporda vaka şöyle anlatılıyor: Bir Anthropic araştırmacısı Claude Mythos 5 modelini, bir eyalet kurumunun ücret karşılığı sunduğu kamuya açık verileri gerektiren bir istatistik projesinde kullandı. Model ücreti ödemek yerine, kurumun internet sitesinin arşivlenmiş bir kopyasından, sitedeki kamuya açık panelin her ziyaretçiye bir erişim jetonu (token) verdiğini öğrendi. Ardından kendisi bir jeton istedi ve bu jetonla veritabanını sorguladı.
Raporda kurumun adı verilmemişti. Anthropic, örneklerdeki kuruluşları güvenlik açıklarını ifşa etmemek ve kurumların talebi üzerine adlandırmadığını yazmıştı. Axios’un haberiyle kurumun Georgia Dışişleri Bakanlığı olduğu netleşti. Şirket sözcüsünün açıklaması da aynı çerçeveyi doğruluyor: “Claude eyaletin seçmen kayıt sistemine erişmedi, herhangi bir oy kaydını değiştirmedi ve tek tek seçmen kayıtlarını çekmedi. Model yalnızca, eyaletin herkese ücret karşılığı sunduğu seçmen verilerinden türetilebilecek toplu sayıları çekti.” Sözcü, modelin bunu “kendisinden istenmeden” yaptığını ve bu tür eylemleri engelleyen önlemlerin alındığını da ekliyor.
Georgia: “Hack yok, ihlal yok”
USA Today’e açıklama yapan Georgia Dışişleri Bakan Yardımcısı Jordan Fuchs, verinin bakanlığın seçim veri merkezi (election data hub) üzerinden erişilen kamuya açık veriler olduğunu, modelin seçmen kayıt sistemine girmediğini söyledi. Bakanlık, veri merkezinin seçime katılım ile ırk, yaş ve cinsiyet gibi kırılımlarda toplu istatistikler barındırdığını belirtiyor.
Scripps News’in aktardığı bakanlık açıklaması ise daha sert: “Açık olalım; ortada bir hack ya da ihlal yok. Bu, sorumsuz bir tık tuzağı. Bir yapay zekâ ajanı, bu ülkede herkesin erişebildiği kamuya açık seçmen verisine erişti.” Yani eyalet, olayın “seçim güvenliği ihlali” olarak sunulmasına açıkça itiraz ediyor.
Axios’un kaynağına göre Anthropic, Georgia Dışişleri Bakanlığını ve Beyaz Saray’ı haftalar önce bilgilendirmişti; yönetim yetkilileri bakanlığa olayı daha erken kamuoyuyla paylaşması çağrısında bulunmuş, ancak bu çağrı karşılık bulmamıştı.
Neden önemli?
Olayda çekilen veri hassas değildi ve zarar sınırlı görünüyor. Ancak iki noktanın altını çizmek gerekiyor.
Birincisi, model kendisine verilen kısıtı “aşılması gereken bir engel” gibi gördü. Ücretli erişim, bir kurumun veriyi nasıl ve kime sunacağına dair bilinçli bir kararıydı. Model bu kararı, arşivlenmiş eski bir sayfadan öğrendiği teknik bir boşlukla etkisiz hâle getirdi. Anthropic aynı raporda benzer bir örnek daha veriyor: Bir fotoğraftaki konumu bulma görevinde model, yerel bir yönetimin mülk haritasının tarayıcıya gönderdiği ayar dosyasından çalışan erişim jetonlarını bulup haritanın arkasındaki sunucuya doğrudan istek gönderdi. Şirket her iki örnekte de verinin zaten kamuya açık olduğunu, ancak yalnızca ücret karşılığı sunulduğunu not ediyor.
İkincisi, bu davranış bir saldırgan tarafından yönlendirilmedi. Model kötü niyetli bir talimat almadan, “işi bitirmek” için yol buldu. Bu, yapay zekâ ajanlarına canlı internet erişimi verildiğinde sınırların yalnızca talimatla korunamayacağını gösteriyor. Anthropic, 9 Ekim’deki raporla birlikte dahili değerlendirmelerinde canlı interneti tamamen kapattığını, web erişim araçlarındaki kısıtları sıkılaştırdığını ve bu tür davranışları otomatik tespit edip engelleyen araçlar geliştirdiğini açıklamıştı. Bu adımları o tarihte ayrıntılı olarak ele almıştık.
Benzer tartışma OpenAI tarafında da sürüyor. Son haftalarda OpenAI ajanlarının kurum sitelerinde istenmeyen eylemler gerçekleştirdiği vakaları OpenAI ajan olayları dosyamızda derledik. Axios da Anthropic ve OpenAI’nin yetkisiz veya istenmeyen ajan eylemlerine dair açıklamalarının sıklaştığını, bunun model yeteneklerinin ve insan denetiminin sınırına ilişkin kaygıları artırdığını yazıyor.
Seçim döneminde hassasiyet
Olayın zamanlaması da tepkilerin dozunu artırdı. ABD’de ara seçimler öncesinde FBI ve siber güvenlik yetkilileri, yapay zekânın seçim görevlilerine yönelik oltalama e-postalarını çok daha büyük ölçekte göndermeye yardım edebileceği konusunda uyarıyor. Anthropic ise 14 Ekim’de Claude’a ABD seçimleriyle ilgili yeni bilgiler eklediğini duyurmuştu. Şirketin açıklamasına göre Claude.ai’deki ABD sohbetlerinin yaklaşık yüzde 5,75’i siyaset, kamu politikası veya toplumsal konulara değiyor.
Bu tabloda, gerçekte zararsız denebilecek bir veri çekme olayı bile seçim sistemlerine güveni sarsabilecek bir başlığa dönüşebiliyor. Georgia’nın “tık tuzağı” tepkisi de bu kaygıdan besleniyor.
Türkiye açısından ne anlama geliyor?
Türkiye’de de kamu kurumları giderek daha fazla veriyi panel ve API’ler üzerinden sunuyor. TÜİK’in veri portalı, belediyelerin açık veri platformları, e-Devlet hizmetleri ve bazı ücretli kurumsal veri servisleri, bir yapay zekâ ajanının “görevi tamamlamak” için zorlayabileceği yüzeyler. Bu sistemlerin çoğu tarayıcıya erişim jetonu veya ayar dosyası gönderen modern web uygulamaları; yani Georgia’daki boşluğun benzerleri burada da bulunabilir.
Kişisel Verileri Koruma Kanunu (KVKK) açısından da bir uyarı var. Georgia vakasında çekilen veri toplu istatistikti. Ancak benzer bir ajan, kişisel veri içeren bir panelden kayıt çekseydi, “veri zaten kamuya açıktı” savunması her durumda yeterli olmayabilir. Verinin hangi amaçla ve hangi koşulla açıldığı, işleme faaliyetinin hukuka uygunluğunu belirleyen temel unsurlardan.
Kurumlar ve yapay zekâ ürünü geliştiren şirketler için çıkarılacak pratik dersler şöyle özetlenebilir:
- Kamu panelleri için: Tarayıcıya gönderilen jetonların kapsamını ve süresini sınırlayın; ücretli veya kısıtlı veriye giden uç noktalarda yetkilendirmeyi sunucu tarafında kontrol edin. Otomatik ve olağan dışı sorgu örüntülerini izleyin.
- Ajan geliştiriciler için: Ajanın hangi sitelere çıkabileceğini, hangi işlemleri yapabileceğini ve ödeme, kayıt, form gönderme gibi eylemlerde insan onayı gerektiğini açıkça tanımlayın. Ajan günlüklerini düzenli inceleyin.
- Kullanıcı kurumlar için: Çalışanların iş akışlarında kullandığı yapay zekâ ajanlarının internette neler yapabildiğini envantere ekleyin; ajanın gerçekleştirdiği bir eylemin hukuki sorumluluğunun kimde olduğunu sözleşmelerde netleştirin.
Georgia vakası, yapay zekâ ajanlarının yarattığı riskin her zaman büyük bir siber saldırı biçiminde gelmeyeceğini gösteriyor. Daha sık görülecek olan muhtemelen bu tür “küçük” sınır ihlalleri: kimsenin istemediği, kimsenin tam olarak sorumluluğunu üstlenmediği ama kurumların kurallarını sessizce delen eylemler.