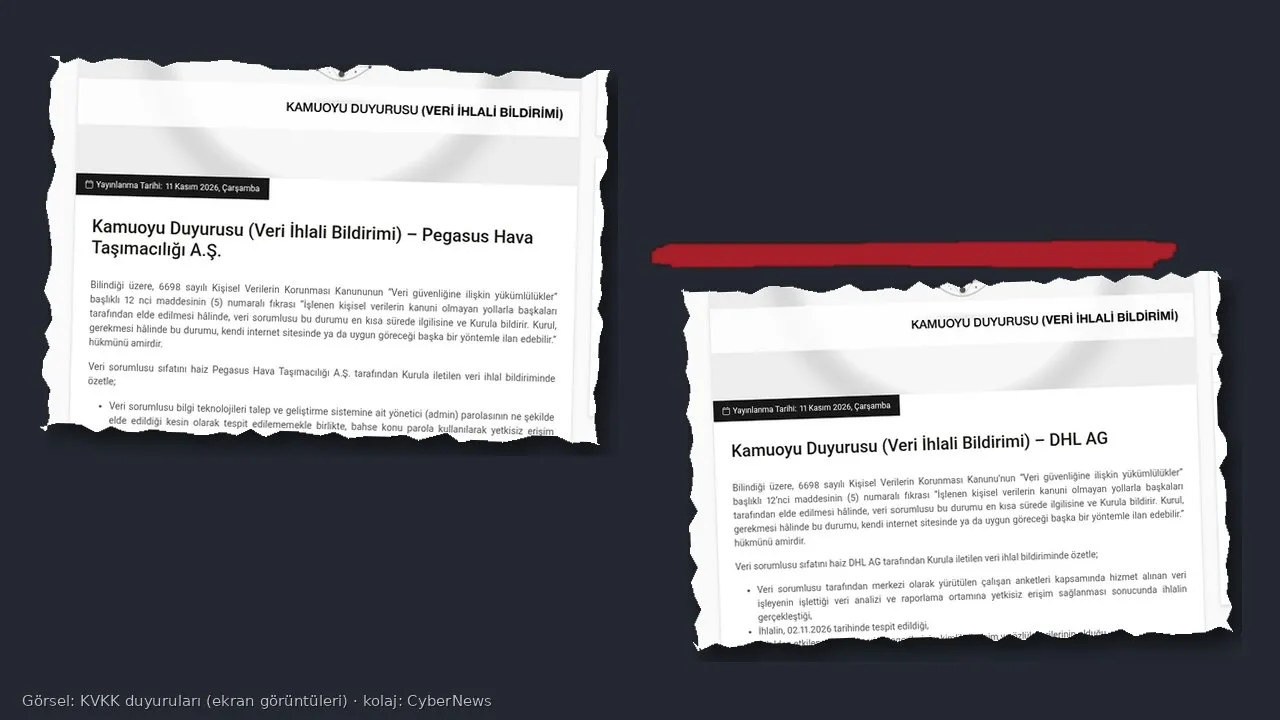
Kişisel Verileri Koruma Kurumu, 11 Kasım 2026 Çarşamba günü üç yeni veri ihlali kamuoyu duyurusu yayımladı. Duyurular Pegasus Hava Taşımacılığı A.Ş., DHL AG ve Ethica Sigorta A.Ş. hakkında. Kurul kararları sırasıyla 2026/2486, 2026/2483 ve 2026/2493 sayılı. Üç metin de Kurum’un veri ihlali bildirimleri listesinde duruyor; incelemenin sürdüğü belirtiliyor.
Bu yazı, yalnızca resmî duyurularda yer alan bilgileri aktarıyor. Duyurularda yazılmayan yolcu listesi, ihlalin nasıl başladığı veya şirketlerin Kurul’a ne zaman bildirim yaptığı gibi ayrıntılar burada varsayılmıyor.
Kısaca
- Pegasus: Bilgi teknolojileri talep ve geliştirme sisteminin yönetici parolasıyla yetkisiz erişim. Parolanın nasıl elde edildiği “kesin olarak tespit edilememiş”. İhlal 12 Ekim 2026’da başlamış, 26 Ekim’de tespit edilmiş. Kimlik ve iletişim verileri; 11.762 ilgili kişi; grup “çalışanlar ve kullanıcılar”.
- DHL AG: Merkezî çalışan anketleri için hizmet alınan veri işleyenin veri analizi ve raporlama ortamına yetkisiz erişim. Tespit 2 Kasım 2026. Kimlik, iletişim ve özlük verileri. Türkiye’de istihdam edilen 10.622 çalışanın etkilendiği belirtiliyor. İlgili kişi grubu: çalışanlar.
- Ethica Sigorta: Hasar süreçlerinde danışmanlık alınan firmanın kullandığı alt tedarikçi yazılımındaki güvenlik açığıyla hasar dosyalarına ve evraklara yetkisiz erişim. İhlal 15 Ocak 2022’de başlamış, 14 Şubat 2022’de sona ermiş. İlgili kişiler müşteriler ve potansiyel müşteriler. Duyuru, etkilenen veri türlerini adetleriyle listeliyor.
Pegasus: İki haftalık yetkisiz erişim
Pegasus bildiriminde dikkat çeken ilk nokta, ele geçirilen şeyin müşteri uygulamasının değil, şirketin bilgi teknolojileri talep ve geliştirme sisteminin yönetici parolası olması. Duyuru, bu parolanın nasıl alındığının kesin tespit edilemediğini açıkça yazıyor; buna karşılık parolanın kullanılarak yetkisiz erişim sağlandığını belirtiyor. Başlangıç 12 Ekim, tespit 26 Ekim: arada iki hafta var.
Etkilenen kişi sayısı 11.762. Veri kategorileri kimlik ve iletişim. İlgili kişi grubu “çalışanlar ve kullanıcılar” diye geçiyor. Duyuru, “kullanıcılar”ın yolcular mı, sistem kullanıcıları mı, başka bir grup mu olduğunu açmıyor. Bu yüzden buradan “yolcu verisi sızdı” sonucunu çıkarmıyoruz. İlgili kişiler, şirket internet sitesindeki iletişim kanallarından bilgi isteyebiliyor.
DHL: Anket altyapısındaki veri işleyen
DHL AG duyurusu, ihlalin şirketin kendi sunucusundan değil, merkezî çalışan anketleri için tutulan bir veri işleyen ortamından kaynaklandığını söylüyor. Yetkisiz erişim, bu ortamın veri analizi ve raporlama katmanına yapılmış. Tespit tarihi 2 Kasım 2026. Etkilenen veriler kimlik, iletişim ve özlük. Özlük verisi, çalışan kayıtları açısından hassas bir kategori.
Sayı net ve Türkiye’ye özgü: “Türkiye’de istihdam edilen 10.622 çalışanın verilerinin ihlalden etkilendiği tespit edildi.” Duyuru, Türkiye dışındaki DHL çalışanlarını bu metinde saymıyor; bu, etkinin başka ülkelerde yok olduğu anlamına da gelmez, yalnızca Türkiye Kurul’una bildirilen dilim budur. İlgili kişi grubu yalnızca çalışanlar olarak yazılmış.
Bu desen, 4 Kasım’daki duyuru paketini andırıyor. O gün de birçok ihlalin, veri sorumlusunun kendi sisteminden değil, sohbet veya çağrı merkezi hizmeti veren bir veri işleyenden kaynaklandığını 12 ihlal duyurusu yazımızda işlemiştik. DHL kaydı da aynı soruyu yeniliyor: Çalışan anketi gibi “yan hizmet” görünen bir iş, özlük verisini üçüncü bir ortamda topluyorsa, asıl risk bazen o ortamda birikiyor.
Ethica: 2022’deki hasar dosyaları, 2026’daki duyuru
Ethica Sigorta duyurusunun zaman çizelgesi diğer ikisinden farklı. İhlal 15 Ocak 2022’de başlamış, 14 Şubat 2022’de bitmiş. Kamuoyu duyurusu ise 11 Kasım 2026. Duyuru, şirketin Kurul’a bildirimi ne zaman yaptığına dair bir tarih vermiyor; bu yüzden gecikmenin yasal niteliği bu metinden okunamaz. Okunabilen, kamuoyunun olayı yaklaşık dört yıl sonra resmî duyurudan öğrenmesi.
Kaynak, hasar danışmanlığı alınan firmanın alt tedarikçi yazılımındaki bir güvenlik açığı. Yani zincir yine üç halkalı: veri sorumlusu, danışman, danışmanın yazılım tedarikçisi. Etkilenenler müşteriler ve potansiyel müşteriler. Duyurudaki dağılım şöyle: ad, soyad, T.C. kimlik numarası, dosya numarası, poliçe numarası, hasar bilgisi ve plaka 3.091 adet; araç model yılı 2.318; marka-model 2.321; şasi 2.256; motor 2.251; sigorta bedeli 885; hasar ödeme tarihi 722; cep telefonu 657; IBAN 153 adet. T.C. kimlik numarası ve IBAN, bu listenin en hassas kalemleri.
Ethica, ilgili kişilere 0850 888 0909 telefonunu, iletisim@ethicasigorta.com.tr e-postasını ve ethicasigorta@hs02.kep.tr KEP adresini veriyor.
Etkilenenler ne yapabilir?
Üç duyuru da incelemenin sürdüğünü söylüyor. Bu, sayıların veya kategori listesinin son hali olmayabileceği anlamına gelir. Pegasus’ta ilgili kişiler şirket sitesindeki kanalları kullanmalı. DHL çalışanları için duyuruda ayrıca bir Türkiye iletişim hattı yazılmamış; işveren ve Kurum sayfası izlenmeli. Ethica müşterileri yukarıdaki telefon, e-posta ve KEP üzerinden bilgi alabilir.
Pratik adımlar abartısız. Resmî duyuruda adı geçen veri türlerine bakın. T.C. kimlik numarası veya IBAN etkilenmiş olabilecekse, olağandışı kredi, havale ve SIM taleplerine karşı hesapları ve e-Devlet bildirimlerini izlemek gerekir. Parola ipucu olarak kullanılan kişisel bilgilerin (doğum tarihi, telefon) sızmış olabileceği durumlarda, aynı parolanın başka yerde kullanılmaması ve mümkünse çok etkenli doğrulamanın açılması faydalıdır. Bu öneriler, duyurularda yazılmayan bir “şu an dolandırıcılık başladı” iddiası değil; bu tür ihlallerden sonra sık yinelenen savunma adımları.
Sonuç
11 Kasım paketi üç ayrı hikâye anlatıyor. Pegasus’ta içerideki bir yönetici parolası iki hafta boyunca yetkisiz kullanılmış ve nasıl alındığı hâlâ net değil. DHL’de Türkiye’deki on bini aşkın çalışanın kimlik, iletişim ve özlük verisi, anket için tutulan bir veri işleyen ortamından etkilenmiş. Ethica’da ise 2022’deki hasar dosyalarına, alt tedarikçi yazılımındaki bir açık yüzünden girilmiş; kamuoyu bunu 2026’da öğreniyor. 4 Kasım paketindeki “asıl darbe veri işleyende” teması burada da duruyor. İlgili kişiler için kaynak, şirket duyurusu değil, Kurum’un resmî metinleri ve orada verilen iletişim kanalları.