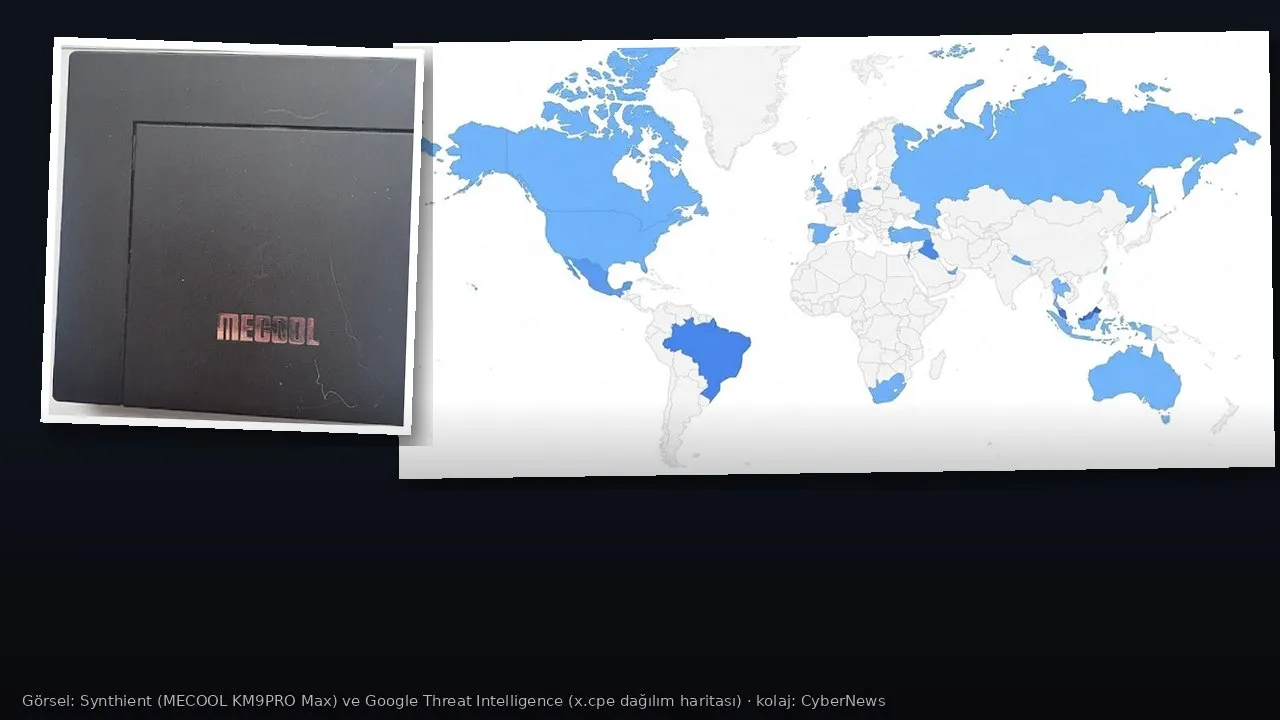
Google, dünya genelinde 1,3 milyondan fazla Android TV kutusuna fabrikada yerleştirilmiş bir arka kapıyı kullanan XCPE botnetini ortaklarıyla birlikte devre dışı bıraktı. Google Tehdit İstihbaratı Grubu’nun (GTIG) 2 Kasım 2026’da yayımladığı rapora göre arka kapı, Çinli cihaz üreticisi Videostrong Technology Co. tarafından bilerek geliştirildi, cihazlara yüklendi ve kâr amacıyla işletildi. Google bu atfı “yüksek güvenle” yaptığını söylüyor.
Olayı sıradan bir zararlı yazılım haberinden ayıran nokta şu: Kullanıcılar hiçbir şüpheli uygulama yüklemedi, hiçbir bağlantıya tıklamadı. Zararlı yazılım, cihaz kutusundan çıktığı anda içindeydi.
Kısaca
- XCPE, 1,3 milyondan fazla Android TV kutusunda üretim aşamasında yerleştirilmiş bir arka kapı olarak çalışıyordu.
- Google, ilişkili bir düzineden fazla zararlı yazılım ailesinin komuta sunucularını da kapattı; bu, en az 10 milyon ek cihazın bağlantısını kesti.
- Videostrong, sertifikalı Android cihaz üretmekten ve sertifikalı üreticilere yazılım sağlamaktan men edildi.
- Zararlı yazılım cihazlardan silinmedi; etkilenen kutular temiz yazılım kurulana kadar risk taşıyor.
Arka kapı ne yapıyordu?
Google’a göre ana bileşen “x.cpe” ve “com.oemservice” adlarıyla izleniyor ve Android’in sistem düzeyindeki yetkileriyle çalışıyor. Cihaz açıldığında bir komuta sunucusuna bağlanıp talimat bekliyor. BleepingComputer’ın özetlediği rapora göre operatörler bu bağlantı üzerinden cihaza sessizce yeni uygulama kurabiliyor, Google Play Protect’i kapatabiliyor, sistem yetkisiyle komut çalıştırabiliyor, ekran görüntüsü alıp tuş girişi yapabiliyor, hesap bilgileri ve yüklü uygulama listesi gibi verileri toplayabiliyordu.
Botnet aslında bir “kiralık altyapı” olarak işliyordu. Videostrong, cihazlara erişimi suç ortaklarına satıyordu. Bu ortaklar kutulara kendi modüllerini yükledi:
- Konut proxy’si: Linkfog, AppSalt/Honeygain, GaGaNode, NetNut ve Traffmonetizer gibi hizmetlerle ilişkili modüller, başkalarının internet trafiğini cihaz sahiplerinin bilgisi ve rızası olmadan evlerindeki bağlantı üzerinden geçirdi.
- Reklam dolandırıcılığı: Arka planda gizli sayfalar açan, reklam gösterimi ve tıklama üreten modüller çalıştı.
- Ek arka kapılar: Bazı modüller başka zararlı yazılımları indirip çalıştıran yeni arka kapılar kurdu.
Operatörler tespit edilmemek için yapıyı sürekli değiştirdi. 2024 sonunda modülleri çalıştıran ayrı bir yükleyiciye geçildi, Ağustos 2026’dan itibaren ise bu yükleyicinin yerini sistem uygulaması kılığına girmiş daha küçük parçalar almaya başladı.
İz üreticiye nasıl ulaştı?
Güvenlik şirketi Synthient, aynı gün yayımladığı raporda arka kapıyı 2025 sonunda satın aldığı bir MECOOL KM9PRO Max Android TV kutusunda önceden yüklü bulduğunu anlatıyor. Şirket, zararlı yazılımın dosya sunucusunda herkese açık bir dizin, bu dizinde Videostrong’un Ar-Ge direktörüne ait bir belge, Videostrong alan adıyla komuta sunucusunun aynı IP adresini paylaştığını ve arka kapıların Videostrong e-posta adresleriyle imzalandığını tespit etti. Google da bulguların “tek bir kötü niyetli çalışanın ya da geliştirme hatasının” ötesine geçtiğini söylüyor.
Operasyona Japonya Ulusal Polis Ajansı ile Lumen, HUMAN Security, Plume, Synthient ve TrendAI katıldı. Google, Videostrong’la ilişkisini sonlandırdığını, şirketin Google uygulamaları önceden yüklü Android TV cihazı üretme lisansını iptal ettiğini ve şirketi ile gelecekteki bağlantılı şirketlerini sertifikalı Android ekosisteminden men ettiğini açıkladı. Videostrong’un güvenlik testlerinden kaçmak için kodu gizlediği ve zararlı bölümü cihazın ilk açılışından sonra yüklediği anlaşıldığı için sertifika inceleme sürecinin de değiştirildiği belirtiliyor.
Türkiye’yi neden ilgilendiriyor?
Google raporundaki “x.cpe’nin küresel dağılımı” haritasında Türkiye de enfekte cihazların görüldüğü ülkeler arasında işaretli. Raporda ülke bazında sayı verilmiyor, bu yüzden Türkiye’de kaç kutunun etkilendiğini bilmiyoruz. Ancak Türkiye’de e-ticaret sitelerinde ve pazar yerlerinde düşük fiyatlı, az bilinen markalı Android TV kutuları yaygın biçimde satılıyor. Bu kutular çoğu zaman eski televizyonları “akıllı” hale getirmek ya da IPTV izlemek için alınıyor.
Konut proxy’si kısmı özellikle önemli. Böyle bir kutu evinizin internet bağlantısını başkalarının trafiğine açtığında, o trafiğin ne için kullanıldığını bilemezsiniz. Dolandırıcılık, hesap ele geçirme denemeleri ya da sahte reklam tıklamaları sizin IP adresinizden çıkmış gibi görünebilir. Bu da hem bağlantınızın yavaşlamasına hem de bazı sitelerin sizi şüpheli olarak işaretlemesine yol açabilir. Kutunun ekran görüntüsü alabilmesi ve tuş girişi yapabilmesi, televizyonda açtığınız hesapların da risk altında olduğu anlamına geliyor.
Cihazı kilitlemek çözüm mü?
Bu olay, kullanıcıların kendi cihazlarına uygulama kurma özgürlüğünü kısıtlayan politikaların gerekçesi olarak sık kullanılan “dışarıdan yüklenen uygulamalar tehlikeli” anlatısının sınırlarını da gösteriyor. XCPE bir uygulama mağazasından ya da kullanıcının yüklediği bir dosyadan gelmedi; üreticinin kendisi tarafından sistem bölümüne yerleştirildi. Silinse bile kendini cihazın /oem/ bölümünden yeniden kurabiliyor. Üstelik Synthient’in incelediği kutunun yazılım bilgilerinde platform “Google TV (Android 12)” olarak görünüyor; yani sertifika ve resmî uygulama mağazası da bu tehdidi tek başına durduramadı. Google’ın 2026’da başlattığı geliştirici doğrulama zorunluluğu gibi uygulama kurulumunu sınırlayan önlemler, bu tür bir tehdide karşı işe yaramazdı.
Asıl ihtiyaç, cihaz yazılımının şeffaf ve denetlenebilir olması: Kullanıcının ve bağımsız araştırmacıların cihazda neyin çalıştığını görebilmesi, temiz bir yazılım kurabilmesi ve üreticilerin hesap verebilir olması. Bu vakada da sorun, kapalı kapılar ardında değil bağımsız araştırmacıların cihaz yazılımını inceleyebilmesi sayesinde gün yüzüne çıktı.
Ne yapmalısınız?
- Kutunuzu tanıyın: Markası belirsiz ya da MECOOL veya Videostrong üretimi bir Android TV kutusu kullanıyorsanız dikkatli olun. Synthient, gözlemlediği model adlarının listesini yayımladı; listede modelinizin olması enfekte olduğu anlamına gelmiyor ama riski artırıyor.
- Fabrika ayarları yetmez: Arka kapı sistem bölümünden yeniden kurulduğu için sıfırlama işe yaramıyor. Raporlara göre tek çözüm temiz bir cihaz yazılımı kurmak ya da cihazı internetten ayırmak.
- Hesaplarınızı koruyun: Şüpheli kutuda oturum açtığınız hesapların şifrelerini başka bir cihazdan değiştirin, oturumları kapatın ve iki adımlı doğrulamayı açın.
- Alırken sorun: Yeni bir kutu alırken üreticinin güncelleme verip vermediğine, yazılımının bağımsız olarak incelenip incelenmediğine bakın. Çok ucuz ve “her şey sınırsız” vaadiyle satılan cihazlara şüpheyle yaklaşın.