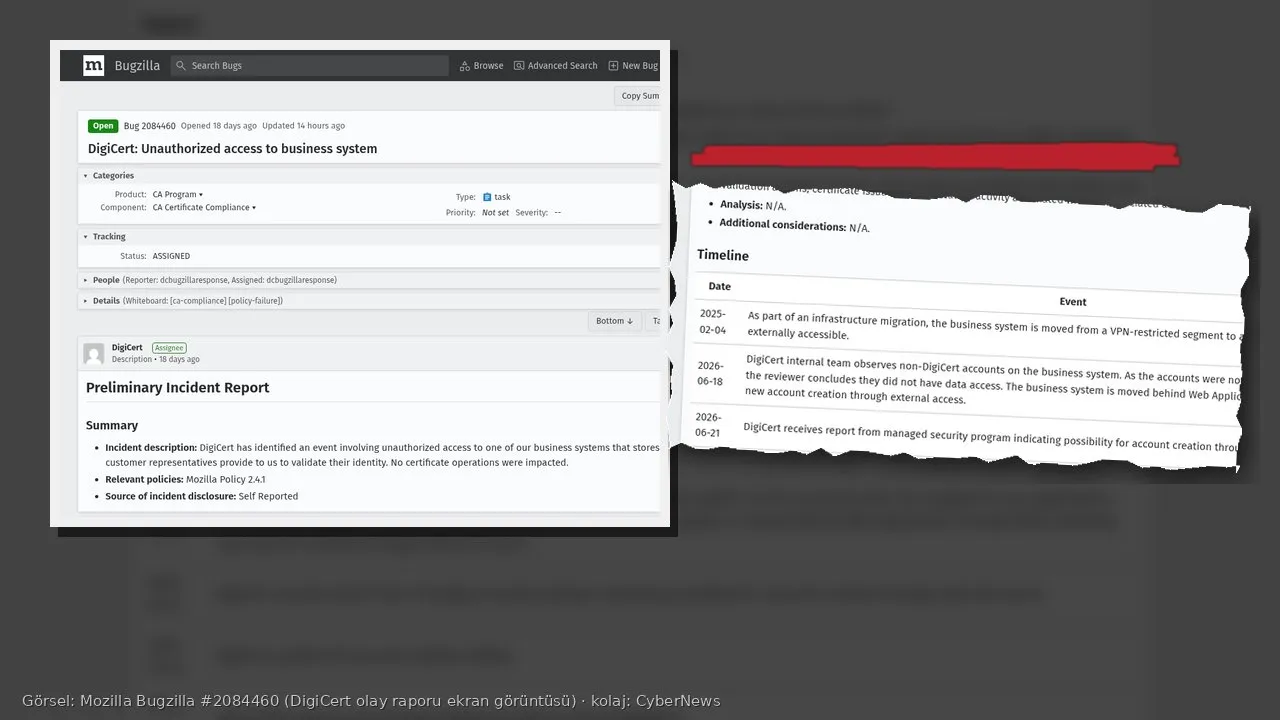
Dünyanın en büyük sertifika otoritelerinden DigiCert, müşterilerin kimlik doğrulama için verdiği belgeleri arşivleyen iç sistemlerinden birine yetkisiz erişildiğini açıkladı. Şirketin Kasım 2026 başında Mozilla’nın sertifika otoritesi uyum kaydına yüklediği tam olay raporuna göre erişilen kayıtların çoğu iş iletişim bilgisi. Ancak “küçük bir azınlıkta” ehliyet, pasaport ya da fatura gibi kimlik belgeleri de var.
Olay, sertifikaların güvenliğini değil, bir doğrulama sürecinde teslim ettiğimiz belgelerin akıbetini sorgulatıyor. Bu haftaki analizde DigiCert’te ne olduğunu, bunun sıradan okur ve şirketler için ne anlama geldiğini ve belgeleriniz bir yerde sızdığında atmanız gereken adımları anlatıyoruz.
Kısaca
- 4 Şubat 2025’teki bir altyapı taşımasında, VPN arkasında olması gereken bir arşiv sistemi internetten erişilebilir hale geldi.
- Sisteme, başka amaçla tasarlanmış bir kendi kendine kayıt özelliği de taşındı. Bu yolla açılan hesaplar MFA’dan geçmiyordu ve arşivi okuyabiliyordu.
- Yetkisiz bir hesap 27 Haziran–2 Temmuz 2026 arasında arşivin bir kısmını okudu. DigiCert bunu 19 Ekim’de doğruladı.
- Erişilenler: ad, iş e-postası, telefon, iş adresi; bazı hesaplarda ehliyet, pasaport, fatura gibi belgeler.
- Sertifika üretimi, doğrulama ve iptal sistemleri etkilenmedi. Etkilenen kişi sayısı açıklanmadı.
Ne oldu?
DigiCert’in raporu oldukça açık sözlü. Şubat 2025’te bir iş sistemi, VPN ile sınırlanmış ağ bölümünden başka bir erişilebilirlik bölgesine taşındı. Bu taşıma “güvenlik değişikliği” değil “altyapı değişikliği” sayıldığı için ayrıntılı güvenlik incelemesinden geçmedi. Sistem böylece dışarıdan erişilebilir oldu.
Sistemin kullandığı hesap yönetim platformunda, müşteri tarafı ürünler için tasarlanmış bir kendi kendine kayıt akışı vardı. Bu akış yanlışlıkla iç sisteme de açıldı. Bu yoldan açılan hesaplar, DigiCert’in normalde zorunlu tuttuğu çok faktörlü doğrulamaya tabi değildi. Varsayılan olarak yalnız okuma yetkisi alıyorlardı, ama arşive erişebiliyorlardı.
Zaman çizelgesi de ders niteliğinde. DigiCert ekibi 18 Haziran 2026’da sistemde şirket dışı hesaplar fark etti; ancak bu hesapların bir uygulamaya atanmadığı için veriye erişemeyeceği sonucuna vardı. 21 Haziran’da bir güvenlik araştırma programından gelen rapor dışarıdan hesap açılabildiğini gösterdi. Veri erişim penceresi 27 Haziran’da başladı ve 2 Temmuz’daki yetkilendirme yamasıyla kapandı. Şirket arşive gerçekten erişildiğinden ancak 12 Ekim’de şüphelendi ve 19 Ekim’de doğruladı. Yani sızıntı ile kamuoyu bilgisi arasında yaklaşık dört ay var.
DigiCert raporda olayın ilk aşamada “hesap açma sorunu” olarak ele alındığını, bir veri erişim olayı olarak görülmediğini kabul ediyor. Çıkardığı iki ders de genel geçer: İç sistemlerin ağ erişilebilirliğini değiştiren her işlem güvenlik incelemesinden geçmeli ve yetkilendirme bir sistemin ağdaki konumuna bırakılmamalı.
Sertifikalarım güvende mi?
DigiCert’e göre evet. Şirket, erişimin yalnız okuma ile sınırlı olduğunu, hesabın kayıt değiştiremediğini, doğrulama onayı veremediğini ve sertifika üretemediğini söylüyor. Sertifika otoritesi sistemleri ayrı ağ bölümlerinde çalışıyor; günlük incelemesinde bu hesapla ilişkili doğrulama, sertifika üretimi ya da iptal işlemi bulunmadı. CertCentral ve DigiCert ONE platformları da etkilenmedi; müşteri parolaları ve sertifikalar geçerli.
Yine de Bugzilla’daki tartışma kapanmış değil. Topluluktan katılımcılar, sızan bilgilerin sertifika sahiplerinin doğrulama sürecinde kullanılan bilgiler olup olmadığını ve etkilenen kayıt sayısını sordu. DigiCert bu sorulara sayı vermedi; etkilenen müşterilerle tek tek iletişime geçtiğini ve olayı kolluk birimlerine bildirdiğini yazdı. Raporda ayrıca Ekim ayında Tayvanlı TWCA’nın ve Alman D-Trust’ın da kayıt otoritesi arşivleriyle ilgili olay bildirdiği belirtiliyor. Kimlik doğrulama arşivleri, sektörün yeni zayıf halkası gibi görünüyor.
Okur için anlamı: Kimlik belgeniz bir kez verildiğinde
Bu olayın asıl dersi DigiCert’ten büyük. Bugün bir bankada hesap açarken, kripto borsasına kaydolurken, bir alan adı ya da kurumsal sertifika alırken, hatta bazı platformlarda yaş doğrulaması yaparken kimlik belgemizin fotoğrafını yüklüyoruz. Bu belgeler çoğu zaman yıllarca saklanıyor ve doğrulamayı yapan şirketin değil, onun kullandığı bir arşiv ya da tedarikçi sisteminde duruyor.
Kimlik belgesi sızıntısı parola sızıntısına benzemez: Parolayı değiştirirsiniz, ama pasaport numaranızı, doğum tarihinizi ve yüzünüzü değiştiremezsiniz. Sızan belgeler sahte hesap açma, kimlik avı (phishing) mesajlarını kişiselleştirme ve sosyal mühendislik için kullanılabilir. DigiCert olayında belgelerin daha çok şirket temsilcilerine ait olması, kurumsal hedefli dolandırıcılık riskini de öne çıkarıyor: Saldırgan kimin hangi şirket adına sertifika aldığını, iletişim bilgilerini ve belgesini biliyorsa ikna edici bir sahte e-posta yazabilir.
Türkiye açısından
Türkiye’de de kimlik belgesi toplayan hizmetlerin sayısı hızla arttı. Bankacılıkta görüntülü uzaktan müşteri edinimi, kripto platformlarında “müşterini tanı” süreçleri ve sosyal medyada başlayan e-Devlet üzerinden yaş doğrulaması bunun örnekleri. Türk şirketleri de SSL/TLS ve kod imzalama sertifikalarını büyük ölçüde DigiCert gibi yabancı otoritelerden alıyor; bu süreçte şirket yetkililerinin kimlik ve iletişim bilgileri yurt dışındaki sistemlere gidiyor.
KVKK bu noktada iki hak tanıyor. Birincisi, verilerinizin hangi amaçla işlendiğini ve kime aktarıldığını veri sorumlusuna sorabilirsiniz. İkincisi, işleme amacı ortadan kalkan verilerin silinmesini veya yok edilmesini talep edebilirsiniz. Şirketler açısından ise yurt dışındaki bir hizmet sağlayıcıda yaşanan ihlal de veri sorumlusunun bildirim yükümlülüğünü doğurabilir. Kurum, son aylarda üçüncü taraf veri işleyenlerden kaynaklanan ihlal bildirimlerini sıkça duyuruyor.
Ne yapmalısınız?
DigiCert müşterisi şirketler için:
- DigiCert’ten bildirim e-postası alıp almadığınızı kontrol edin; sertifika işlerini yürüten çalışanlarınıza sorun.
- Sertifikalar için şirketin açıklamasına göre işlem gerekmiyor. Yine de CertCentral hesaplarında MFA’nın açık olduğunu ve yetkili kişi listesinin güncel olduğunu doğrulayın.
- Sertifika yenileme, ödeme ya da “doğrulama” bahanesiyle gelen e-posta ve telefonlara karşı ekipleri uyarın. Talepleri her zaman bilinen kanaldan teyit edin.
- Kişisel veri içeren belgeler etkilendiyse hukuk birimiyle KVKK bildirim değerlendirmesi yapın ve ilgili çalışanları bilgilendirin.
Kimlik belgesi sızan herkes için:
- Belgenin hangi şirkette, hangi amaçla saklandığını öğrenin ve gerekmiyorsa silinmesini isteyin.
- e-Devlet’te adınıza açılmış hat, abonelik ve kayıtları düzenli kontrol edin; tanımadığınız bir kayıt görürseniz ilgili kuruma ve gerekirse savcılığa başvurun.
- Bankanızın ve operatörünüzün ek güvenlik seçeneklerini (işlem onayı, SIM değişikliği kilidi gibi) açın.
- Size adınızla, şirket bilginizle ve belge ayrıntılarıyla gelen “acil” mesajlara özellikle şüpheyle yaklaşın.
- Yeni bir hizmete belge yüklerken sorun: Bu belge gerçekten gerekli mi, ne kadar süre saklanacak, kim erişebilecek?
Sonuç
DigiCert olayı, kötü niyetli bir sıfırıncı gün saldırısının değil, sıradan bir altyapı değişikliğinin ve gözden kaçan bir kayıt özelliğinin sonucu. Güven zincirinin tepesindeki bir şirkette bile bir taşıma işlemi, MFA’sız bir hesap ve eksik izleme, kimlik belgelerini açıkta bırakmaya yetti. Kimlik doğrulama artık her yerde; bu belgelerin ne kadar süre, nerede ve kimin elinde tutulduğu sorusu da en az şifreleme kadar önemli.