CyberNews Haftanın FOSS Aracı serisinin yedinci konuğu Dangerzone. Bu özgür yazılım, e-postayla ya da bir ihbar hattından gelen şüpheli PDF, Office belgesi veya görseli, açmadan önce güvenli bir PDF kopyasına çeviriyor. Proje 22 Ekim 2026'da 0.11.1 sürümünü yayımladı; sürüm kararlılık iyileştirmeleri ve iki güvenlik düzeltmesi içeriyor. Geçen hafta OnionShare yazımızda anonim kanaldan gelen dosyaların sandbox'ta açılması gerektiğini anlatmıştık; Dangerzone tam bu iş için yapılmış. Aracın ne yaptığını, kimin işine yaradığını ve sınırlarını resmî belgelere dayanarak anlatıyoruz.
FOSS aracının 30 saniyelik özeti:
Dangerzone nedir, kim geliştiriyor?
Dangerzone, resmî sitesinde "potansiyel olarak tehlikeli PDF'leri, ofis belgelerini ya da görselleri güvenli PDF'lere dönüştüren" bir masaüstü uygulaması olarak tanımlanıyor. Projeyi bugün basın özgürlüğü için çalışan kâr amacı gütmeyen kuruluş Freedom of the Press Foundation (FPF) sürdürüyor. FPF'nin 2024 tarihli duyurusuna göre uygulamayı ilk olarak gazeteci ve yazılım geliştirici Micah Lee geliştirdi; FPF 2022'de projenin geliştirilmesini Lee ile ortaklaşa üstlendi.
Kaynak kodu GitHub'da açık. Depodaki LICENSE dosyası GNU Affero Genel Kamu Lisansı sürüm 3'ü (AGPLv3) gösteriyor. Resmî belgelere göre Windows, macOS, Ubuntu, Debian ve Fedora için sürümler var; Tails ve Qubes OS (beta) için de kurulum yolu tanımlanmış. Yazılım ücretsiz.
Nasıl çalışıyor? "Sanal fotokopi" mantığı
Bir PDF ya da Word dosyası, sayfanın resmi olduğu kadar küçük bir program da olabilir. İçine gömülü yazı tipleri, betikler ya da makrolar, belgeyi açan yazılımdaki bir açığı hedef alabilir. Antivirüs yazılımları ise daha önce görülmüş saldırıları tanıyabiliyor; yeni bir açığı (sıfırıncı gün) yakalayamayabiliyor. Dangerzone'un belgelerindeki güvenlik modeli bu yüzden farklı bir yol seçiyor: belgenin "güvenli" ve "tehlikeli" kısımlarını ayıklamaya çalışmıyor, her şeyi piksele indirgiyor.
- Şüpheli belgeyi Dangerzone'a veriyorsunuz.
- Uygulama belgeyi, ağ erişimi olmayan bir sandbox (yalıtılmış kutu) içinde açıyor. Gerekirse önce PDF'e çeviriyor, ardından her sayfayı ham piksel verisine dönüştürüyor.
- Sandbox'ın dışında, güvenilen kod bu piksellerden yeni bir PDF oluşturuyor.
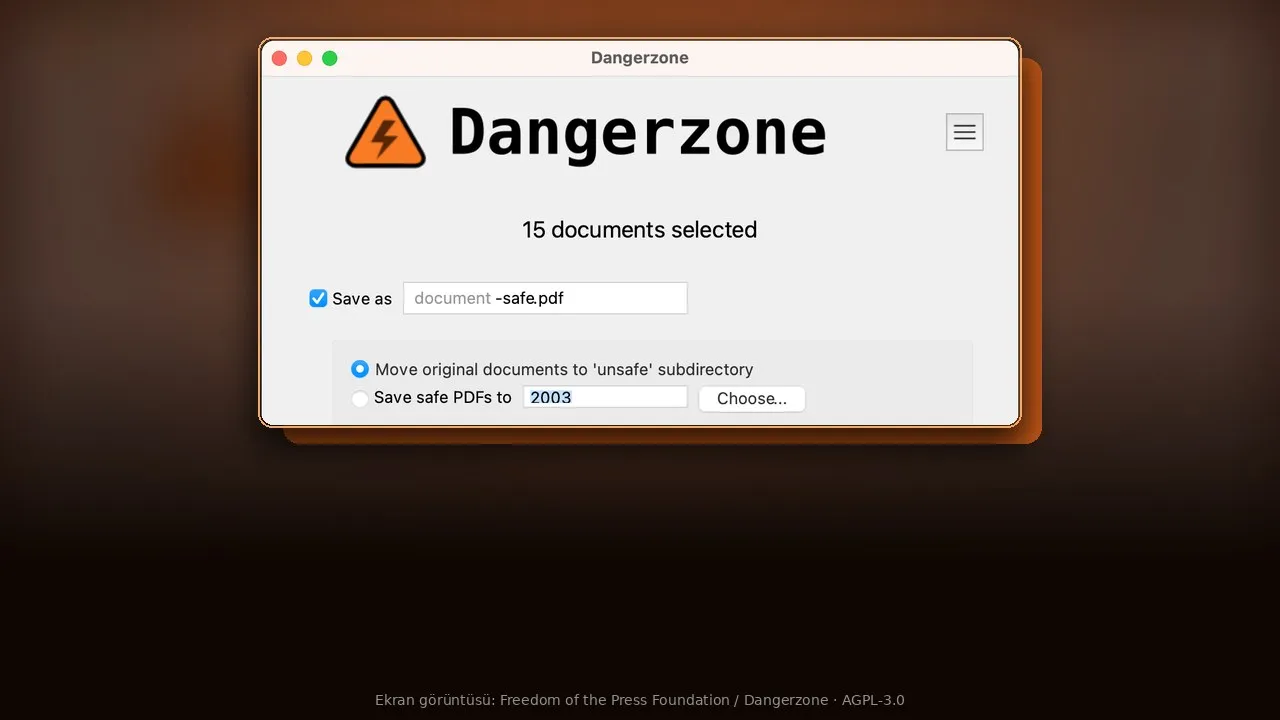
Belgeye gömülü betikler bu dönüşümden sağ çıkmıyor; yeni PDF'in içinde hiç betik bulunmuyor. Belgeler sonucu "sanal fotokopi" olarak anlatıyor: sayfanın görüntüsünü alıyorsunuz, içindeki tuzakları almıyorsunuz. Sonuç dosyası varsayılan olarak orijinal adın sonuna -safe.pdf ekleniyor; orijinal ise yanlışlıkla açılmasın diye "unsafe" klasörüne taşınıyor.
"Docker mı gerekiyor?" Sandbox'ın arka planı
Sandbox, bir konteyner (uygulamayı işletim sisteminden yalıtan hafif bir sanal ortam). Güncel belgelere göre konteyneri Podman çalıştırıyor. Linux'ta sistemdeki Podman kullanılıyor; macOS ve Windows'ta ise uygulamanın içine gömülü Podman, küçük bir Linux sanal makinesi içinde çalışıyor. Windows'ta bu makine bir WSL dağıtımı. Yani ayrıca Docker kurmanız gerekmiyor, ama Windows'ta donanım sanallaştırmanın açık olması gerekiyor; belgeler bunu kurulum şartı olarak belirtiyor.
Konteynerin içinde dönüşüm, Linux çekirdeğinin işlevlerini yeniden yazan gVisor adlı bir uygulama çekirdeği altında yürüyor. Belgelerin ifadesiyle bir saldırganın önce belge okuyucusunu ele geçirmesi, sonra gVisor'dan, sonra da konteynerden kaçması gerekir. Sandbox'tan dışarı yalnızca sayfa boyutları ve ham piksel akışı çıkıyor. Sandbox görüntüsü Cosign ile imzalı ve Dangerzone'dan bağımsız güncellenebiliyor.
Hangi dosyaları destekliyor?
Resmî listede PDF, Word (.docx, .doc), Excel, PowerPoint, OpenDocument biçimleri, HWP, EPUB ile JPEG, PNG, GIF, SVG ve diğer yaygın görsel biçimleri yer alıyor. İsterseniz sonuç PDF'e OCR (karakter tanıma) ekleyerek metni aranabilir yapabilirsiniz; belgeler OCR'ın hiçbir zaman kusursuz olmadığını belirtiyor. Komut satırı sürümü (dangerzone-cli) her platformda uygulamayla birlikte geliyor. Ses ve video dosyaları desteklenmiyor.
0.11.1 neler getirdi?
Sürüm notlarına göre 0.11.1 çoğunlukla kararlılık ve güvenlik düzeltmeleri içeriyor. Öne çıkanlar:
- Güncelleme denetimini kapatma ya da atlama seçeneği.
- GitHub sürüm notları artık uygulamada Markdown'dan HTML'e çevrilerek gösterilmiyor.
- Belgeler standart girdiden (stdin) alınabiliyor, güvenli PDF standart çıktıya (stdout) yazılabiliyor.
- Linux'ta görüntü indirmelerinde ilerleme bilgisi.
- Fedora 45 ve Ubuntu 26.10 desteği; Tails 7.10.1 ve üzerinde çalışma.
- Belgeler artık docs.dangerzone.rocks adresinde yayımlanıyor.
İki güvenlik açığı: kimi ilgilendiriyor?
Proje, iç güvenlik değerlendirmesinde dangerzone-image load-archive komutunda iki açık buldu ve 0.11.1'de kapattı (GHSA-m282-wfqf-935m ve GHSA-pfm5-gp85-8g5p). Bu komut, internete bağlı olmayan (air-gapped) bilgisayarlarda sandbox'ı elle güncellemek için kullanılıyor. Birinci açıkta kötü niyetli bir arşiv, kontrol edilirken bilgisayarda dosya oluşturabiliyor ya da üzerine yazabiliyordu. İkincisinde arşiv, Dangerzone'un kendi imzasını doğrulamasından önce Podman'a veriliyordu; projenin açıklamasına göre bunun istismar edilebildiği bilinmiyor.
Önemli olan kapsam: belge dönüştürme bu açıklardan etkilenmiyor ve çoğu kullanıcı etkilenmiyor. Yalnızca load-archive ile, kendi hazırlamadığınız ya da yolda değiştirilmiş olabilecek bir arşivi yüklüyorsanız risk var. Uygulamanın sorduğunda yaptığınız güncellemeler ve Qubes OS üzerinden kullanım etkilenmiyor. Yine de proje herkesin 0.11.1'e geçmesini, çevrimdışı güncelleme yapanların ise yalnızca prepare-archive ile kendi hazırladığı arşivleri yüklemesini öneriyor. Ayrıntılar resmî güvenlik bildiriminde var. Proje ayrıca ilk kez resmî bir güvenlik politikası yayımladı. Hatırlatma olarak, Dangerzone 2023 sonunda Include Security'nin bağımsız denetiminden geçti; FPF'nin duyurusuna göre denetimde yüksek riskli bulgu çıkmadı.
Türkiye'deki gazeteciler ve hak savunucuları için anlamı
Haber odalarına, avukatlara ve sivil toplum çalışanlarına her gün tanımadıkları kişilerden ek gelir: ihbar belgeleri, "sızdırılmış" tablolar, basın bültenleri. Erişim engelleri ve hesap kısıtlamalarıyla ilgili İFÖD'ün Ekim raporuna bakınca, dijital alanda hak savunucularının zaten baskı altında olduğu görülüyor. Hedefli saldırılar bir belge ekiyle başlayabildiği için, kaynaktan gelen dosyayı doğrudan açmamak basit ama etkili bir alışkanlık. Dangerzone belgelerinin "kural" önerisi de bu: dışarıdan gelen metin ve görsel dosyalarını önce Dangerzone'dan geçirin. Anonim kanalla gelen dosyalar için OnionShare, anonim gezinti için Tor Browser ile birlikte düşünülebilir. Dijital haklar çizgimizi misyon yazımızda anlattık.
Sınırları: sihirli bir antivirüs değil
- Zararlı olup olmadığını söylemez. Belgeler, Dangerzone'un dosyanın güvenli olup olmadığını bildiremediğini, yalnızca güvenli bir kopya ürettiğini açıkça yazıyor.
- Düzenlenebilir dosya vermez. Sonuç, sayfaların resminden yapılmış bir PDF. Bağlantılar, formlar, yer imleri ve gömülü dosyalar kayboluyor; Excel formülleri ve Word makroları da gidiyor. Üzerinde çalışacağınız belge için uygun değil.
- Sayfada görünen izleri silmez. Üstbilgi (metadata) temizleniyor; ancak görünür filigranlar, yazıcı takip noktaları, benzersiz ifadeler ya da steganografi kalıyor. Kaynağını korumak isteyen biri bunu ayrıca düşünmeli.
- Ses ve video için çözüm değil.
- Zaten ele geçirilmiş bir bilgisayarı kurtarmaz. Güvenlik modeli bunu kapsam dışı bırakıyor.
- Konteyner gerektirir. İlk kullanımda sandbox görüntüsü indirilir (daha büyük "full" Linux paketinde görüntü hazır gelir) ve Windows'ta sanallaştırma açık olmalıdır.
Belgeler, güvenilmeyen dosyalarla çalışırken Tails veya Qubes OS gibi sistemlerin kullanılmasını da güçlü biçimde öneriyor.
Nasıl başlanır?
- Yalnızca dangerzone.rocks ya da resmî kurulum belgesindeki bağlantıları kullanın. macOS için Intel ve Apple Silicon, Windows için MSI paketi, Linux için FPF'nin Ubuntu/Debian ve Fedora depoları listeleniyor. Belgelerde Homebrew (
brew install --cask dangerzone) ve Winget seçenekleri de yer alıyor. - Debian/Ubuntu ve Fedora kurulumlarında imza anahtarı parmak izi kontrol ediliyor. Belgelere göre Dangerzone Release Key parmak izi
DE28 AB24 1FA4 8260 FAC9 B8BA A7C9 B385 2260 4281olmalı; eşleşmiyorsa kuruluma devam etmeyin. - Uygulamayı açın, dosyaları seçin, isterseniz OCR dilini işaretleyin ve "Convert to Safe Documents" düğmesine basın. Güvenli PDF'i açın, orijinalleri "unsafe" klasöründe bırakın.
- Güncellemeleri ihmal etmeyin: sandbox görüntüsü Dangerzone'dan bağımsız güncelleniyor.
Not: Bu yazı resmî belgelere, depoya ve sürüm notlarına dayanıyor; özellikleri laboratuvarda denemedik.