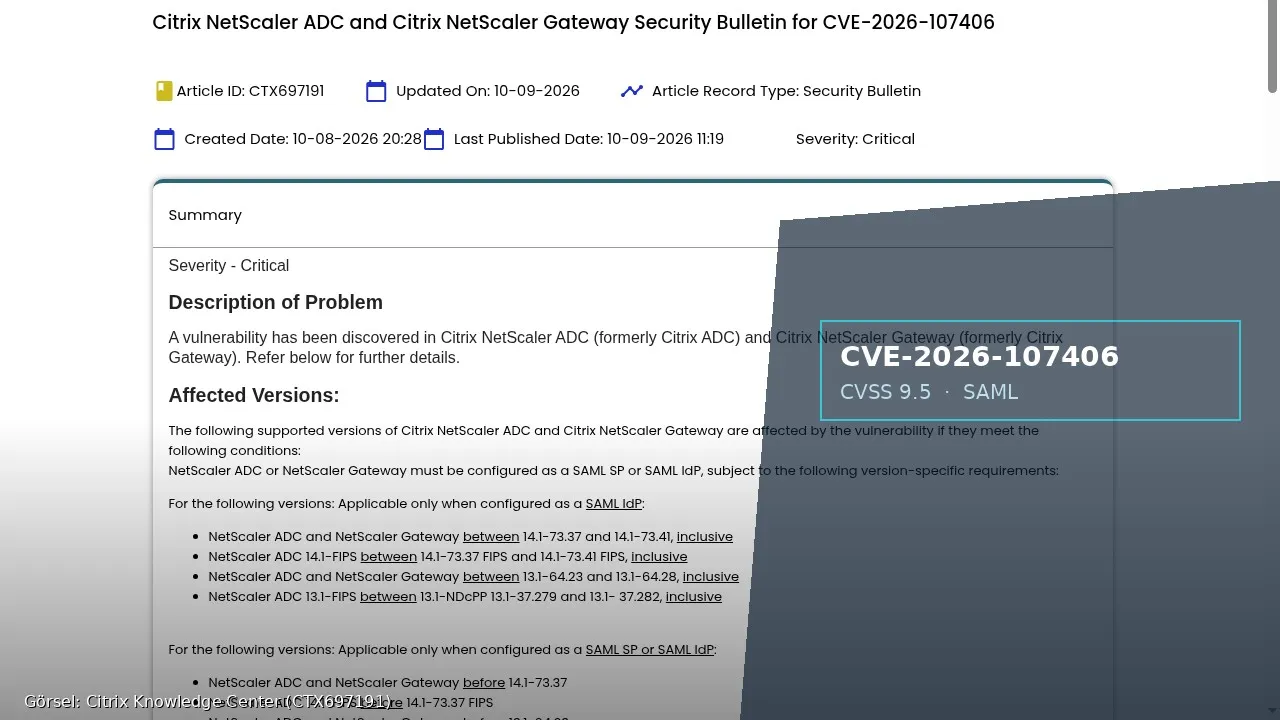
8 Ekim 2026'da Citrix, NetScaler ADC ve NetScaler Gateway için kritik güvenlik bülteni yayımladı: CVE-2026-107406. Açık, bellek taşması (CWE-119) sınıfında; SAML kimlik sağlayıcısı (IdP) veya hizmet sağlayıcısı (SP) olarak yapılandırılmış cihazlarda uzaktan kod çalıştırma veya hizmet dışı bırakmaya yol açabiliyor. Citrix skoru CVSS v4.0 9.5 (Kritik). Bülten numarası CTX697191; oluşturma tarihi 8 Ekim, son yayımlanma notu 9 Ekim.
Asıl çarpıcı ayrıntı şu: etkilenen sürüm aralıklarının bir kısmı, geçen ayki sıfır gün yamalarını içeren derlemeler. Yani “yeni yamayı attık, kapandı” diyen ekipler, aynı SAML yüzeyinde bir kez daha yükseltmek zorunda. CyberNews daha önce CVE-2026-88779 hattını izlemişti; CVE-2026-107406 aynı ürün ailesinde dördüncü SAML odaklı kritik halkayı ekliyor.
Hangi yapılandırmalar etkileniyor?
Bültene göre cihazın SAML SP veya SAML IdP olarak yapılandırılmış olması şart. Sürüm aralığına göre koşul değişiyor:
- Yalnızca SAML IdP iken: 14.1-73.37 ile 14.1-73.41 arası (ve FIPS eşdeğerleri); 13.1-64.23 ile 13.1-64.28 arası (ve ilgili FIPS/NDcPP aralıkları).
- SAML SP veya IdP iken: 14.1-73.37 öncesi ve 13.1-64.23 öncesi desteklenen sürümler.
Yönetici, yapılandırmada add authentication samlAction (SP) veya add authentication samlIdPProfile (IdP) satırlarını arayarak etkilenen örnekleri ayıklayabiliyor. Secure Private Access hibrit dağıtımlarında kullanılan NetScaler örnekleri de kapsama giriyor. Citrix'in yönettiği bulut hizmetleri ve Adaptive Authentication tarafı bülten dışında; müşteri yönetimli ADC/Gateway örnekleri hedef.
Düzeltme sürümleri
Citrix'in önerdiği sabit noktalar:
- NetScaler ADC / Gateway 14.1-73.46 ve sonrası
- NetScaler ADC / Gateway 13.1-64.29 ve sonrası (13.1 hattı)
- 14.1-FIPS: 14.1-73.46 FIPS ve sonrası
- 13.1-FIPS / NDcPP: 13.1.37.283 ve sonrası
Bültende geçici çözüm (workaround) listelenmiyor. 12.1 ve 13.0 hatları destek dışı; güvenlik güncellemesi almıyorlar. Citrix, bülten yayımlanma anında azaltılmamış istismar bilmediğini belirtiyor. Araştırmayı JPMorgan Chase XOR ekibinden Joshua Foote, Michael Tucker ve Eugene Lim'e teşekkür ederek duyurdu.
Risk nasıl okunmalı?
CVSS v4.0 vektörü bültende şöyle: CVSS:4.0/AV:N/AC:H/AT:N/PR:N/UI:N/VC:H/VI:H/VA:H/SC:H/SI:H/SA:L. Ağ üzerinden, kimlik doğrulamasız, kullanıcı etkileşimi yok; saldırı karmaşıklığı yüksek işaretlenmiş. SAML SSO'nun kurumsal giriş kapısı olduğu düşünülürse etki alanı geniş: bir NetScaler düşmesi yalnızca VPN değil, uygulamalara tek oturum açma zincirini de kırabilir.
Önceki sıfır günlerin ardından “yama yaptık” diyen ekipler için psikolojik tuzak var: 14.1-73.37–73.41 gibi dar bantlar, tam da önceki düzeltmeleri içeren derlemeler. Envanter “son yama tarihi”ne değil, tam yapı numarasına bakmalı.
Türkiye açısı
Türkiye'de kamu, bankacılık, sağlık ve büyük özel sektör NetScaler'ı gateway ve ADC olarak yaygın kullanıyor. SAML ile Entra ID, kurumsal IdP veya bulut SSO'ya bağlı örnekler öncelikli. KVKK açısından, gateway üzerinden geçen oturumların ele geçirilmesi kişisel veri ihlali riskine dönüşebilir; “cihaz bizim DMZ'de” demek yeterli değil.
Tedarik zinciri tarafında MSP ve hibrit Secure Private Access kurulumları unutulmamalı. Bir iş ortağının yamasız NetScaler'ı, ana kurumun kimlik federasyonuna dayanıyorsa risk paylaşılır. Değişiklik pencereleri yoğun ekiplerde “bir hafta sonra” demek, SAML yüzeyini açık bırakmak demek.
Pratik kontrol listesi:
- Tüm NetScaler örneklerinde sürüm ve SAML SP/IdP yapılandırmasını envanterleyin.
- Etkilenenleri 14.1-73.46 / 13.1-64.29 (veya FIPS eşdeğerleri) ve sonrasına yükseltin.
- EOL 12.1 / 13.0 hatlarından desteklenen sürüme göç planlayın.
- Yama sonrası erişim ve kimlik doğrulama günlüklerini inceleyin.
- Önceki sıfır gün yamalarının hangi yapıya indiğini doğrulayın; dar bantta kaldıysanız yeniden yükseltin.
Ne yapmamalı?
Bu yazı istismar adımı veya PoC içermiyor. Bülten yükseltme odaklı; geçici kural vaat etmiyor. “SAML kullanmıyoruz” iddiasını yapılandırma satırıyla doğrulamadan kapatmak da hata. Destek dışı sürümde kalmak ise yama penceresini sonsuza uzatır.
Özet: CVE-2026-107406 SAML yapılandırmalı NetScaler ADC/Gateway'de kritik bellek taşması; Citrix 8 Ekim'de duyurdu (CTX697191); sabit sürümler belli; önceki sıfır gün yamalarını içeren bazı derlemeler de etkileniyor. Türkiye'deki NetScaler envanteri sürüm numarasına göre yeniden taranmalı.
SAML hattının dördüncü kritik halkası
2026 boyunca NetScaler SAML yüzeyinde peş peşe uyarılar geldi: sıfır günler, hizmet dışı bırakma ve şimdi yama derlemelerini de kapsayan bellek taşması. Kurumsal güvenlik ekipleri için ders tekrarlanıyor: kimlik federasyonu cihazı, “bir kez yamadık” dosyasına konup unutulacak bir kutu değil. Her yeni bülten, yapı numarasını ve SAML rolünü yeniden doğrulamayı gerektiriyor. Citrix'in “azaltılmamış istismar bilmiyoruz” cümlesi rahatlatıcı olabilir; ama önceki sıfır günlerin hızı, bu cümlenin ne kadar süre geçerli kalacağını bilmediğimizi hatırlatıyor.
Operasyonel olarak WAF veya genel “SAML'i kapat” önerisi bültende yok. Yani geçici kalkan arayan ekipler, yükseltme dışında resmi bir kısayol bulamıyor. Bu, değişiklik yönetimini zorlar; ama aynı zamanda “WAF kuralı yeter” yanılgısını da keser. Hibrit Secure Private Access kullanan kurumlar, bulut tarafı Citrix yönetimli olsa bile yereldeki NetScaler örneğinin müşteri yönetimli kaldığını unutmamalı.
Türkiye’de regülasyon tarafında BDDK, KVKK ve kamu siber olgunluk çerçeveleri gateway yama disiplinini dolaylı olarak zorluyor. Bir NetScaler’ın düşmesi yalnızca teknik kesinti değil; tek oturum açma zincirindeki uygulamaların erişim günlüklerini de kirletebilir. Bu yüzden yama sonrası yalnızca “sürüm OK” değil, kimlik sağlayıcı tarafındaki anormal oturum sayıları da bakılmalı. Envanteri Excel’de güncellemek yetmez; otomasyonla yapı numarasını periyodik çeken bir kontrol, bir sonraki bültende saatler kazandırır.
Son olarak, bülteni kanal ortaklarına da duyuran Citrix'in bilgilendirme modeli, müşteri tarafında “bülteni gördük mü?” sürecini hızlandırmayı amaçlıyor. Yine de her dağıtımın kendi bakım penceresi var; kritik skor, pencereyi öne çekmek için gerekçe olmalı. NetScaler envanteri dağınık olan holding yapılarında merkezi bir sürüm panosu yoksa, her iş biriminin ayrı ayrı yükseltmesi gecikme yaratır. Bu gecikme, SAML kapısının ortak olduğu yerde tek zayıf halkaya dönüşür.