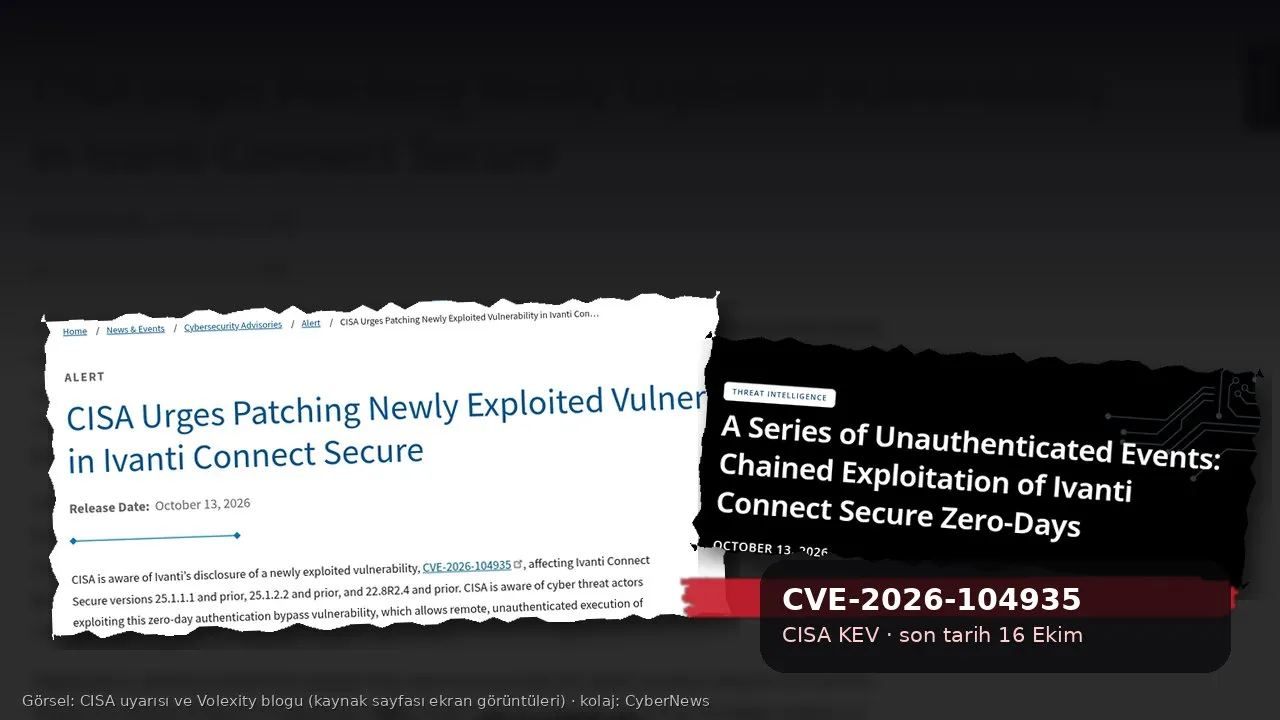
Ivanti, 13 Ekim 2026'da kurumsal VPN ürünü Ivanti Connect Secure için acil güvenlik bülteni yayımladı. CVE-2026-104935 olarak izlenen açık, kimlik doğrulaması olmayan uzaktaki bir saldırganın cihaz üzerinde komut çalıştırmasına yol açıyor. Daha kötüsü, açık yama çıkmadan önce gerçek saldırılarda kullanıldı. ABD Siber Güvenlik ve Altyapı Güvenliği Ajansı (CISA) aynı gün açığı Bilinen İstismar Edilen Açıklar (KEV) kataloğuna ekledi ve federal kurumlara 16 Ekim 2026'ya kadar süre verdi.
Saldırıyı ilk fark eden, ABD merkezli olay müdahale şirketi Volexity oldu. Şirket, daha önce belgelenmemiş ve UTA0576 adını verdiği bir tehdit aktörünün, o tarihteki en güncel sürümü (22.8R2.4) çalıştıran tam yamalı bir Connect Secure cihazını ele geçirdiğini açıkladı. Volexity'ye göre saldırı 3 Ekim'de başladı; inceleme 5 Ekim'de bir müşteride şüpheli hareketlerle tetiklendi.
Hangi sürümler etkileniyor?
Ivanti'nin bülteni ve CISA uyarısına göre etkilenen sürümler şunlar: 25.1.1.1 ve öncesi, 25.1.2.2 ve öncesi ile 22.8R2.4 ve öncesi. Düzeltilmiş sürümler sırasıyla 25.1.1.2, 25.1.3.0 / 25.1.3.1 ve 22.8R2.5. Rapid7'nin derlediği bilgiye göre Ivanti, 22.7.x ve daha eski sürümlerin bu açıktan etkilenmediğini belirtiyor. Ivanti açığı CVSS 3.0 ölçeğinde 8,6 ile "yüksek" olarak puanladı; zayıflık sınıfı "sahtecilikle kimlik doğrulama atlatma" (CWE-290).
Önemli bir ayrıntı daha var: CISA, 22.8 sürüm hattının 31 Ocak 2027'de destek dışı kalacağını hatırlatıyor. Hâlâ bu hatta kalan kurumların yamadan sonra 25.x göç planını da takvime koyması gerekiyor.
Üç açık, tek zincir
Volexity'nin teknik raporu, saldırganın aslında üç ayrı zafiyeti zincirlediğini gösteriyor: bir kimlik doğrulama atlatma, bir uzaktan kod çalıştırma ve ayrı bir yetki yükseltme açığı. İlk ikisi CVE-2026-104935 kapsamında izleniyor ve 13 Ekim yamalarıyla kapatıldı. Cihazda root yetkisi sağlayan üçüncü açık ise henüz yamalanmadı; Ivanti'nin bunu "önümüzdeki haftalarda" çıkacak bir sürümle düzelteceği bildiriliyor.
Bu, yamayı uygulayan kurumların rahatlamaması gerektiği anlamına geliyor. Yetki yükseltme açığı tek başına dışarıdan erişim sağlamıyor; ancak zincirin ilk halkası kapatılmadan bırakılan her cihaz, tam yetkili ele geçirmeye açık kalıyor. CyberNews olarak saldırı adımlarını ayrıntılandırmıyoruz; savunma açısından önemli olan, zincirin kimlik doğrulaması gerektirmemesi ve doğrudan internete açık VPN geçidini hedef alması.
Saldırgan ne yaptı?
Volexity'ye göre UTA0576 cihaza kalıcı bir arka kapı ya da web kabuğu bırakmadı. Her komut için zinciri baştan çalıştırdı ve sonuçları aynı şifreli web trafiği içinde geri aldı. Bu yöntem, klasik iz arama araçlarını büyük ölçüde körleştiriyor.
Şirketin tespit ettiği eylemler, VPN geçidinin neden bu kadar değerli bir hedef olduğunu da gösteriyor:
- Cihazda saklanan ve LDAP için kullanılan alan (domain) kimlik bilgilerinin çekilmesi,
- Active Directory'den sınırlı meta verinin dışarı aktarılması,
- Yerel yönetici parolaları (LAPS), BitLocker kurtarma anahtarları ve parola içeren dizin alanlarının aranması,
- Cihazdan geçen LDAP trafiğinin dinlenmesi, parola püskürtme (password spraying) denemeleri ve iç ağ keşfi,
- Hata ayıklama ve Linux denetim kayıtlarından ilgili satırların silinmesi.
Volexity, saldırganın nihai amacının belirlenemediğini, çünkü operasyonun erken yakalandığını söylüyor. Yine de yapılan hazırlığın iç ağda yatay hareket ve daha geniş bir ele geçirme için olduğunu "yüksek güvenle" değerlendiriyor. Şirket, aktörün casusluktan çok suç amaçlı olabileceğini ise yalnızca "düşük güvenle" söylüyor. Bir başka dikkat çekici değerlendirme: Volexity, UTA0576'nın istismar geliştirme ve sonrası için büyük dil modellerinden (LLM) yararlandığını "orta güvenle" düşünüyor.
Integrity Checker yetmeyebilir
Ivanti müşterilerine güncellemeyi hemen yapmalarını ve Integrity Checker Tool (ICT) aracını düzenli çalıştırmalarını öneriyor. Ancak CISA ve Volexity aynı noktaya dikkat çekiyor: saldırgan kodu bellekte çalıştırdığı ve değiştirdiği yapılandırmayı geri aldığı için ICT bu istismarı görmeyebilir. Yani "araç temiz dedi" sonucu, cihazın temiz olduğu anlamına gelmiyor. Ele geçirme şüphesi olan kurumların ağ ve bellek adli incelemesi yapması gerekiyor.
CISA'nın şüpheli durumlar için önerdiği adımlar özetle şöyle:
- Cihaz yapılandırmasının yedeğini alın.
- Fiziksel cihazda fabrika ayarlarına dönüp en güncel sürüme yükseltin; bulut ve sanal kurulumlarda örneği sıfırdan yeniden kurun.
- Yapılandırmayı yedekten geri yükleyin.
- Alan, yönetici ve yerel hesapların tamamında parolaları sıfırlayın; saklı sertifikaları iptal edip yeniden üretin, API anahtarlarını ve lisans sunucusu kimlik bilgilerini yenileyin.
Volexity ayrıca giriş sayfasına yönelik olağandışı yoğunlukta isteklerin ve istek adresi ile yönlendirme bilgisi arasındaki uyumsuzlukların izlenmesini, cihazın geçici dizinlerinde beklenmedik dosyaların aranmasını öneriyor. Şirketin göstergeleri (IOC) GitHub sayfasında yayımlandı.
Türkiye için neden önemli?
Connect Secure, eski adıyla Pulse Secure, dünyada olduğu gibi Türkiye'de de kurumsal uzaktan erişim için tercih edilen VPN ürünlerinden biri. Kaç kurumun bu açıktan etkilendiğine dair Türkiye'ye özgü bir veri yayımlanmadı; bu yüzden her kurumun kendi envanterine bakması gerekiyor. VPN geçitleri internete dönük durdukları ve kurum içi kimlik altyapısına doğrudan bağlandıkları için bir kez ele geçirildiklerinde saldırgana "anahtar deste"si veriyor. Bu olayda da hedef, cihazın kendisinden çok cihazın erişebildiği Active Directory sırları oldu.
CISA'nın 16 Ekim tarihi yalnızca ABD federal kurumlarını bağlıyor. Ancak tarih, riskin aciliyeti hakkında iyi bir ölçü. Türkiye'deki kurumlar için pratik sıralama şöyle olabilir: önce internete açık Connect Secure örneklerinin envanteri, ardından sürüm kontrolü ve yama, sonra da 3 Ekim'den bu yana olağan dışı VPN ve dizin hareketlerinin geriye dönük taranması. Ele geçirme bulgusu çıkarsa ve kişisel veri etkilendiyse, KVKK kapsamındaki 72 saatlik ihlal bildirimi yükümlülüğü de gündeme gelir. Ulusal Siber Olaylara Müdahale Merkezi (USOM) duyurularını izlemek ve kurumsal SOME ekipleriyle iletişimi hızlandırmak da bu sürecin parçası.
Son bir not: Bu, Ivanti'nin uç (edge) cihazlarında son yıllarda sıkça görülen sıfır gün dalgasının yeni halkası. Yamayı uygulamak gerekli ama yeterli değil; açık henüz kapanmamış üçüncü bir halka taşıyor. Kurumların, yeni yama çıkana kadar bu cihazları yakın izleme altında tutması en güvenli yol.