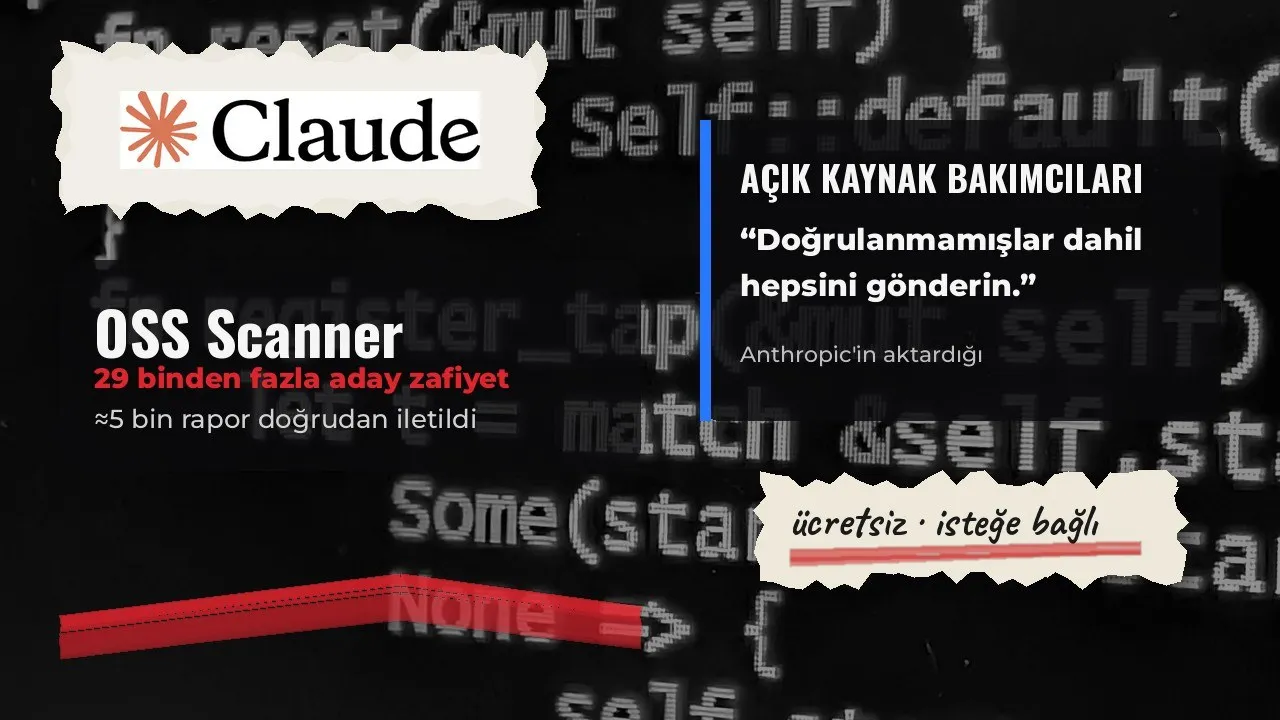
8 Ekim 2026'da Anthropic, açık kaynak ekosistemi için ücretsiz ve isteğe bağlı bir zafiyet tarama hizmeti duyurdu: OSS Scanner. Hizmet, Project Glasswing sırasında Claude ile güvenlik açığı bulma deneyimine dayanıyor. Katılan projeler, şirketin en güçlü modelleriyle periyodik taramalar alacak; ücret yok. Raporlar insan incelemesinden geçmeden, model çıktısı olarak gidecek — hız için bilinçli bir tercih, yanlış pozitif riskiyle birlikte.
Anthropic son altı ayda önemli yazılım projelerinde 29 binden fazla aday zafiyet bulduğunu, bunların yalnızca yaklaşık 6 binini elle inceleyebildiğini yazıyor. Bakımcılar ilk raporlardan sonra sıklıkla “doğrulanmamışlar dahil hepsini gönderin” demiş; şirket bugüne kadar yaklaşık 5 bin raporu doğrudan iletmiş. Gerekçe net: istismarlar dakikalar içinde üretilebildiği için savunma tarafının da hızlanması gerekiyor. İnsan doğrulamalı CVD süreci sürecek; OSS Scanner isteğe bağlı hızlı şerit.
Claude Security'den farkı
Claude Security, kurumların kendi kodlarını taraması için genel erişimli ticari ürün. OSS Scanner ise altyapı ve kullanıcı güvenliği için kritik açık kaynak projelerine ücretsiz denetim vaat ediyor. Google'ın OSS-Fuzz projesine benzer bir “ekosistem savunması” dili kullanılıyor; fark, fuzzer yerine dil modellerinin kullanılması.
Erken doğrulamada 48 projedeki 97 kritik/yüksek bulgunun 85'i (%88) CVD barını geçmiş; 11'i gerçek ama mükerrer, yalnızca biri geçersiz bulunmuş. PostgreSQL, OpenSSL, wolfSSL, HotCRP ve curl bakımcılarından olumlu alıntılar paylaşılmış. wolfSSL örneğinde 74 rapordan yalnızca ikisi geçersiz, beşi CVE olmuş.
Kimler başvurabilir, nasıl?
Uygunluk ölçütleri OSS-Fuzz'a yakın: altyapı ve kullanıcı güvenliğinde kritik etki; uzaktan saldırı yüzeyi; bağımlı proje sayısı. Kararlar tek tek verilecek. Çekirdek bakımcılar, Anthropic'in oss-scanner deposuna standart şablonla PR açarak kaydoluyor. Ayrıntılı SSS ve kayıt akışı red.anthropic.com/oss-scanner sayfasında.
project.yaml içinde repo adresi, birincil iletişim e-postası ve çevrimdışı ajanın çalışacağı Dockerfile yolu zorunlu. İsteğe bağlı alanlar: ek CC'ler, ana sayfa, tehdit modeli dosyası, raporları şifrelemek için GPG anahtarı, geçici durdurma için disabled: true. Dockerfile ağ ile inşa ediliyor; tarama sonrası ajan internetsiz sandbox'ta çalışıyor. Anthropic, tarama ajanlarını interneti kapalı sertleştirilmiş ortamlarda çalıştırdığını belirtiyor.
Rapor politikası
Doğrulanmamış bulgulara 90 günlük zorunlu açıklama süresi konmuyor; yanlış pozitif ihtimali yüzünden bakımcıları zorla okutmak istemediklerini söylüyorlar. İnsan CVD sürecinde sonradan doğrulanırsa, o bildirimden itibaren 90 günlük politika devreye girebilir. Atıf istenirse örnek satır: “Discovered by Anthropic's OSS Scanner, as vulnerability ANT-2026-ABCD1234.” Claude for OSS (ücretsiz Claude Max 20x) ve Cyber Verification Program da bakımcılara ek destek olarak listeleniyor.
Türkiye açısı
Türkiye'de büyüyen açık kaynak sahnesi — web çerçeveleri, güvenlik araçları, kamu kod depoları, üniversite projeleri — aynı ikilemle yaşıyor: LLM tabanlı “slop” rapor yağmuru ile gerçek yüksek sinyal bulgular iç içe. OSS Scanner'ın vaadi, sinyal oranı yüksek ham raporları isteyen ekiplere kapı açmak. Kaynakları sınırlı bir bakımcı ekibi için bu, hem fırsat hem yük: her raporu doğrulamak zaman ister; hiç almamanın bedeli de günlerce açık kalan kritik hata olabilir.
Kamu kurumlarının veya şirketlerin bağımlı olduğu kütüphanelerin bakımcıları Türkiye'deyse, kaydolma kararı tedarik zinciri riskini doğrudan etkiler. Tersine, henüz triage kapasitesi olmayan küçük projelerin “her şeyi gönderin” demesi kuyruk şişirebilir; Anthropic de hizmetin, doğrulanmış yüksek/kritik raporlarla başa çıkabilen projeler için olduğunu belirtiyor. Yerel SOC ve AppSec ekipleri için ders: upstream bakımcılarına “OSS Scanner'a bakın” demek, kendi SBOM listesindeki kritik bağımlılıklar için somut bir savunma adımı olabilir.
Dikkat edilmesi gerekenler: raporlar insan elinden geçmiyor; tehdit modeli dosyası yoksa ajan yanlış varsayımlar yapabilir; şiddet notları şişebilir. Kurumsal kod için Claude Security ayrı ürün. Ayrıca tarama verisinin Anthropic tarafında nasıl tutulduğu SSS'de anlatılıyor — bakımcılar KVKK ve sözleşme açısından kendi risk değerlendirmesini yapmalı.
Özet: 8 Ekim'de Anthropic OSS Scanner'ı açtı. Ücretsiz, opt-in, model üretimi raporlar; CVD aynen duruyor. Açık kaynak bakımcıları PR ile kaydoluyor. Türkiye’deki kritik altyapı bağımlılıkları için sinyal/gürültü dengesini bilinçli kurmak gerekiyor.
Project Glasswing'den gelen hız
Anthropic, dil modellerinin CyberGym gibi akademik kıyaslarda geçen yılın başında yüzde 20'nin altında kalan bulma oranından bu yıl yüzde 85'in üzerine çıktığını yazıyor. Bakımcılar da “18 ay önceki YZ raporları berbattı; şimdi bazen insan raporundan iyi” diyor. Bu dönüşüm, savunma tarafında iki hız yaratıyor: doğrulanmış CVD ile yavaş ama güvenilir kanal; OSS Scanner ile hızlı ama ham kanal. İkisini birbirinin yerine koymak hata olur.
Rapor paketinde kendi kendine yeten yeniden üretim, açıklama, mümkünse hatanın ne zaman girdiği (bisection) ve aday yama bulunuyor. Erken testlerde birden fazla bulgunun birleştirilerek kimlik doğrulamasız uzaktan kod çalıştırmaya kadar götürülebildiği belirtilmiş. Bu cümle, “yalnızca teorik uyarı” algısını kırıyor; ama aynı zamanda ham raporların dikkatli ele alınması gerektiğini de hatırlatıyor. Yanlış pozitif düşük olsa da tehdit modeli uyuşmazlığı veya şişirilmiş şiddet notu şikâyetleri var.
Operasyonel olarak bakımcılar kayıt sonrası ilk taramayı, ardından düzenli yeniden taramaları beklemeli. Sıklık proje sayısına ve yaygınlığa göre değişebilir. İstemeyenler disabled: true ile durdurup yalnızca klasik CVD'ye dönebilir. Geri bildirim için e-posta yanıtı veya oss-scanner-questions@anthropic.com kutusu açılmış.
Türkiye'deki üniversite ve kamu açık kaynak projeleri için ek bir nokta: Dockerfile'ın tarama ajanını internetsiz bırakması, bağımlılıkların önceden pinlenmesi demek. Güncel olmayan kilit dosyaları taramanın kalitesini düşürür. Ayrıca birincil iletişim e-postasının kurumsal dağıtım listesi olması, tek kişiye bağlı kalmamayı sağlar. GPG ile şifreli rapor isteyenler ek CC kullanamıyor; bu da ekip içi paylaşım sürecini önceden planlamayı gerektiriyor.