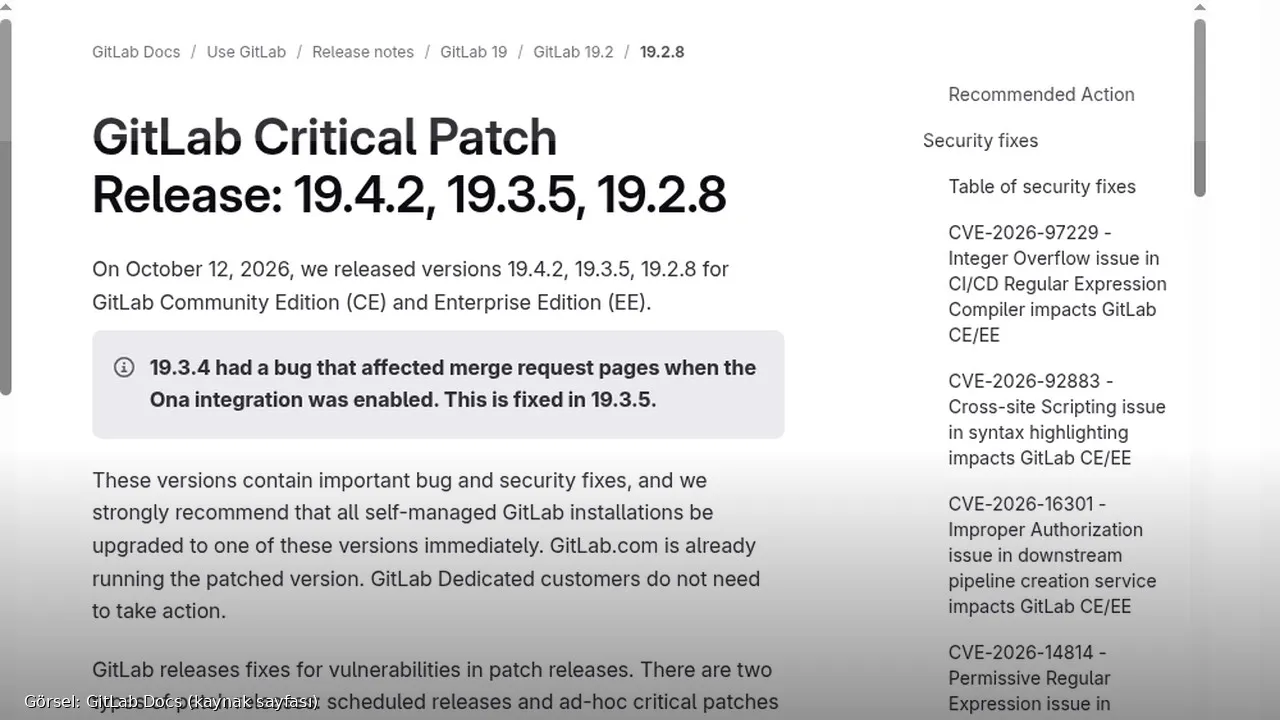
12 Ekim 2026'da GitLab, Community Edition (CE) ve Enterprise Edition (EE) için kritik yama sürümlerini yayımladı: 19.4.2, 19.3.5 ve 19.2.8. Duyurunun merkezinde CVE-2026-97229 var: CI/CD düzenli ifade (regex) derleyicisindeki tamsayı taşması, kimlik doğrulaması olmayan bir saldırganın özel hazırlanmış bir regex ile sunucuda kod çalıştırmasına yol açabiliyor. GitLab bu açığı CVSS 10.0 olarak puanladı. Avrupa Birliği kurumlarının siber güvenlik ekibi CERT-EU aynı gün 2026-016 numaralı güvenlik bildirisiyle self-managed örneklerin, özellikle internete bakanların, derhal yükseltilmesini istedi.
GitLab.com zaten yamalı sürümü çalıştırıyor; GitLab Dedicated müşterilerinin ek işlem yapması gerekmiyor. Risk self-managed CE/EE kurulumlarında. Ayrıca 19.3.4 sürümünde Ona entegrasyonu açıkken merge request sayfalarını bozan bir hata vardı; bu, 19.3.5 ile giderildi. CERT-EU metninde ilk ana sürümler arasında 19.3.4 geçse de GitLab'ın güncel notu yükseltme hedefi olarak 19.3.5'i gösteriyor.
CVE-2026-97229 ne diyor?
Resmî açıklamaya göre sorun, CI/CD yapılandırmasındaki düzenli ifadelerin yetersiz doğrulanmasından kaynaklanıyor. Belirli koşullarda özel hazırlanmış bir regex, tamsayı taşmasına ve ardından sunucuda keyfi kod çalıştırmaya yol açabiliyor. Etki alanı geniş: ağ üzerinden, düşük zorlukla, kimlik doğrulaması ve kullanıcı etkileşimi olmadan; kapsam değişikliğiyle gizlilik, bütünlük ve kullanılabilirlik etkileri yüksek. CVSS vektörü GitLab tarafından CVSS:3.1/AV:N/AC:L/PR:N/UI:N/S:C/C:H/I:H/A:H olarak verildi.
Açığı HackerOne üzerinden bildiren araştırmacı joaxcar olarak anılıyor. GitLab, güvenlik sorunlarının ayrıntılı takip sayfalarını yamadan 90 gün sonra kamuya açma politikasını sürdürüyor; bu yüzden bugün elimizdeki bilgi, yama notundaki etki özeti ve CERT-EU'nun derlemesi.
Aynı paketteki diğer yüksek riskler
Kritik RCE tek başına değil. Aynı sürümlerde öne çıkanlar arasında şunlar var:
- CVE-2026-92883 (CVSS 8.7): sözdizimi vurgulamasında XSS; kimliği doğrulanmış kullanıcı, özel hazırlanmış depo üzerinden başka kullanıcıların tarayıcısında JavaScript çalıştırabiliyor.
- CVE-2026-16301 (CVSS 8.5): alt akış (downstream) pipeline oluşturma hizmetinde yetkilendirme hatası; Developer rolündeki kullanıcı korumalı dallarda izinsiz pipeline çalıştırabiliyor.
- CVE-2026-14814 (CVSS 8.2): ham depo dosyası önbelleğini zehirleme riski; hedef kullanıcıların CI/CD pipeline'ının özel içerik çalıştırmasına ve korumalı ortam değişkenlerinin sızmasına yol açabilir.
- CVE-2026-96893 (CVSS 7.3): GitLab Duo Agent Platform'da LLM istemine enjekte edilen içerik; ajan talimatlarına sızan girdiler istenmeyen komut çalıştırmaya bağlanabiliyor.
Orta ve düşük skorlu onlarca yetkilendirme, Pages günlüğü sızıntısı, Kubernetes proxy açık yönlendirme ve paket kaydı hataları da aynı pakette. Self-managed ekipler için mesaj net: yalnızca “kritik satırı” okuyup diğerlerini ertelememek.
Türkiye açısı
Türkiye'de kamu kurumları, bankalar, yazılım evleri ve üniversiteler self-managed GitLab'ı yoğun kullanıyor. CI/CD'nin kimlik doğrulamasız RCE'ye açılması, yalnızca kaynak kodu değil; pipeline sırları, dağıtım anahtarları ve müşteri verisi taşıyan ortam değişkenlerini de riske sokar. KVKK açısından bakıldığında, bir saldırganın runner veya uygulama sunucusuna yerleşmesi kişisel veri ihlali bildirimini tetikleyebilir.
Özellikle internete açık GitLab örnekleri, “iç ağdayız” varsayımıyla geciktirilen yamalardan daha öncelikli. VPN arkasına alınmış örneklerde bile, çalınmış hesap veya yanlış yapılandırılmış runner üzerinden CI/CD yüzeyi genişleyebilir. Yazılım tedarik zincirinde bir ajansın veya alt yüklenicinin GitLab'ı, ana kurumun SBOM listesinde görünmese de aynı riski taşır.
Pratik kontrol listesi (yüksek seviye):
- Self-managed sürümü envanterleyin; 19.2 / 19.3 / 19.4 hatlarında sabit sürüme yükseltin.
- İnternete bakan düğümleri önce yamalayın.
- Yükseltme penceresinde tek düğümlü kurulumlarda kesinti olabileceğini; çok düğümlüde sıfır kesintili prosedürün mümkün olduğunu GitLab notundan okuyun.
- CI/CD değişkenleri, korumalı dallar ve Duo Agent kullanımını gözden geçirin.
- Yama sonrası erişim ve pipeline günlüklerinde olağandışı kalıpları inceleyin.
Ne yapmamalı?
Bu yazı saldırı adımı, PoC veya exploit kodu içermiyor. Kamuya açık yama notu ve CERT-EU bildirisi zaten yükseltme odaklı. “Açığı nasıl tetikleriz?” aramak yerine sürüm numarasına bakmak ve yama takvimini kilitlemek gerekiyor. GitLab.com kullanıyorsanız ek işlem yok; self-managed tarafında “bizde sadece iç proje var” gerekçesi CVSS 10.0'ı ertelemez.
Bağlam: CI/CD yüzeyi büyüdükçe
Son yıllarda geliştirme platformları yalnızca kod deposu olmaktan çıktı; ajanlar, paket kayıtları, sayfalar ve otomatik politikalar aynı çekirdeğe bağlandı. CVE-2026-97229, regex derleyicisi gibi “altyapı detayı” sanılan bir bileşenin tüm örneği düşürebileceğini hatırlatıyor. Aynı paketteki Duo Agent Platform düzeltmeleri de, yapay zekâ özelliklerinin ayrı bir güvenlik yüzeyi olduğunu gösteriyor.
Özet: 12 Ekim 2026'da GitLab kritik yama yayımladı; CVE-2026-97229 kimliksiz RCE riski taşıyor (CVSS 10.0); CERT-EU 2026-016 ile uyardı; hedef sürümler 19.4.2 / 19.3.5 / 19.2.8. Türkiye'de self-managed GitLab işleten her ekip sürümünü kontrol etmeli.
Yamadan sonra izleme
Yükseltme tek başına bitiş çizgisi değil. Self-managed örneklerde CI/CD runner'ların hangi ağda olduğu, korumalı değişkenlerin kimlere göründüğü ve harici webhook'ların hangi uçlara gittiği yama sonrası da gözden geçirilmeli. CVSS 10.0'lık bir yüzeyi kapatan ekip, aynı hafta XSS ve yetkilendirme düzeltmelerini “ikinci dalga”ya bırakırsa savunma borcu birikir. GitLab'ın 90 gün sonra kamuya açılacak ayrıntılı takip sayfaları gelene kadar kurumlar kendi tarafında “bu sürümde miyiz?” sorusunu kapatmalı.
Üniversite ve KOBİ laboratuvarları için ek not: Omnibus tek düğüm kurulumunda yama sırasında kesinti beklenir. Bakım penceresini geceye almak, kullanıcıları önceden bilgilendirmek ve yedekten dönüş planını yazmak, panik yükseltmesinden daha ucuzdur. Helm veya çok düğümlü kurulumlarda sıfır kesintili prosedür mümkün; yine de veritabanı göçlerini notlardan okumak şart. Duo Agent Platform kullanan ekipler, ajan istem enjeksiyonu düzeltmesini de aynı paket içinde gördüklerini unutmamalı: klasik RCE ile yapay zekâ yüzeyi artık aynı yama gününde geliyor.
Sektör bağlamında bakıldığında, CI/CD platformlarına yönelik kimliksiz RCE'ler nadir ama yüksek etkili olaylar. Bir kez kamuya düştüklerinde tarama botları saatler içinde internete açık örnekleri tarar. Bu yüzden “pazartesi bakarız” takvimi, özellikle dışarıya açık GitLab için riski uzatır. İç ağdaki örneklerde bile VPN hesabı veya çalınmış kişisel erişim jetonu (PAT) ile aynı yüzeye gelmek mümkün; ağ konumu tek başına kalkan değil.