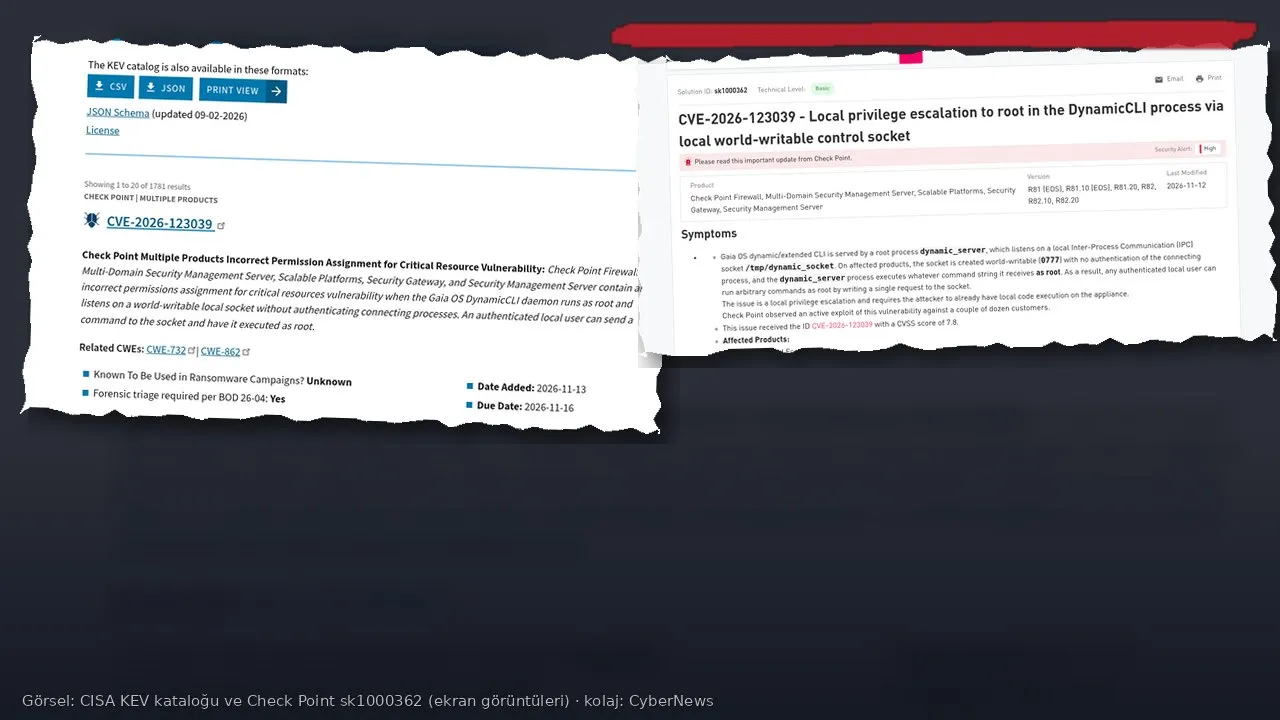
ABD Siber Güvenlik ve Altyapı Güvenliği Ajansı (CISA), 13 Kasım 2026’da Check Point cihazlarındaki bir kök yetkisi açığını Bilinen İstismar Edilen Açıklar (KEV) kataloğuna ekledi. Açık, CVE-2026-123039 olarak izleniyor. Katalog kaydına göre ABD federal sivil kurumların giderme süresi 16 Kasım 2026. Check Point, aynı açığın “birkaç düzine” müşterisinde aktif olarak kullanıldığını 12 Kasım’da duyurmuştu.
Haberi CISA’nın 13 Kasım uyarısı ve KEV kaydından, Check Point’in sk1000362 numaralı resmi güvenlik notundan, 12 Kasım tarihli şirket duyurusundan, Check Point Research incelemesinden ve BleepingComputer’ın 13 Kasım aktarımından derledik. Aşağıdaki etkilenen ürün ve yama numaraları üreticinin notuna dayanıyor.
Kısaca
- CVE-2026-123039, Gaia işletim sistemindeki DynamicCLI hizmetinin yerel, herkese yazılabilir bir soket üzerinden kimlik doğrulaması yapmadan kök yetkisiyle komut çalıştırmasına izin veriyor. Puanı CVSS 7,8. Bu bir uzaktan kod çalıştırma açığı değil; saldırganın cihazda önce yerel erişim edinmesi gerekiyor.
- Check Point Research’e göre saldırganlar bu yerel adımı, Mobil Erişim portalındaki PHP2Shell açıklarından sonra kullandı. İlk dalga 30 Ekim’de başladı, ikinci dalga 2 Kasım’da görüldü. Şirket bloguna göre istismar 4 Kasım’a kadar sürdü.
- Gözlenen olaylarda PHP kabukları, TSGA arka kapısı ve TSProxy bileşeni bırakıldı. Bazı vakalarda saldırganlar VMware ESXi sunucusuna geçip silici yazılım çalıştırdı. Check Point, faile yüksek güvenilirlikte atıfta bulunmadığını açıkça yazdı.
- Yama, Kasım Jumbo Hotfix birikiminde: R82.20 Take 14, R82.10 Take 52, R82 Take 132 ve R81.20 Take 174. R81 ve R81.10 destek dışı bırakılmış sürümler olarak anılıyor. Geçici önlem, yama uygulanana kadar
dynamic_serversürecini durdurmak. - Check Point, yamanın bir hafta önce, 23 Ekim’de hazır olduğunu; etkilenen sistemlerin yamasız ve tek bir bölgede toplandığını belirtti. CISA kaydı, açığın fidye yazılımı kampanyasında kullanılıp kullanılmadığını “bilinmiyor” diye işaretliyor.
Yerel soket, kök sonuç
Resmi nota göre Gaia’daki dynamic_server süreci kök yetkisiyle çalışıyor ve /tmp/dynamic_socket adlı yerel iletişim soketini dinliyor. Etkilenen ürünlerde bu soketin izinleri 0777, yani cihaza yerel erişimi olan herhangi bir kullanıcı yazabiliyor. Süreç, bağlanan tarafı doğrulamıyor ve gelen komut dizesini kök olarak işliyor.
Bu nedenle tablo net: internetten tek başına bu açıkla içeri girilmiyor. Ancak Mobil Erişim portalı veya başka bir ilk erişim yoluyla cihazın içinde kod çalıştırabilen biri, sınırlı bir hesaptan tam denetim elde edebiliyor. Güvenlik duvarı veya yönetim sunucusunda kök yetkisi, kural setini, günlükleri ve içerideki ağa giden yolları da teslim eder.
Etkilenen ürünler arasında Check Point Force güvenlik duvarları, güvenlik geçidi ve güvenlik yönetim sunucuları, çok alanlı yönetim ve günlük sistemleri ile Maestro / ölçeklenebilir platformlar var. Spark güvenlik duvarları ve Smart-1 Cloud, üreticinin notuna göre bu açıkten etkilenmiyor.
PHP2Shell ile zincir, sonra kalıcılık
PHP2Shell’i daha önce, saldırıda kullanılan PHP açıklarındaki CISA uyarısıyla aktarmıştık. Check Point’in 12 Kasım duyurusu, şirketin kendi geçitlerinde bu açıkların Mobil Erişim portalı üzerinden ilk erişim sağladığını, ardından CVE-2026-123039 ile yetkinin yükseltildiğini söylüyor.
Check Point Research, 30 Ekim’deki ilk dalganın İsrail’deki kuruluşlara yöneldiğini ve bazılarında yıkıcı faaliyet görüldüğünü yazdı. 2 Kasım’daki ikinci dalga daha geniş bir coğrafyaya yayıldı; bu dalgada yıkıcı faaliyet kanıtı görülmedi. Şirket, belirgin bir sektör tercihi olmadığını, ilk erişimin fırsatçı göründüğünü belirtti.
Yetki yükseltildikten sonra araştırmacılar PHP kabukları, TSGA adlı kalıcı bir arka kapı ve ona gömülü TSProxy bileşenini gördü. Bazı olaylarda saldırganlar geçitten bir VMware ESXi ana makinesine SSH ile geçti, silici bir yazılım bıraktı ve dizinlere “DREAM_ANNEXATION.txt” adlı, fidye istemeyen bir not düştü. Araçlar daha önce Ivanti cihazlarındaki saldırılarda anılan PhiliKit çerçevesiyle ilişkilendiriliyor; ancak Check Point, Çin bağlantılı bir gruba veya başka bilinen bir faile yüksek güvenilirlikte bağlayacak kanıtı olmadığını, yanıltıcı bayrak veya perdeleme ihtimalinin de durduğunu vurguladı.
Yama, geçici önlem ve log kontrolü
Üretici, tüm yönetim sunucuları ve güvenlik geçitlerine Kasım Jumbo Hotfix birikiminin kurulmasını istiyor. İnternete açık Mobil Erişim kurulumları öncelikli. Yama, yetkisiz DynamicCLI çağrılarını hem kesiyor hem kayda geçiriyor. Kurulumdan sonra soket izinlerinin 0777 değil, kök ve config grubuna kısıtlı 0660 olması bekleniyor.
Hemen yama uygulanamıyorsa resmi not, dynamic_server sürecini durdurup yeniden başlamasını engellemeyi geçici çare olarak gösteriyor. Bu adım, Dynamic CLI komutlarını da kapatır; kalıcı çözüm değildir. Check Point, komutların /var/log/dynamicCli.log dosyasına yazıldığını, beklenen Clish sarmalayıcısı dışındaki kayıtların ve olağandışı system() kullanımlarının incelenmesi gerektiğini belirtiyor. Bu kontroller savunma amaçlı üretici rehberidir; saldırı tarifi değildir.
CISA’nın 16 Kasım tarihi yalnız ABD federal sivil kurumları için bağlayıcı. Yine de süre, yamanın bekletilmemesi gerektiğini gösteriyor. Katalog kaydı, yama öncesi ele geçirilip ele geçirilmediğinin de araştırılmasını istiyor.
Türkiye açısı
Check Point güvenlik duvarı ve yönetim sunucuları Türkiye’de banka, telekomünikasyon, kamu ve yönetilen güvenlik hizmeti ortamlarında yaygın. İnternete bakan bir Mobil Erişim portalı varsa risk ev sahibi ülkeden bağımsız. PHP2Shell yamasının 23 Ekim’de hazır olması, “açık yeni duyuruldu, henüz zaman var” gerekçesini zayıflatıyor: üretici, gözlenen ele geçirmelerin yamasız sistemlerde toplandığını yazdı.
Türkiye’deki ekiplerin bugün üç işi var. Birincisi, Jumbo birikiminin ilgili Take numarasına gelip gelmediğini doğrulamak. İkincisi, internete açık Mobil Erişim ve yönetim arayüzlerini gözden geçirmek. Üçüncüsü, üreticinin gösterdiği günlük izlerini, beklenmeyen süreç adlarını ve günlük boşluklarını kontrol etmek. Kök yetkisi elde edilmiş bir geçit, arkasındaki kurum ağının da ele geçirilmiş sayılabileceği anlamına gelir; yalnız cihazı yeniden başlatmak yetmez.
Kişisel veri işleyen bir kurumda böyle bir cihazın düşmesi, 6698 sayılı Kanun kapsamındaki güvenlik yükümlülüğünü de ilgilendirir. Erişim kanıtı varsa oturumlar, yedekler, yönetim hesapları ve içerideki sıçrama izleri birlikte bakılmalı.