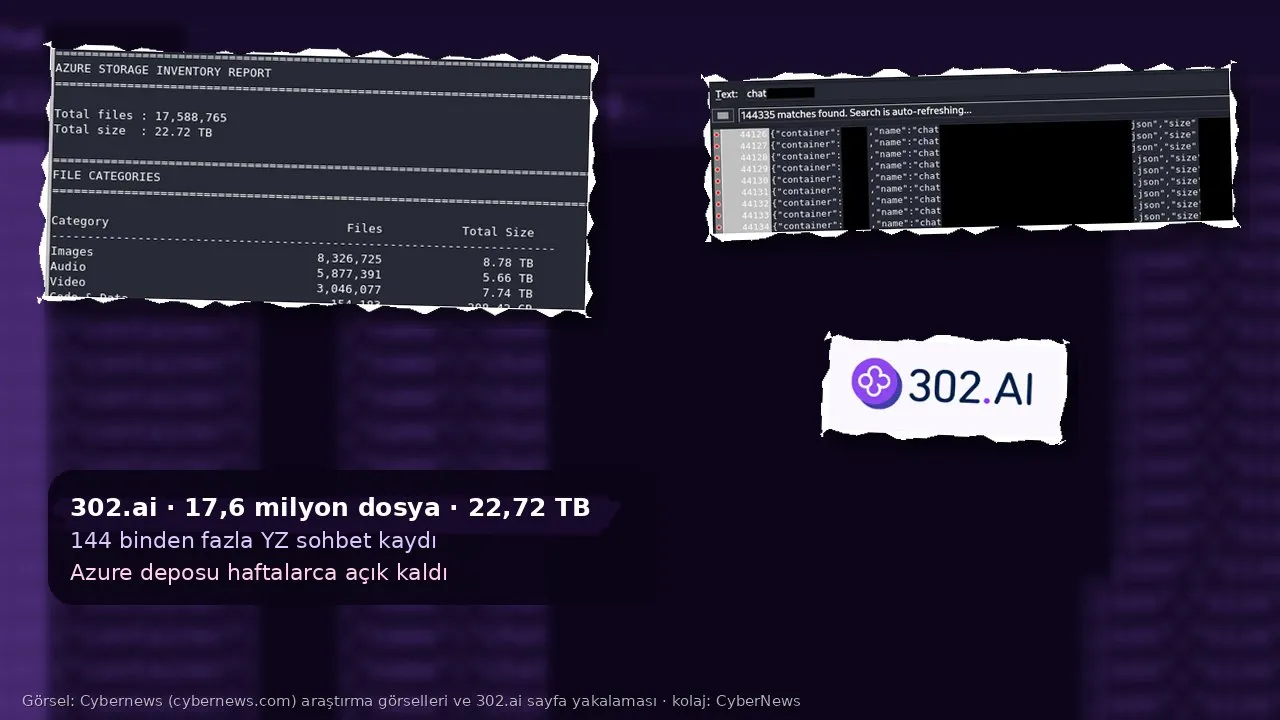
Tek bir abonelikle ChatGPT, Claude, Gemini, Grok ve DeepSeek gibi pek çok yapay zekâ modeline erişim sunan 302.ai platformunun kullanıcı verileri haftalarca internete açık kaldı. Siber güvenlik yayını Cybernews’ün araştırma ekibi, şirkete ait herkese açık bir Microsoft Azure depolama alanında 17,6 milyon dosya ve 22,72 terabayt veri buldu. Bunlar arasında 144 binden fazla yapay zekâ sohbet kaydı da var. (Not: Haberi duyuran cybernews.com, sitemiz CyberNews Türkiye ile bağlantılı değil.)
Haberin 30 saniyelik özeti:
Cybernews’ün 22 Ekim 2026’da yayımladığı habere göre sızıntı 2 Ağustos’ta keşfedildi, şirkete 11 Ağustos’ta bildirildi ve depolama alanının 8 Eylül’de erişime kapatıldığı görüldü. Araştırmacılar, verilerin kötü niyetli kişilerce indirildiğine dair bir kanıt bulmadıklarını belirtiyor. Ancak aynı ekip şu uyarıyı da ekliyor: Kendileri bulabildiyse, başkaları da bulmuş olabilir. Haberi aktaran TechRadar’a göre şirket, araştırmacıların temasına yanıt vermedi ama depolama alanını erişime kapattı. TechRadar’a göre depolama alanı şifrelenmemiş ve parola korumasız durumdaydı.
Neler açıkta kaldı?
302.ai, yapay zekâ modellerini geliştiren şirketlerle son kullanıcı arasında duran bir aracı, yani bir “yapay zekâ toplayıcısı”. Cybernews’e göre platformu Hong Kong merkezli, 2020’de kurulan Univerads Technology Limited geliştiriyor. Bu tür platformlar, kullanıcıların farklı modelleri tek arayüzden ve çoğu zaman daha ucuza kullanmasını sağlıyor. Bunun bedeli, kullanıcı ile model arasındaki her yazışmanın bir de bu aracının sunucularından geçmesi.
Açıkta kalan verinin büyük kısmı üretilmiş içeriklerden oluşuyordu: yaklaşık 8,8 terabayt görsel, 7,7 terabayt video ve 5,7 terabayt ses dosyası. Asıl hassas kısım ise JSON biçimindeki 144 binden fazla sohbet kaydıydı. Araştırmaya göre bu kayıtlarda kullanıcıların komutları, modelin yanıtları, kullanılan model, harcanan jeton (token) maliyeti, zaman damgaları ve diğer üst veriler yer alıyordu. Bazı kayıtlarda kullanıcıların sohbet sırasında kendilerinin paylaştığı doğum tarihi, cinsiyet, iletişim bilgisi ve ev adresi gibi kişisel veriler de bulunuyordu.
Sızıntı yalnızca bireysel kullanıcıları etkilemedi. Araştırmacılar, bazı şirketlerin platformu kurumsal işler için kullandığını tespit etti; örneğin tanınmış bir seks bebeği üreticisinin müşteri destek sohbet robotuna ait çok sayıda kayıt bulundu. Bu, o şirketin müşterilerinin, kendilerinin hiç duymadığı bir aracı firmanın sunucularında iz bıraktığı anlamına geliyor. Depolama alanında ayrıca sohbet özetleri, kullanıcı girdileri, model çıktıları ve sohbete eklenen dosyaları içeren 26 binden fazla .zip arşivi ile içeriği yapay zekâ araştırmalarından özel belgelere kadar değişen dokümanlar vardı.
Bir yapılandırma hatası, milyonlarca dosya
Cybernews ekibi, verinin büyük olasılıkla yanlışlıkla açık bırakıldığını düşünüyor. Bulut depolama alanlarının herkese açık ayarlanması, son yıllarda en sık rastlanan sızıntı nedenlerinden biri. Burada bir saldırgan sisteme sızmıyor; kapı zaten açık bırakılmış oluyor. Bu da sorunun teknik değil, öncelikle kurumsal bir ihmal olduğunu gösteriyor.
Olayın daha geniş bir anlamı var. Yapay zekâ pazarında büyük şirketlerin modellerini yeniden paketleyip satan çok sayıda küçük aracı firma faaliyet gösteriyor. Kullanıcı çoğu zaman yalnızca ucuz fiyatı ve “bütün modeller tek yerde” vaadini görüyor. Oysa sohbet kayıtları, bu firmaların elinde değerli bir veri yığını hâline geliyor; nasıl saklandığı, ne kadar tutulduğu ve kimlerin erişebildiği ise çoğu zaman belirsiz kalıyor. Yapay zekâ ekonomisi, kullanıcıların kendi hayatlarına dair anlattıklarını hammadde olarak biriktiren bir zincir üzerine kuruluyor ve bu zincirin en zayıf halkası, çoğu zaman kimsenin denetlemediği aracılar oluyor.
Cybernews araştırmacıları da benzer bir noktaya dikkat çekiyor: Bireyler ve şirketler, yapay zekâ araçlarına giderek daha fazla kişisel ve ticari bilgi emanet ediyor. Bu nedenle sorumluluk yalnızca modeli geliştiren büyük şirketlerde değil, bu araçları sunan aracı işletmelerde de. Ekip, sızan sohbetlerin kişiye özel oltalama (phishing) ve sosyal mühendislik saldırılarında kullanılabileceği uyarısında bulunuyor; çünkü bir kişinin yapay zekâya ne sorduğu, hangi sorunla uğraştığını da ele veriyor.
Türkiye açısından
Türkiye’de de pek çok çalışan, öğrenci ve küçük işletme, büyük modellere daha ucuz ya da ödeme kolaylığıyla erişmek için bu tür aracı platformlara başvuruyor. Çalışanların işyerindeki müşteri yazışmalarını, sözleşmeleri ya da personel bilgilerini “özetlesin” diye bir sohbet aracına yapıştırması da artık sıradan bir alışkanlık. 302.ai olayı, bu verilerin hiç tanınmayan bir yurt dışı şirketin bulut depolama alanında aylarca açıkta kalabileceğini somut olarak gösteriyor.
Kişisel Verileri Koruma Kurumu’nun 24 Kasım 2025’te yayımladığı “Üretken Yapay Zekâ ve Kişisel Verilerin Korunması Rehberi (15 Soruda)”, bu konuda açık uyarılar içeriyor. Rehber, üretken yapay zekâ modellerinin veri sızıntısı ve gizlilik riskleri doğurabileceğini vurguluyor. Ayrıca Türkiye’de faaliyet gösteren veri sorumlularının yurt dışındaki hizmet sağlayıcılar aracılığıyla bu sistemleri kullanması ve kişisel verilerin yurt dışına aktarılması hâlinde, aktarımın KVKK’nın 9. maddesine ve Temmuz 2024’te Resmî Gazete’de yayımlanan yurt dışı aktarım yönetmeliğine uygun olması gerektiğini hatırlatıyor. Rehber, kişisel verilerin yalnızca işleme amacının gerektirdiği süre kadar saklanması ve amaç ortadan kalkınca silinmesi gerektiğini de belirtiyor.
Yani bir şirket, müşterilerinin verilerini işlemek için yurt dışındaki bir yapay zekâ aracısını kullanıyorsa, bu basit bir yazılım tercihi değil, hukuki bir aktarım kararı. Ancak gerçek hayatta bu kararı çoğu zaman şirketin hukuk birimi değil, işini hızlandırmak isteyen tek tek çalışanlar veriyor. Sorumluluğu çalışana yıkmak yerine, kurumların hangi araçların hangi verilerle kullanılabileceğini açıkça belirlemesi ve gerekirse güvenli bir kurumsal araç sağlaması gerekiyor.
Kullanıcılar ne yapabilir?
- Aracıyı tanıyın: Bir yapay zekâ hizmetine kayıt olmadan önce verileri kimin işlediğini, nerede sakladığını ve ne kadar süre tuttuğunu gizlilik politikasından kontrol edin.
- Kimlik bilgisi paylaşmayın: Sohbet araçlarına T.C. kimlik numarası, adres, sağlık bilgisi, parola ya da müşterilere ait verileri yazmayın; gerekirse metni anonimleştirin.
- Geçmişi temizleyin: Platform izin veriyorsa sohbet geçmişini düzenli olarak silin ve hesabınızı kullanmıyorsanız kapatın.
- Oltalamaya karşı dikkatli olun: 302.ai kullandıysanız, yapay zekâya anlattığınız konulara atıf yapan beklenmedik e-posta ve mesajlara karşı temkinli olun.
- Kurumlar için: Çalışanların hangi yapay zekâ araçlarını hangi verilerle kullanabileceğini yazılı olarak belirleyin ve yurt dışı aktarım yükümlülüklerini gözden geçirin.