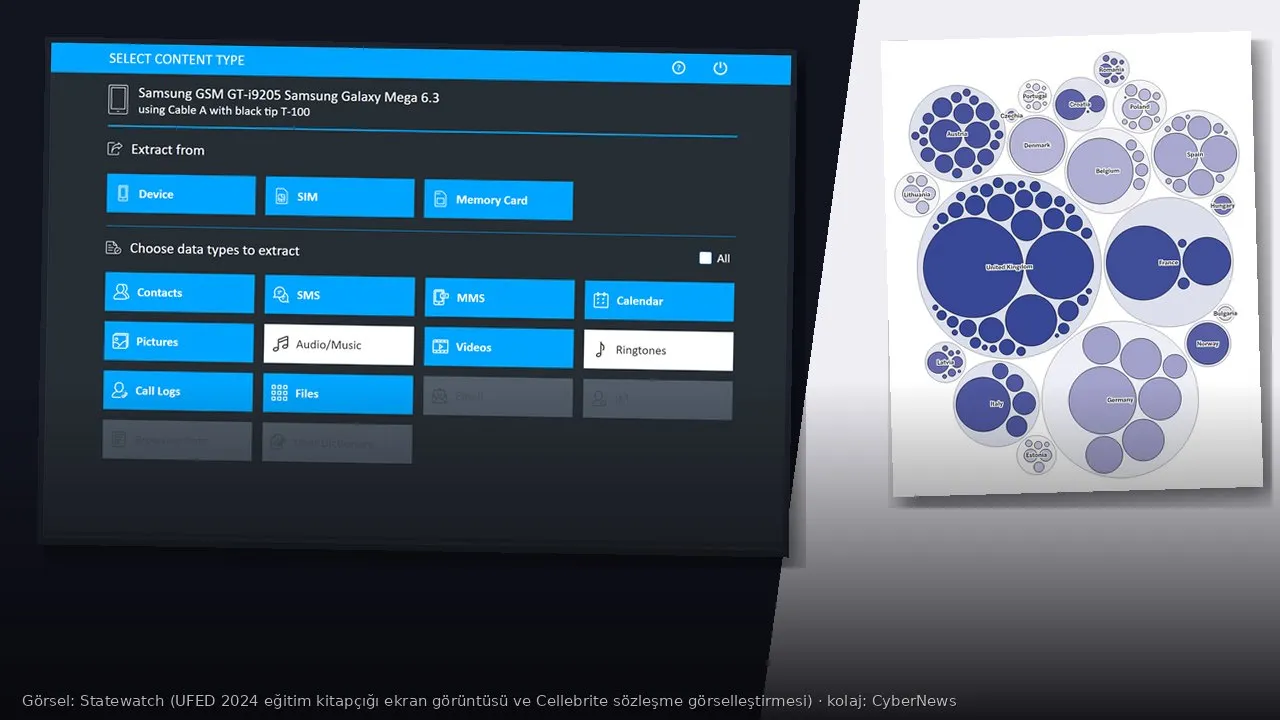
Avrupa’daki polis ve kamu kurumları, 2023’ten bu yana İsrailli Cellebrite şirketinin telefon kırma ve veri çıkarma araçlarına en az 69,4 milyon euro harcadı. Brüksel merkezli sivil toplum kuruluşu Statewatch’ın 3 Kasım 2026’da yayımladığı araştırmaya göre bu paranın bir kısmı doğrudan AB fonlarından çıktı. Sözleşmelerin önemli bölümü ise şeffaflık yasalarına rağmen hâlâ gizli.
Cellebrite harcamalarının video özeti:
Araştırma, beş bölümlük bir dizinin ilki. Statewatch, Cellebrite araçlarının Avrupa’da gazetecileri, aktivistleri ve ırksallaştırılmış toplulukları profillemek için de kullanıldığını öne sürüyor; bu iddiaların ayrıntıları sonraki bölümlerde yayımlanacak.
Kısaca
- 1 Ocak 2023 – 1 Temmuz 2026 arasında yürürlükte olan 154 sözleşme tespit edildi: 17 AB ülkesinde 114, Norveç’te 1, Birleşik Krallık’ta 39.
- Toplam değer 69,4 milyon euro. En büyük alıcı Birleşik Krallık; Londra Metropolitan Polisi’nin tek bir sözleşmesi 7,9 milyon sterlin.
- Sözleşmelerin 4,25 milyon euroluk kısmı AB’nin İç Güvenlik Fonu ve Dolandırıcılıkla Mücadele Programı’ndan ödendi.
- AB’nin dış ilişkiler servisi EEAS, Cellebrite’la ilgili belgelerin başlıklarını bile vermeyi reddetti; Avrupa Ombudsmanı Ekim’de inceleme başlattı.
Cellebrite ne yapıyor?
Cellebrite’ın en bilinen ürünü UFED (Universal Forensic Extraction Device). Casus yazılım Pegasus’tan farkı, telefona uzaktan değil fiziksel olarak bağlanması. Telefon kolluğun eline geçtiğinde UFED ve yeni sürümü Inseyets, işletim sistemindeki açıkları kullanarak kilit ekranını aşmaya ve cihazdaki verileri kopyalamaya çalışıyor. Statewatch’a göre cihazın yapılandırmasına bağlı olarak bir saatlik erişim, telefonun tüm içeriğini dışarı aktarmaya yetebiliyor.
Şirket, silinmiş mesajları, bulut hesaplarındaki verileri ve konum izlerini de kurtarabildiğini söylüyor. Physical Analyzer gibi yazılımlar ise çıkarılan verileri zaman çizelgelerine, kişi ağı haritalarına ve raporlara dönüştürüyor. Statewatch’ın yayımladığı 2024 tarihli UFED eğitim kitapçığından ekran görüntüleri, kişiler, SMS, arama kayıtları, fotoğraflar ve dosyalar gibi veri türlerinin tek tıkla seçilebildiğini gösteriyor.
Cellebrite’ın 2025 yılı resmî kayıtlarına göre yaklaşık 100 ülkede 5.300 kolluk müşterisi var. Şirketin yıllık geliri 2021’de 246,2 milyon dolardan 2025’te 475,7 milyon dolara çıktı.
Para nereye gitti?
Statewatch, araştırmacı Yuna Chang ve gazeteciler Joana Soares ile Federica Tessari ile birlikte aylarca ulusal ve AB ihale kayıtlarını taradı, bilgi edinme başvuruları yaptı. Sonuç: Cellebrite, Avrupa’daki üç yan şirketi (Birleşik Krallık, Almanya ve Fransa) ve yetkili bayileri üzerinden 150’den fazla kamu sözleşmesi aldı.
En pahalı tekil sözleşme, Londra Metropolitan Polisi’nin 2023’te imzaladığı üç yıllık “kilit açma için dijital adli araç kurumsal anlaşması”: 7,9 milyon sterlin, yani yaklaşık 9,2 milyon euro. Almanya’da en büyük sözleşme, Saksonya-Anhalt polisinin Nisan 2026’da imzaladığı üç yıllık 4,2 milyon euroluk anlaşma.
AB parasının izi de belgelerde. İtalya ve Fransa’daki alımlar İç Güvenlik Fonu’ndan, Romanya’daki alımlar ise AB Dolandırıcılıkla Mücadele Programı’ndan karşılandı. AB’nin kolluk eğitim ajansı CEPOL, aday ülke Moldova’nın polisine Cellebrite yazılımları da dahil olmak üzere yüz tanıma, şifre çözme ve ses tanıma sistemleri içeren bir siber suç laboratuvarı kurdu. Bu ihalenin toplam değeri 1,37 milyon euro.
“Kamu güvenliği” gerekçesiyle gizlilik
Araştırmanın en çarpıcı bulgusu rakamlardan çok, rakamlara ulaşmanın zorluğu. Almanya’da tespit edilen 14 sözleşmenin yalnızca yedisinin bedeli öğrenilebildi. Federal Kriminal Polis Dairesi BKA, araçlarının “veri koruma dahil tüm yasal düzenlemelere uygun” olduğunu söyledi ama ayrıntı vermedi. Hessen eyaleti sözleşme bedelini açıklamasının “yasak” olduğunu bildirdi; Statewatch ise dayanılan ihale hükmünün şirket sırlarını korumak için olduğunu, kamu sözleşmesinin değerini değil, hatırlatıyor.
AB’nin dış ilişkiler servisi EEAS daha da ileri gitti. Cellebrite’la ilgili belgelerin yalnızca başlıklarını ve kayıt numaralarını açıklamanın bile “düşman aktörlere” servisin adli bilişim kapasitesini göstereceğini savundu. Statewatch bu kararı Avrupa Ombudsmanı’na taşıdı; Ombudsman Ekim 2026’da inceleme başlattı ve sonucun 2027’nin ilk yarısında çıkması bekleniyor.
Avrupa Komisyonu ise Statewatch’a, araçların hukuka ve temel haklara uygun kullanılmasını sağlamanın ulusal makamların sorumluluğunda olduğunu söyledi ve gazetecilerin verilerine yasa dışı erişimin “kabul edilemez” olduğunu ekledi. Komisyon, gazetecilerin gözetimine karşı güvenceler içeren Avrupa Medya Özgürlüğü Yasası’nı (EMFA) hatırlattı.
Neden önemli?
Cellebrite yeni bir isim değil. Citizen Lab, Ürdün’de Gazze protestolarına katılan aktivistlerin ve bir gazetecinin telefonlarından UFED ile veri çekildiğini belgeledi. Myanmar’da Reuters muhabirleri Wa Lone ve Kyaw Soe Oo’ya verilen hapis cezasında telefonlarından Cellebrite ile alınan veriler kullanıldı. Uluslararası Af Örgütü’nün 2024 raporunun ardından şirket Sırbistan’daki bazı müşterileriyle bağlarını kesti; Rusya, Belarus, Çin ve Hong Kong’a satışları da protestolara yönelik baskıların ardından durdurdu.
Statewatch’ın yeni bulgusu, aynı aracın Avrupa’da da sınırlı denetimle yaygınlaştığı. Af Örgütü Tech’ten Ruairi Nolan, “Cellebrite zararsız bir araç değil; bir kişinin dijital hayatına tam erişim sağlıyor” diyor. Nolan’a göre uzaktan çalışan casus yazılımlardan farklı işlese de benzer insan hakları zararlarına yol açabiliyor.
Sorun teknik olduğu kadar hukuki: Bir telefonun kilidi kırıldığında yalnızca soruşturmayla ilgili mesajlar değil; sağlık bilgileri, özel fotoğraflar, gazetecinin kaynakları, avukatla yazışmalar da kopyalanıyor. Bu verinin ne kadar süre saklandığı, kimlerle paylaşıldığı ve başka soruşturmalarda yeniden kullanılıp kullanılmadığı çoğu zaman bilinmiyor.
Türkiye açısından
Statewatch’ın araştırması Türkiye’yi kapsamıyor; Türkiye’deki kolluk birimlerinin hangi adli bilişim araçlarını hangi bedelle aldığı da kamuya açık ve derli toplu bir kayıtta yer almıyor. Ancak tartışma Türkiye için de doğrudan geçerli.
Ceza Muhakemesi Kanunu’nun 134. maddesi, şüphelinin bilgisayarında ve kayıtlarında arama yapılmasını ve kopya çıkarılmasını hâkim kararına, gecikmesinde sakınca olan hâllerde savcı kararına bağlıyor. Kanun, el koyma sırasında verilerin yedeğinin alınmasını ve istenirse bir kopyasının şüpheliye verilmesini de öngörüyor. Pratikte ise gazeteci ve aktivist gözaltılarında telefonlara el konulması, incelemenin kapsamı ve cihazların uzun süre iade edilmemesi basın meslek örgütlerinin sık dile getirdiği şikâyetler arasında.
Avrupa’daki tartışmanın Türkiye’ye taşıdığı soru basit: Hangi araç, hangi kararla, ne kadar veri çekiyor ve bu veri sonra ne oluyor? Bu soruların cevabı, ihale kayıtlarının ve denetim raporlarının açık olmasına bağlı.
Telefonunuzu fiziksel erişime karşı nasıl korursunuz?
Hiçbir önlem kesin koruma sağlamaz, ama fiziksel veri çıkarmayı zorlaştırmak mümkün:
- Uzun parola kullanın: 4–6 haneli PIN yerine harf ve rakam içeren uzun bir parola, kaba kuvvet denemelerini ciddi biçimde yavaşlatır.
- Yeniden başlatmanın değeri: Telefon yeniden başlatıldıktan sonra ilk kilit açılana kadar verilerin çoğu şifreli kalır. Bu nedenle riskli bir durumda telefonu kapatmak, açık ve kilitli bırakmaktan daha güvenlidir. iOS ve güncel Android sürümleri uzun süre kilitli kalan cihazı otomatik olarak yeniden başlatabiliyor; GrapheneOS’ta bu süre kullanıcı tarafından ayarlanabiliyor.
- Güncel kalın: UFED gibi araçlar işletim sistemi açıklarını kullanıyor. Güncelleme almayan eski telefonlar en kolay hedef.
- USB veri erişimini kısıtlayın: Kilitliyken USB üzerinden veri aktarımını engelleyen ayarları açın.
- Kaybolan mesajlar: Signal gibi uçtan uca şifreli uygulamalarda süreli mesajları açmak, cihaz ele geçirildiğinde açığa çıkacak geçmişi azaltır.
Cihaz güvenliği ve kullanıcı denetimi tartışmasını GrapheneOS röportajımızda ve Keep Android Open dosyamızda da ele aldık.