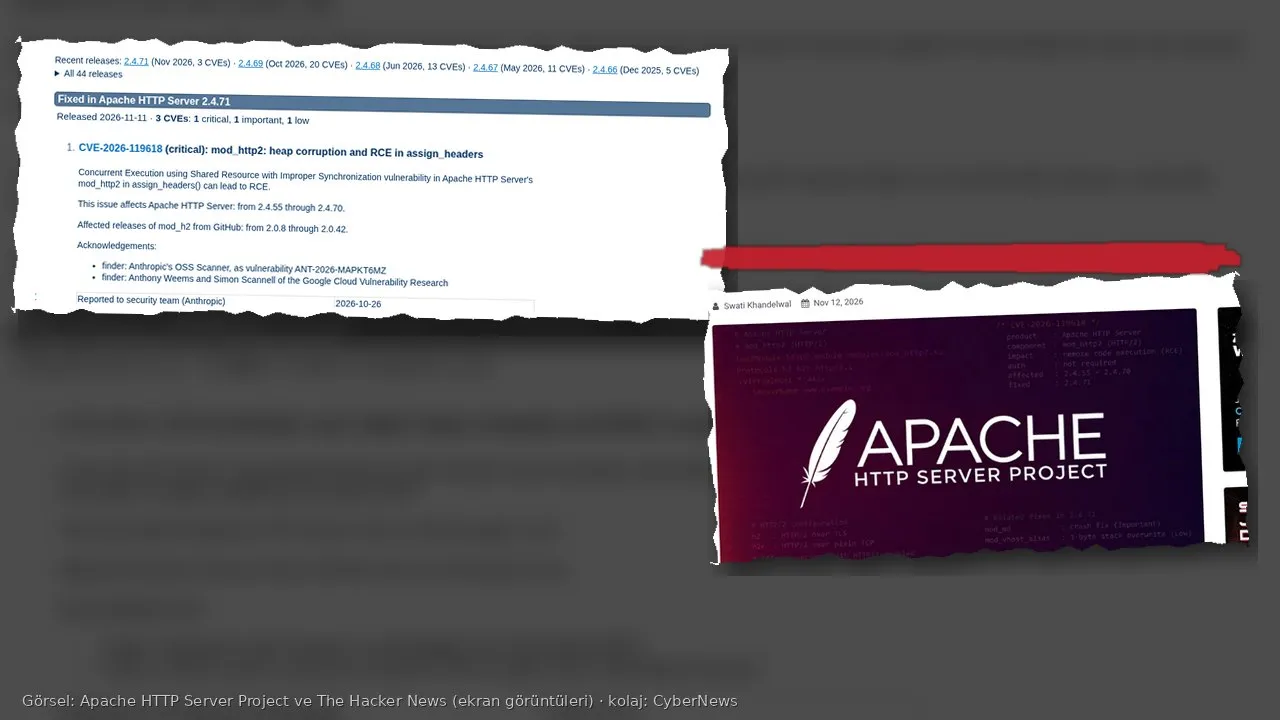
Apache Yazılım Vakfı, 11 Kasım 2026’da Apache HTTP Server 2.4.71 güvenlik sürümünü yayımladı. Sürümün en ağır kaydı CVE-2026-119618: HTTP/2 modülü mod_http2 içindeki assign_headers() işlevinde, paylaşılan kaynağın düzgün kilitlenmeden kullanılması yığın belleğini bozabiliyor ve uzaktan kod çalıştırmaya varabiliyor. Resmî güvenlik sayfasına göre açık, 2.4.55 ile 2.4.70 arasındaki sürümleri etkiliyor. Kimlik doğrulaması gerekmiyor; ancak HTTP/2’nin açık olduğu sunucular hedef olabiliyor.
Haberi Apache projesinin 2.4 güvenlik listesinden, Red Hat’in CVE kaydından, Wiz’in 11 Kasım analizinden ve The Hacker News’in 12 Kasım haberinden derledik. Yazının sonundaki kaynakçada bağlantılar var.
Kısaca
- Açık: CVE-2026-119618 (Apache’nin derecelendirmesi: kritik). HTTP/2 açıkken, eşzamanlı istekler sırasında bellek bozulması ve uzaktan kod çalıştırma riski.
- Etkilenen resmi sürümler: Apache HTTP Server 2.4.55–2.4.70. Düzeltme: 2.4.71 (11 Kasım 2026).
- GitHub’daki bağımsız
mod_h2derlemeleri: 2.0.8–2.0.42 etkileniyor. Bu yazının yazıldığı sırada bu hatta 2.0.42’den yeni, düzeltilmiş bir sürüm yoktu; depo 9 Haziran’dan beri salt okunur arşivde. - Keşif: Anthropic’in OSS Scanner’ı açığı 26 Ekim’de (ANT-2026-MAPKT6MZ), Google Cloud Vulnerability Research’ten Anthony Weems ve Simon Scannell 3 Kasım’da bildirdi.
- Aynı 2.4.71 sürümü iki açık daha kapatıyor: CVE-2026-106023 (
mod_mdçökmesi, önemli; 2.4.30–2.4.70) ve CVE-2026-109163 (mod_vhost_aliasiçinde bir baytlık yığın üzerine yazma, düşük; 2.4.69–2.4.70). - İstismar: Red Hat, varsayılan ayarda
mod_http2açık bir sunucuya karşı “güvenilir bir istismarın gösterildiğini” yazıyor. Wiz aynı gün, elinde yayımlanmış bir istismar olmadığını ve doğal ortamda kullanım raporu bulunmadığını belirtti. İki kaynağı da aktarıyoruz; kesin bir “şu an sahada kullanılıyor” bilgisi yok.
Sorun nerede, kim etkilenir?
HTTP/2, tek bir bağlantı üzerinde aynı anda birçok istek taşıyabiliyor. mod_http2 bu istekleri birden fazla iş parçacığıyla işliyor. Red Hat’in açıklamasına göre kök neden, iş parçacığı güvenliğinin bozulması: bir işçi iş parçacığı, kilit kullanmayan paylaşımlı bir bellek ayırıcı üzerinden bağlantıyı yöneten iş parçacığının belleğine yazabiliyor. Sonuç yığın bozulması; bu da sunucu sürecinin yetkisiyle komut çalıştırmaya kadar gidebiliyor.
Kritik ayrım şu: Yalnızca HTTP/2’nin açık olduğu sunucular etkileniyor. HTTP/2, Protocols yönergesinde h2 (TLS üzerinde) veya h2c (düz TCP) ile açılıyor. Bu ayar tüm sunucu için de, tek bir sanal konak için de verilebiliyor. Bu yüzden yöneticinin hem genel yapılandırmaya hem her sanal konağa bakması gerekiyor. Yalnızca HTTP/1.1 sunan bir kurulum bu kayıttaki açık açısından etkilenmiyor.
Wiz, kendi bulut verisine dayanarak ortamların yüzde 64’ünde CVE-2026-119618’e açık kaynak bulunduğunu, yüzde 51’inde ise bu kaynakların kamuya açık yüzü olduğunu yazdı. Aynı metin, bu oranın yapılandırmayı (HTTP/2’nin gerçekten açık olup olmadığını) hesaba katmadığını da belirtiyor. Yani bu rakam “internetin yarısı şu an istismar ediliyor” anlamına gelmiyor; tarama kapsamındaki izlerin genişliğini gösteriyor.
Dağıtımlar ve puanlar aynı değil
Apache’nin kendi paketini kullananlar için hedef sürüm açık: 2.4.71. Dağıtımlar ise kendi paket numaralarıyla ilerliyor. The Hacker News’in 12 Kasım’da derlediği tabloya ve Red Hat kayıtlarına göre durum şöyle:
- Red Hat, açığa CVSS 3.1 üzerinden 9.8 verdi (AV:N/AC:L/PR:N/UI:N/S:U/C:H/I:H/A:H) ve genel değerlendirmeyi kritik tuttu. Buna karşılık RHEL 9 ve RHEL 10’daki
mod_http2paketlerinde her HTTP/2 akışının ayrı bir bellek ayırıcı kullandığını, bunun istismarı zorlaştırdığını belirterek bu ürünlerde etkiyi “önemli”ye indirdi. Düzeltmeler RHSA-2026:98981 (RHEL 9,mod_http2-2.0.26-7.el9_9.1) ve RHSA-2026:98978 (RHEL 10,mod_http2-2.0.29-5.el10_3.1) ile çıktı. RHEL 8 ve daha eski sürümler, etkilenen kodu taşımadığı için kapsam dışında. - Debian sid (unstable) tarafında
apache2 2.4.71-1düzelti olarak görünüyordu. The Hacker News’in 12 Kasım kontrolünde bookworm, trixie ve forky henüz savunmasız görünüyordu; Ubuntu’nun CVE sayfası o sırada yoktu, Amazon Linux 2, 2023 ve 2027 Preview için düzeltme bekleniyordu.
Bu tablo hızlı değişebilir. Kendi dağıtımınızın güvenlik duyurusuna bakın; tarayıcının “paket sürümü 2.4.70’ten küçük” demesi, geriye taşınmış bir yama varsa yanıltıcı olabilir.
Geçici çözüm ve bağımsız modül
Apache’nin güvenlik kaydı bir geçici çözüm listesi vermiyor. Wiz, hemen güncelleyemeyenlere HTTP/2’yi kapatmayı öneriyor: h2 ve h2c kalksın, yerinde Protocols http/1.1 kalsın. Bu, performansı etkileyebilir ama saldırı yüzeyini kapatır.
Bağımsız mod_h2 hattı ayrı bir dikkat istiyor. Apache, GitHub’daki 2.0.8–2.0.42 aralığını etkilenmiş sayıyor. The Hacker News’e göre projenin sürüm listesi 2.0.42’de bitiyor ve depo 9 Haziran’dan beri arşivlenmiş. Yani bu hatta “yeni sürüme geçin” demek bugün mümkün olmayabilir; HTTP/2’yi kapatmak veya asıl httpd 2.4.71’e (içindeki düzeltilmiş modülle) dönmek daha gerçekçi.
Wiz sayfasındaki “yamalı mod_h2 2.0.24 ve yenisi” ifadesi, Apache’nin “2.0.42’ye kadar etkilenir” kaydıyla çelişiyor. Bu yazıda resmi proje listesini esas alıyoruz.
Türkiye’deki sunucular için ne anlama geliyor?
Apache HTTP Server, Türkiye’de paylaşımlı barındırma panellerinde, kurumsal web sitelerinde ve e-ticaret vitrinlerinde hâlâ sık görülen bir yazılım. HTTP/2 de çoğu panelde “hız” gerekçesiyle varsayılan açılıyor. Bu haberde Türkiye’de doğrulanmış bir istismar raporu yok; risk, güncellenmemiş ve HTTP/2’si açık kalan sunucuların genişliğinden geliyor.
Sistem yöneticisinin yapacağı ilk iş abartılı değil: httpd -v veya paket yöneticisiyle sürümü görün, Protocols yönergesini hem ana yapılandırmada hem sanal konaklarda kontrol edin, resmi 2.4.71’e veya dağıtımınızın yamasına geçin. Panel (cPanel, Plesk ve benzeri) kullanıyorsanız yamanın panele düşmesini beklemeyin; sağlayıcınıza sorun, gerekirse HTTP/2’yi geçici olarak kapatın. Önceki bir HTTP/2 açığı, CVE-2026-23918, 4 Mayıs’taki 2.4.67 ile kapatılmıştı. O sürüme veya 2.4.70’e çıkmış olmak bu yeni kayıt için yeterli değil.
Sonuç
CVE-2026-119618, kimlik istemeyen ve HTTP/2 açık bir Apache sürecini hedefleyebilen, resmi olarak kritik sayılı bir kayıt. Düzeltme 11 Kasım’da çıktı. İstismarın sahada yaygın kullanıldığına dair net bir rapor yok; buna karşılık Red Hat “güvenilir bir istismarın gösterildiğini” söylüyor. Yapılacak iş net: sürümü yükseltin, yükseltme gecikiyorsa HTTP/2’yi kapatın, bağımsız mod_h2 kullanıyorsanız bu hatta yeni yama beklemeyin.