
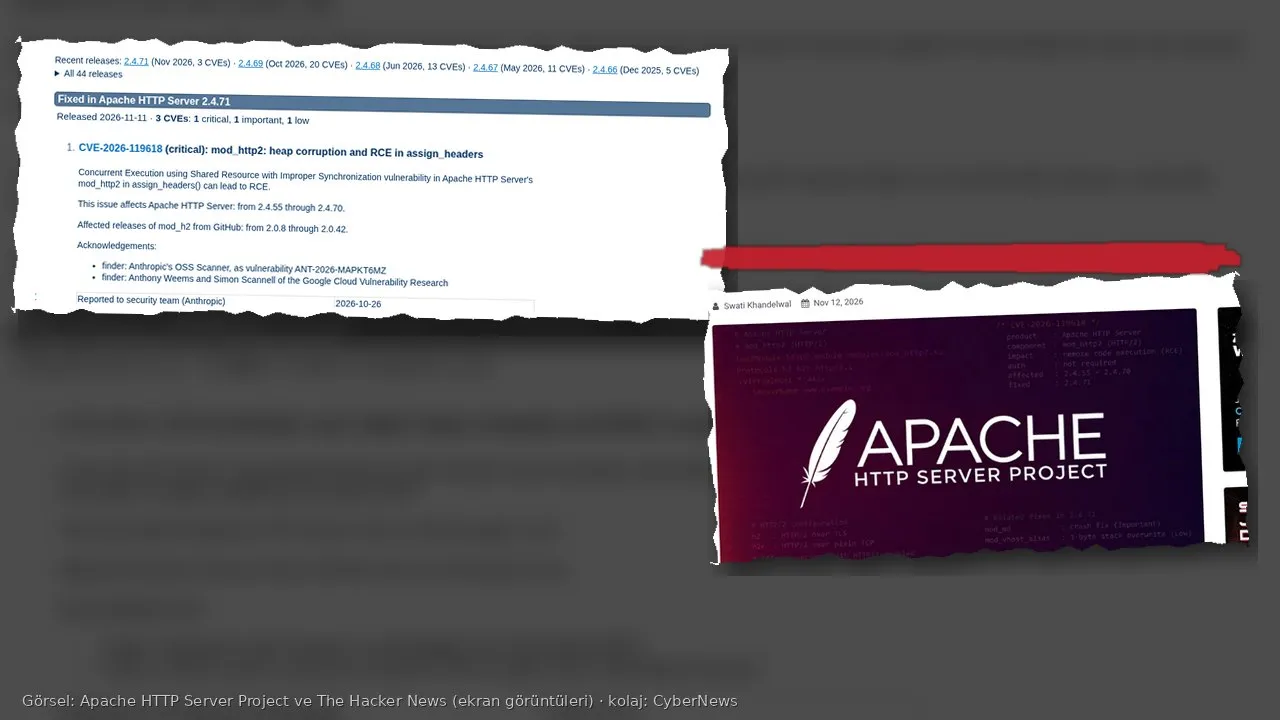
Apache 2.4.71 kritik HTTP/2 açığını kapattı
CVE-2026-119618, Apache HTTP Server 2.4.55–2.4.70’te HTTP/2 açıkken kimlik doğrulaması olmadan uzaktan kod çalıştırmaya varabiliyor; düzeltme 2.4.71’de.
Görsel: Apache HTTP Server Project, The Hacker News (ekran görüntüleri)