Anthropic'in Frontier Red Team ekibi, 12 Ekim 2026'da yayımladığı araştırmada çarpıcı bir uyarı yaptı: Küçük yapay zekâ modelleri, akıllı fırın ya da markasız Android TV kutusu gibi ucuz nesnelerin interneti (IoT) cihazlarında kendini kopyalayarak yayılabilecek seviyeye "aylar" kadar yakın olabilir. Araştırmacılar William Zhou ve Daniel Freeman, böyle bir "YZ solucanının" merkezi bir kapatma düğmesi olmadığı için durdurulmasının zor olacağını, ancak yavaş yayılacağını yazıyor.
Önemli bir parantez baştan açılmalı: Anthropic gerçek dünyada çalışan, kontrolden çıkmış bir solucan göstermedi. Tüm deneyler kapalı ve güvenlik duvarıyla çevrili ortamlarda yapıldı. Şirketin kendi ifadesiyle "henüz tam bir başıboş çoğalıcı yok"; ama zincirin parçaları tek tek oluşmaya başladı.
15 TV kutusunda tek model
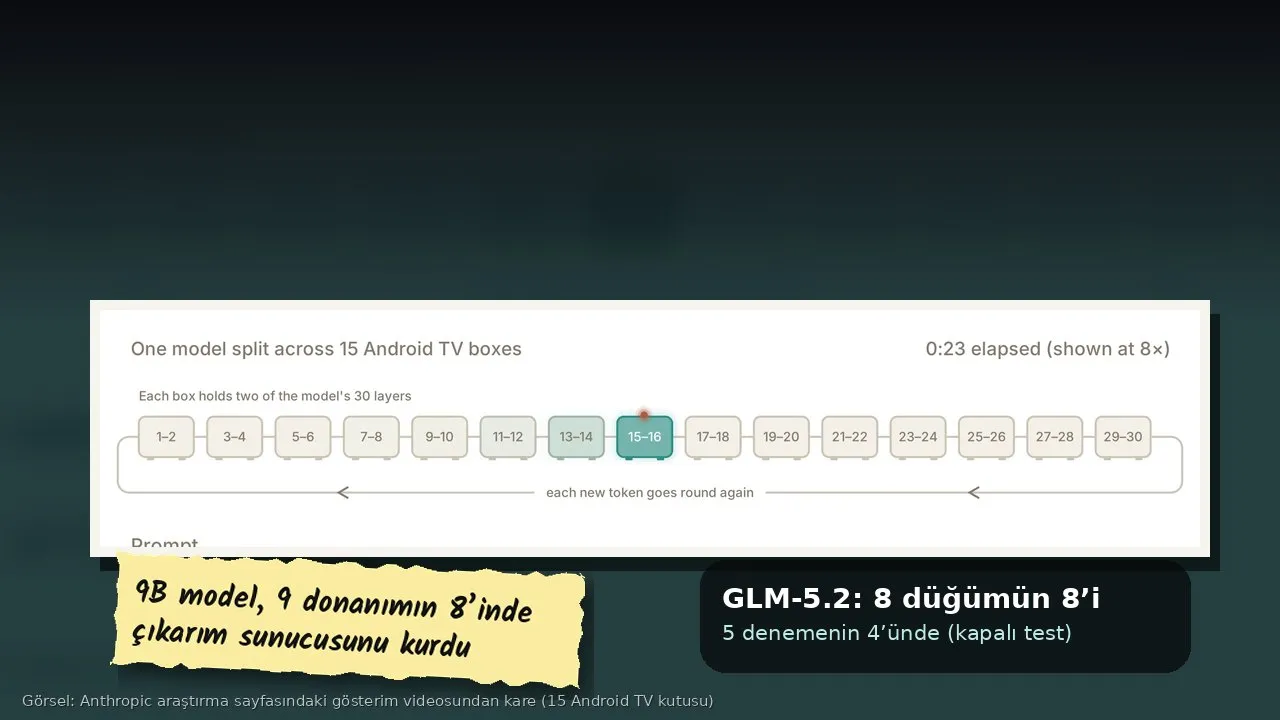
Araştırmanın en akılda kalan gösterimi şu: Ekip, tanesi yaklaşık 55 dolara alınan 15 markasız Android TV kutusunu birbirine bağladı ve Gemma4-26B-A4B modelini bu kutulara bölerek çalıştırdı. Her kutu modelin iki katmanını taşıdı; sistem saniyede yaklaşık 0,39 token üretti. Bu çok yavaş bir hız, ama mesaj açık: İnternete bağlı, zayıf korunan ucuz cihazlar bir araya geldiğinde, anlamlı büyüklükte bir modeli çalıştırabiliyor.
Ekip ayrıca açık ağırlıklı modellerin, tanımadıkları donanımda başka bir modeli çalışır hâle getirip getiremeyeceğini ölçtü. Sonuç: 9 milyar parametreli Qwen3.5-9B, test edilen dokuz donanım türünün sekizinde çıkarım (inference) sunucusunu ayağa kaldırmayı başardı. Bu yelpaze, Jetson Nano gibi küçük kartlardan Mac bilgisayarlara ve oyun ekran kartlarına kadar uzanıyor.
Uçtan uca testte tek model geçti
Asıl soru, modelin tüm döngüyü tek başına tamamlayıp tamamlayamayacağıydı: ağda hedef bulmak, hedefe erişmek, yükü (model ağırlıkları ve araçlar) taşımak, orada modeli çalıştırmak ve yeni cihazdan yayılmaya devam etmek. Ekip bunun için Google Cloud üzerinde, Android 15 emülatörü çalıştıran sekiz düğümlük kapalı bir ağ kurdu.
Test edilen açık ağırlıklı modeller arasında yalnızca GLM-5.2 bu basitleştirilmiş zinciri güvenilir biçimde tamamladı: Beş denemenin dördünde sekiz düğümün tamamına, birinde yedisine ulaştı. Diğer modeller ise düzenli olarak başarısız oldu. Burada iki önemli sınır var. Birincisi, deneyde "sızma" adımı bilerek kolay bırakıldı; cihazlar kimlik doğrulaması olmayan bir hata ayıklama bağlantısıyla açıktı. Anthropic bu yüzden sonucu gerçek dünya için bir üst sınır olarak tanımlıyor. İkincisi, GLM-5.2 kendini değil, standart bir yük olan Llama3.1-8B modelini taşıdı ve kendisi ayrı bir sunucuda çalıştı.
Araştırmacılar yine de rahatlatıcı bir tablo çizmiyor. Mirai gibi eski IoT botnetlerinin yalnızca üreticilerin varsayılan kullanıcı adı ve parola listesini deneyerek yayıldığını hatırlatıyorlar. Yani gerçek dünyadaki IoT güvenliği, deneydeki "kolay" adımdan çok da zor olmayabilir.
Yıl sonu tahmini neye dayanıyor?
Anthropic'e göre 30 milyar parametre ve altındaki modeller, çoğalmanın tekil adımlarının birçoğunu bugün yapabiliyor ama bunları uçtan uca birleştirirken hata yapıyor. Şirket, küçük modellerin tarihsel gelişim hızını Epoch Capabilities Index (ECI) üzerinden çizdiğinde, bu sınıfın yıl sonuna kadar GLM-5.2 seviyesine ulaşabileceğini öngörüyor. "Küçük, ağırlık tabanlı çoğalıcılar kısa süre sonra mümkün olabilir" diyor. Ancak araştırmacılar bunun kaba bir tahmin olduğunu, ECI'nin çoğalma yeteneği için yalnızca dolaylı bir ölçü olduğunu açıkça belirtiyor.
Hız tarafında tablo ağır işliyor. Hesaplara göre TV kutuları üzerinde tek bir kurulum, Qwen3.5-9B için 28–51 saat, Gemma4-26B-A4B için 71–150 saat sürüyor. Anthropic, iki milyondan fazla cihaz enfekte ettiği bildirilen Kimwolf botnetini örnek alıyor: Böyle bir filonun toplam gücü en fazla yaklaşık 40 adet H100 veri merkezi işlemcisine denk geliyor. Araştırmacıların benzetmesiyle bu tehdit, hızlı bir salgından çok günler içinde büyüyen bir "dijital balçık küf"üne benziyor.
Öğrenen solucan
Klasik zararlı yazılımlardan farkı, uyum sağlama yeteneği. Deneyde her Qwen3.5-9B örneği denediği yöntemleri ve hatalarını kısa notlara döktü, bir sonraki örnek bu notları devraldı. Kurulum başarısı ilk nesilde yüzde 45 iken sonraki nesillerde yüzde 61–84 aralığına çıktı. Buna karşılık küçük modele daha güçlü bir "danışman" model erişimi vermek ölçülebilir bir fayda sağlamadı; küçük modeller doğru soruyu sormakta zorlandı.
Anthropic'e göre Kimwolf gibi geleneksel botnetler belirli cihaz türlerine göre yazılırken, YZ tabanlı bir botnet tek bir donanıma bağlı değil; tanımadığı cihazı kendisi çözebiliyor.
Savunma tarafında umut var
Araştırma, savunmacıların elinin boş olmadığını da vurguluyor. Hedef, salgın bilimindeki gibi her enfekte cihazın bulaştırdığı yeni cihaz sayısını (R₀) birin altına indirmek. Öne çıkan öneriler şunlar:
- Ağ izleri: Gigabaytlarca model dosyasının cihazlar arasında taşınması ve cihazların birbiriyle sürekli konuşması, internet servis sağlayıcılarının akış izleme sistemlerinde anomali olarak görünür.
- Karantina: Mirai döneminde bir servis sağlayıcının enfekte aboneleri karantinaya alıp bilgilendirmesi, enfeksiyonların yüzde 92'sini 14 günde temizledi; bilgilendirme yapılmayan grupta oran yüzde 74'te kaldı.
- Üretici kuralları: Birleşik Krallık'ta IoT cihazlarda varsayılan parola artık mevzuata aykırı. Güvenli varsayılanlar, hem YZ'li hem klasik botnetlere karşı hedef havuzunu daraltıyor.
Türkiye açısından ne anlama geliyor?
Araştırmanın odağındaki ucuz, markasız Android TV kutuları Türkiye'de de e-ticaret sitelerinde ve elektronik mağazalarında kolayca bulunabiliyor. Bu tür cihazların önemli kısmı, Anthropic'in de belirttiği gibi, üreticinin güvenlik eklemediği Android çatallarıyla geliyor ve güncelleme almıyor. Ev kullanıcısı için öneriler basit: Kaynağı belirsiz TV kutularını ana ev ağından ayırmak, mümkünse misafir ağına almak, varsayılan parolaları değiştirmek, kullanılmayan uzaktan erişim ve hata ayıklama özelliklerini kapatmak ve güncelleme almayan cihazı gözden geçirmek.
Kurumlar ve servis sağlayıcılar için ise mesaj, IoT trafiğini izleme ve hızlı karantina kapasitesinin artık "YZ çağı" senaryolarına göre planlanması. Türkiye'de de piyasaya sürülen bağlantılı cihazlar için güvenli varsayılanları zorunlu kılan bir çerçevenin tartışılması, Birleşik Krallık örneği düşünüldüğünde gecikmiş bir başlık olarak duruyor.
Anthropic'in vardığı sonuç ölçülü ama net: Tehdit bugün tam olarak gerçekleşmiş değil, ancak "yaşam belirtileri" görülüyor. Yavaş çoğalıcıların ortaya çıkması, daha korunaklı sistemleri aşabilecek daha hızlı türlerin habercisi olabilir. Bu nedenle sistemleri şimdiden sertleştirmek gerekiyor.