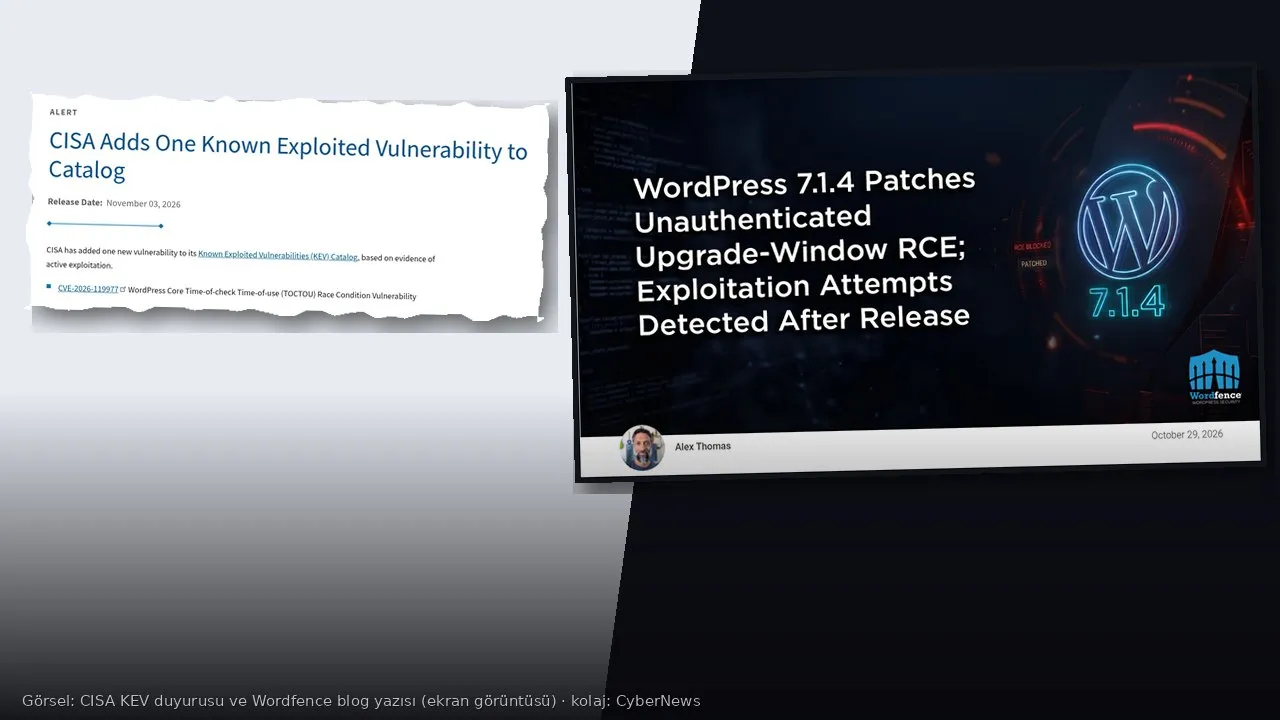
ABD Siber Güvenlik ve Altyapı Güvenliği Ajansı (CISA), WordPress çekirdeğindeki CVE-2026-119977 açığını 3 Kasım 2026’da istismar edildiği bilinen açıklar kataloğuna (KEV) ekledi. Açık, sitenin kendi çekirdek güncellemesi sırasında birkaç saniyelik bir pencere açıyor; bu pencerede oturum açmamış bir saldırgan sunucuda kod çalıştırabiliyor. Yama 28 Ekim’den beri hazır.
The Hacker News’in aktardığına göre güvenlik şirketi Wordfence, son 24 saatte açığı hedefleyen 12 binden fazla denemeyi engelledi. WordPress, dünyadaki web sitelerinin büyük bölümünü çalıştırıyor; Türkiye’de de haber sitelerinden belediyelere, e-ticaret mağazalarından kişisel bloglara kadar en yaygın içerik yönetim sistemi.
Kısaca
- Açık: CVE-2026-119977, WordPress çekirdeğinde zamanlama kaynaklı (TOCTOU) bir yarış durumu. CVSS 3.1 puanı 8,1 (yüksek).
- Etkilenen sürümler: WordPress 4.7.0 ile 7.1.3 arası; yalnızca tam paketle yapılan çekirdek güncellemeleri sırasında.
- Düzeltme: WordPress 7.1.4 ve 4.7 dalına kadar her dal için yayımlanan güvenlik sürümleri (7.0.8, 6.9.11, 6.8.12 vb.).
- Durum: CISA aktif istismar kanıtı olduğunu söylüyor ve ABD federal kurumlarına 6 Kasım’a kadar süre verdi.
- Ne yapmalı: Güncelleyin, sürümü doğrulayın,
wp-content/upgrade/klasörüne web erişimini kapatın, günlük kayıtlarını kontrol edin.
Açık neden ancak güncelleme sırasında açılıyor?
WordPress çekirdeği iki yolla güncellenebiliyor: yalnızca değişen dosyaları içeren kısmi paketle ya da sürümün tamamını içeren tam paketle. Wordfence’in teknik açıklamasına göre etkilenen sürümler tam paketi, wp-content/upgrade altındaki tahmin edilebilir adlı bir geçici klasöre açıyordu. Bu geçici kopyanın içinde WordPress’in kurulum sihirbazı da bulunuyor.
Canlı bir sitede kurulum sihirbazı çalışmaz, çünkü yapılandırma dosyası zaten vardır. Geçici kopyada ise bu dosya yok. Klasör birçok sunucuda web üzerinden erişilebilir olduğu için, güncelleme bitip geçici dosyalar silinene kadar geçen kısa sürede saldırganın bu kopyaya ulaşıp sunucuda kod çalıştırmaya ilerlemesi mümkün hâle geliyor.
Wordfence saldırının başarılı olması için dört koşulun bir araya gelmesi gerektiğini söylüyor: sitenin tam paketle güncelleme yapması, geçici klasörün web’den erişilebilir olması ve orada PHP çalıştırılabilmesi, klasör yolunun tahmin edilebilmesi ve saldırganın temizlik işleminden önce davranabilmesi. Laboratuvar testlerinde bu pencere yalnızca saniyeler sürdü. Tek bir denemenin tutma ihtimali düşük; ancak saldırganlar siteleri otomatik olarak sürekli yoklayarak şanslarını artırıyor.
Puanlar arasında büyük fark
Açığın ciddiyeti konusunda kaynaklar ayrışıyor. WordPress’in kendi güvenlik bildirimi (GHSA-4w3m-c66w-69mg) açığı “düşük” olarak sınıflandırıyor. CVE numarasını atayan Wordfence ise saldırının zorluğunu yüksek kabul etmesine rağmen sonucun sunucuda kod çalıştırma olabileceği gerekçesiyle 8,1 puan verdi. ABD Ulusal Güvenlik Açığı Veritabanı (NVD) kaydı henüz kendi puanını vermedi.
CISA’nın kataloğa ekleme kararı bu tartışmayı pratikte kapatıyor: Ajans, açığın sahada kullanıldığına dair kanıt olduğunu söylüyor. KEV kaydında federal kurumlara verilen süre yalnızca üç gün; kayıt ayrıca yama öncesinde sistemin ele geçirilip geçirilmediğinin adli inceleme ile kontrol edilmesini şart koşuyor. Açığın fidye yazılımı kampanyalarında kullanılıp kullanılmadığı ise “bilinmiyor” olarak işaretli.
Saldırı denemeleri yamadan dakikalar sonra başladı
Wordfence, yeni güvenlik duvarı kuralını devreye aldıktan dokuz dakika sonra ilk eşleşmeyi gördüğünü, ilk 21 saatte geçici kurulum dosyalarını hedefleyen 18.500’den fazla istek kaydettiğini açıkladı. Şirketin açık kaydındaki günlük sayaç, son günlerde 24 saatte 12 ila 14 bin arasında engellenen saldırı gösteriyor.
Öte yandan tablo henüz net değil. CISA hangi kanıta dayandığını yayımlamıyor. TrendAI’ın 3 Kasım tarihli analizi, o güne kadar başarılı bir ele geçirme raporlanmadığını ve GitHub’da “kavram kanıtı” diye paylaşılan bir deponun aslında yalnızca tarayıcı olduğunu not ediyor. The Hacker News ise Previdian’ın tuzak sistemlerinde İngiltere’den bir IP adresinden gelen üç istismar denemesi gördüğünü aktarıyor. Yani yoğun bir tarama dalgası kesin; kaç sitenin gerçekten ele geçirildiği ise bilinmiyor.
Site yöneticileri ne yapmalı?
1. Güncelleyin ve doğrulayın. WordPress 7.1.4’e ya da kullandığınız dalın düzeltilmiş sürümüne geçin. Wordfence’e göre düzeltilmiş sürümler arasında 7.0.8, 6.9.11, 6.8.12, 6.7.11, 6.6.11, 6.5.14 ve en eski dalda 4.7.39 var. Çoğu site güvenlik sürümünü otomatik arka plan güncellemesiyle alıyor, ancak Wordfence güncellemenin tamamlandığını varsaymak yerine kontrol etmeyi öneriyor. Yönetim panelindeki sürüm numarası ya da WP-CLI ile wp core version ve wp core verify-checksums komutları bunun için yeterli.
2. Güncelleme klasörünü web’e kapatın. Sunucu tarafında wp-content/upgrade/ dizinine dışarıdan erişimi engelleyin ve klasörün listelenemediğinden emin olun. Patchstack ve Rescana gibi güvenlik ekipleri, bu kuralın güncellemeden önce eklenmesini öneriyor; çünkü 7.1.4’e geçiş de eski güncelleyici koduyla yapıldığı için pencere son bir kez açılabiliyor. Kural sitenin kök dizinindeki yapılandırmaya ya da sunucu ayarına yazılmalı, güncelleme klasörünün içine değil.
3. Kayıtlara bakın. Erişim kayıtlarında wp-content/upgrade/ altındaki setup-config.php veya install.php gibi dosyalara yapılmış, özellikle başarılı (HTTP 200) yanıt almış istekleri arayın. Yakın zamanda çekirdek güncellemesi yaptıysanız; beklenmeyen yönetici hesapları, yeni eklentiler, tanımadığınız PHP dosyaları ve wp-config.php dosyasındaki değişiklikler de kontrol listesine girmeli.
4. Kapsam dışı olanlar. Composer, git ya da konteyner imajlarıyla dağıtılan ve dosya değişikliklerini kapatan (DISALLOW_FILE_MODS) siteler çekirdek güncelleyicisini çalıştırmadığı için bu pencereye maruz kalmıyor; yine de düzeltilmiş kodu almaları gerekiyor. WordPress 4.6 ve öncesi bu açıktan etkilenmiyor, ama zaten hiçbir güvenlik desteği almıyor.
Türkiye’deki siteler için anlamı
Türkiye’de paylaşımlı hosting üzerinde çalışan çok sayıda WordPress sitesi var ve bunların önemli bir kısmında güncellemeler otomatik yapılıyor ama kimse kontrol etmiyor. Bu açık tam olarak o “otomatik güncelleme” anını hedef alıyor. Ele geçirilen bir site, ziyaretçi verilerinin sızmasına ya da sitenin zararlı yazılım dağıtmasına yol açabilir. Kişisel veri işleyen siteler için bu, 6698 sayılı KVKK kapsamında veri ihlali bildirimi yükümlülüğü anlamına da gelebilir. Hosting firmalarının sunucu düzeyinde wp-content/upgrade/ erişimini kapatması, tek tek site sahiplerine bırakmaktan çok daha hızlı bir koruma sağlar.
Kısacası: Sürümünüzü bugün kontrol edin. Saldırganlar sitenizin bir sonraki güncellemesini bekliyor olabilir.