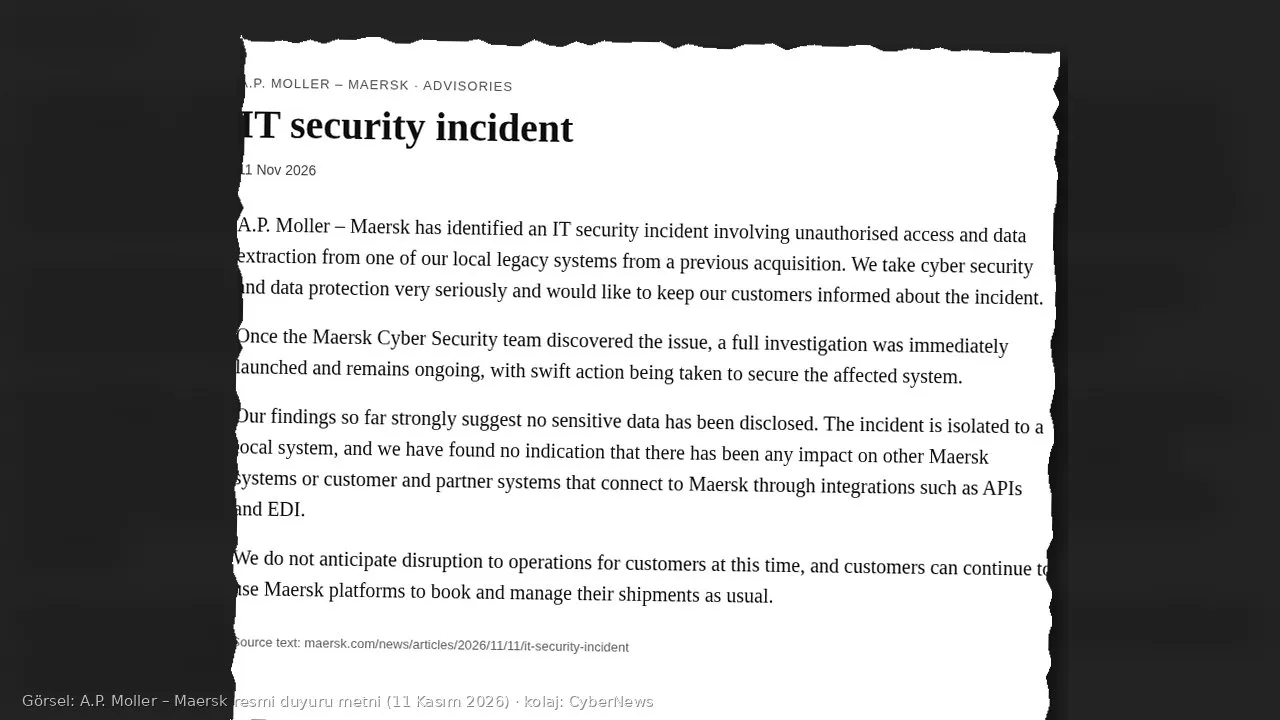
A.P. Moller – Maersk, 11 Kasım 2026’da yayımladığı duyuruda, daha önce satın aldığı bir şirketten devralınan yerel bir eski sistemde yetkisiz erişim ve veri çıkarılması tespit ettiğini açıkladı. Danimarkalı taşımacılık grubu, soruşturmanın sürdüğünü, şimdilik hassas verinin açığa çıktığına dair güçlü bir işaret görmediğini ve olayın bu yerel sistemle sınırlı göründüğünü yazdı.
Duyuru, WhiteArmor adlı bir fidye yazılımı grubunun 7 Kasım’da sızıntı sitesinde Maersk’i listelemesinin ardından geldi. Grup, LF Logistics platformundan yaklaşık 100 gigabayt veri çaldığını ve 5 milyon dolar fidye istediğini öne sürüyor. SecurityWeek’in 12 Kasım haberine göre bu iddialar bağımsız olarak doğrulanmadı; Maersk, saldırganın kimliğini, etkilenen sistemin adını ve çalınan veri türlerini teyit etmedi.
Kısaca
- Maersk 11 Kasım’da, önceki bir satın almadan kalan yerel bir eski sistemde yetkisiz erişim ve veri çıkışı olduğunu duyurdu. Şirket, siber güvenlik ekibinin olayı fark eder etmez soruşturma başlattığını ve etkilenen sistemi sağlamlaştırdığını belirtti.
- Şirkete göre şimdiye kadarki bulgular, hassas verinin ifşa edildiğine işaret etmiyor. Diğer Maersk sistemlerinde ve API ile EDI üzerinden bağlı müşteri veya iş ortağı sistemlerinde etki görülmediği kaydedildi.
- Rezervasyon ve sevkiyat yönetimi platformlarının çalışmayı sürdürdüğü, müşteri operasyonlarında kesinti beklenmediği vurgulandı.
- WhiteArmor, olayı 7 Kasım’da sızıntı sitesine taşımış; 100 gigabayt veri ve 5 milyon dolarlık Bitcoin fidyesi iddiasında bulunmuş. Maersk bu iddiaları doğrulamadı.
- Şirket, bu konuyla ilgili beklenmedik iletişime temkinli yaklaşılmasını ve mesajların alışılmış Maersk kanalından doğrulanmasını istedi.
Şirketin açıkladığı ve açıklamadığı
Maersk’in metni kısa ve sınırlı. “Yerel eski sistem” ve “önceki bir satın alma” dışında sistem adı, coğrafya, müdahale tarihi veya saldırının nasıl başladığı yok. “Veri çıkarılması” ifadesi, bir veri kopyasının sistem dışına alındığını kabul ediyor. Aynı metin, “hassas verinin ifşa edilmediğini güçlü biçimde düşündüklerini” de söylüyor. Bu iki cümle birlikte okunmalı: Çıkış olmuş olabilir; kamuya veya üçüncü taraflara hassas verinin yayıldığı henüz görülmemiş olabilir. Soruşturma bitmiş değil.
Şirket, başka Maersk sistemlerine veya müşteri ve iş ortaklarının API ve EDI bağlantılarına sıçrama belirtisi bulamadığını da ekledi. Bu, olayın teknik olarak yalıtıldığı iddiasıdır; çalınan kopyanın içeriğini tek başına tarif etmez. Maersk, ilerleyen bulgular ilgili tarafları bilgilendirmeyi gerektirirse bunu yapacağını yazdı.
2017’deki NotPetya saldırısı Maersk’in küresel operasyonunu günlerce felç etmişti. Bu kez şirket, rezervasyon platformlarının açık olduğunu ve operasyon kesintisi beklemediğini özellikle belirtiyor. İki olayı aynı kefeye koymak için eldeki resmi tablo yeterli değil; benzerlik, şirketin siber olayları kamuoyuna nasıl açıkladığı ve tedarik zincirindeki eski sistemlerin nasıl bir risk bıraktığıyla sınırlı.
WhiteArmor’ın iddiası: doğrulanmadı
SecurityWeek’e göre WhiteArmor, Maersk’i 7 Kasım’da sızıntı sitesine ekledi ve 30 gün içinde 5 milyon dolar Bitcoin ödenmesini istedi. Grup, verinin 2022’de Maersk’in Li & Fung Grouptan satın aldığı Hong Kong merkezli LF Logistics’e ait bir platformdan geldiğini öne sürüyor. Maersk duyurusunda bu şirket adını veya platformu anmadı; yalnızca “önceki bir satın alma” dedi.
Grubun ileri sürdüğü envanter geniş: yaklaşık 29 bin sürücü kaydı (bir kısmında düz metin parola iddiası), 16 binin üzerinde personel hesabı ve 33 süper yönetici, teslimat alıcıları, imzalı teslim fişleri, stok ve sipariş kayıtları, sevk bildirimleri, 27 binin üzerinde cep telefonu günlüğü (telefon, e-posta, IMEI). Bu sayılar saldırganın kendi sitesinden geliyor. Bağımsız bir doğrulama yok. Maersk, çalınan verinin türünü açıklamadı.
Fidye yazılımı gruplarının sızıntı sitelerindeki iddialarını haber değeri olarak kaydetmek ile bunları olgu saymak ayrı şeyler. Burada resmi olgu Maersk’in veri çıkışını kabul etmesidir. Resmi olmayan kısım, hangi dosyaların kime ait olduğu ve fidyenin muhatabının gerçekten bu grup olup olmadığıdır. Şirketin “beklenmedik iletişime temkinli yaklaşın” uyarısı da tam bu noktada anlam kazanıyor: Sızıntı sitesi veya ona atıf yapan bir e-posta, tek başına meşru bir muhatap sayılmaz.
Türkiye açısı
Maersk, Türkiye’nin dış ticaretinde konteyner ve sözleşme lojistiği tarafında sık kullanılan uluslararası taşıyıcılardan biri. 11 Kasım duyurusu, Türkiye’deki müşterilerin rezervasyon ve takip ekranlarını kapatmıyor; şirket platformların açık olduğunu söylüyor. Asıl yakın risk, olaya atıfta bulunan oltalama ile sahte “hesabınız etkilendi, şu bağlantıdan doğrulayın” iletileri. Maersk, bu tür mesajların alışılmış şirket temsilcisi üzerinden doğrulanmasını istedi. Bu uyarı, Türkiye ofisleri ve yerli ihracatçı-ithalatçılar için de geçerli.
Eski sistemde sürücü, personel veya teslimat alıcısı verisi varsa ve bunlar Türkiye’deki gerçek kişileri kapsıyorsa, 6698 sayılı Kanun’un 12. maddesi devreye girebilir: Kanuna aykırı elde etme halinde veri sorumlusu ilgililere ve Kişisel Verileri Koruma Kurulu’na bildirimle yükümlü. Maersk henüz etkilenen kişi grubunu, ülkeyi veya veri kategorisini açıklamadı. Bu yüzden bugünden “Türkiye’de KVKK ihlali ilan edildi” demek doğru olmaz. Soruşturma bu yönde ilerlerse hem şirketin hem, varsa, Türkiye’deki iş ortaklarının bildirim takvimini izlemek gerekir.
Satın alma yoluyla devralınan eski sistemler, birleşmeden yıllar sonra bile ayrı bir risk yüzeyi bırakabiliyor. Türkiye’de faaliyet gösteren yerli ve uluslararası lojistik firmaları için ders somut: Devralınan depo, sürücü ve teslimat yazılımlarının ağa nasıl bağlı olduğu, parolaların nasıl tutulduğu ve bu sistemlerin ana operasyon ağından gerçekten ayrılıp ayrılmadığı, kriz başladığında değil önce sorulmalı.
Müşteriler ve çalışanlar ne yapsın?
Maersk platformunu kullanan şirketler, resmi kanal dışında gelen “fidye”, “veri sızıntısı” veya “hesabınız kilitlendi” iletilerini açmamalı, ekteki bağlantıya tıklamamalı. Doğrulama, alışılmış müşteri temsilcisi veya şirketin duyuru sayfası üzerinden yapılmalı. Şimdilik operasyonun durduğu yönünde bir resmi uyarı yok; asılsız kesinti söylentisi de ayrı bir dolandırıcılık zemini olabilir.
Maersk veya bağlı bir lojistik birimde çalışanlar, şirket içi duyuruyu beklemeli; kendi parolalarını yeniden kullanıyorsa, bu olay doğrulansın ya da doğrulanmasın, başka hesaplarda aynı parolayı bırakmamalı. Sürücü ve saha personeli kayıtları iddia edildiği gibi çıktıysa, ileride gelecek bir bildirimde hangi verinin etkilendiği net bakılmalı. Henüz böyle bir bildirim yok.