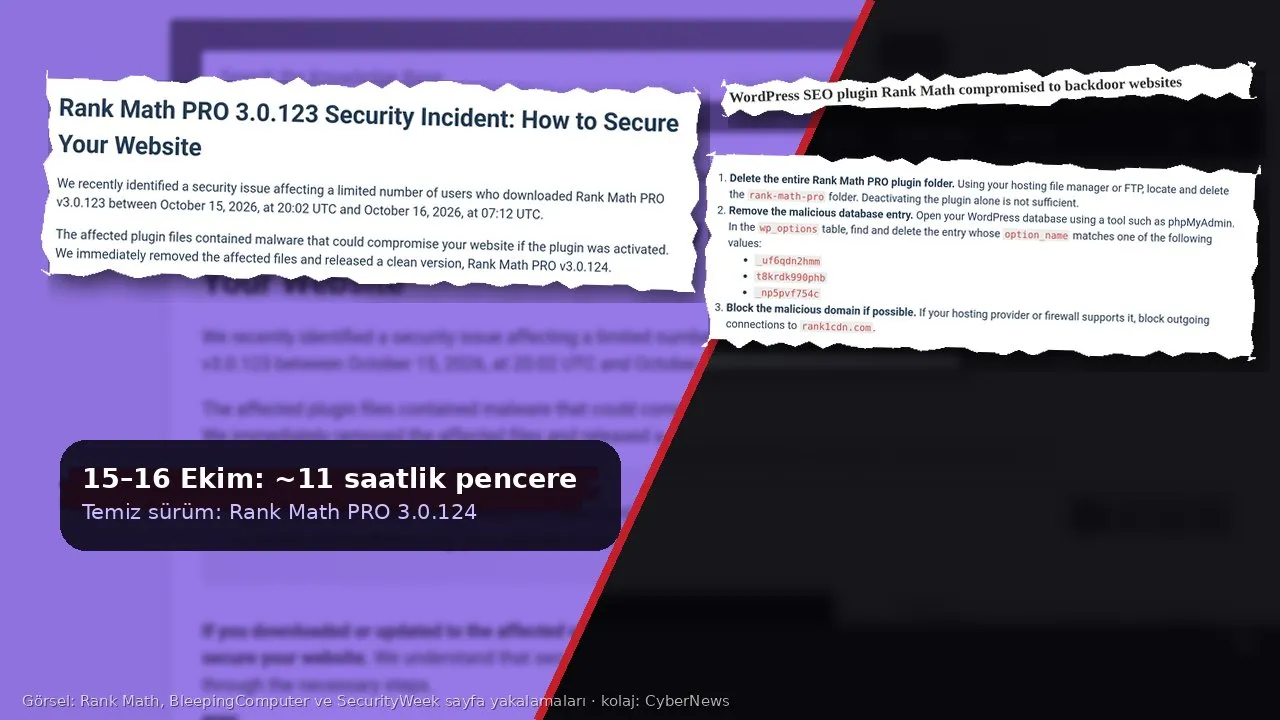
WordPress’in en yaygın SEO eklentilerinden Rank Math’in ücretli sürümü, bir tedarik zinciri saldırısında zararlı yazılım taşıdı. Şirketin 16 Ekim 2026’da yayımladığı güvenlik bildirimine göre Rank Math PRO 3.0.123’ü 15 Ekim 20:02 ile 16 Ekim 07:12 (UTC) arasında indiren ya da güncelleyen sınırlı sayıda kullanıcı, siteyi ele geçirebilecek zararlı dosyalar aldı. Türkiye saatiyle bu pencere 15 Ekim 23:02’den 16 Ekim 10:12’ye kadar sürdü. Şirket etkilenen dosyaları kaldırdığını ve temiz sürüm 3.0.124’ü yayımladığını açıkladı.
Haberin 30 saniyelik özeti:
Saldırganlar bu kez bir sitenin açığını aramadı; sitelerin güvendiği resmî güncelleme kanalına girdi. Eklentiyi Rank Math’in kendi hesabından, kendi indirme bağlantısından alan bir site yöneticisi, farkında olmadan arka kapıyı kendi eliyle kurmuş oldu.
Ne oldu, kimler etkilendi?
Rank Math’in bildirimi sorunun yalnızca PRO kullanıcılarını ilgilendirdiğini vurguluyor. WordPress.org’daki ücretsiz Rank Math SEO etkilenmedi; BleepingComputer’a göre ücretsiz sürüm 4 milyondan fazla sitede etkin. Şirket kaç PRO sitesinin zararlı paketi aldığını açıklamadı. Saldırganın şirket altyapısına nasıl girdiği de bilinmiyor; BleepingComputer, Rank Math’e etkilenen site sayısını ve ilk giriş yolunu sorduğunu ama haber yayımlandığında yanıt alamadığını yazdı.
Şirket sitelerini üç gruba ayırıyor. Zararlı 3.0.123’ü kurup etkinleştirenler sitelerini “ele geçirilmiş” saymalı. Kurup hiç etkinleştirmeyenler eklenti klasörünü silip temiz sürümü kurmalı ve tarama yapmalı. Yalnızca indirip kurmayanlar için ise bu olaydan kaynaklanan bir ele geçirilme belirtisi yok.
MagicWP’nin derlediği zaman çizelgesine göre Wordfence olayı 17 Ekim’de CVE-2026-111862 numarasıyla kayda geçirdi; Patchstack de aynı kaydı 9,8 (kritik) puanla “arka kapı” olarak sınıflandırdı. Patchstack’in notuna göre saldırı Rank Math’in kendi altyapısını hedef aldığı için güvenlik duvarına yazılabilecek bir kural da yok: Zararlı kod bir dış istekte değil, eklentinin içinde.
Arka kapı ne yapıyor?
Rank Math ve SecurityWeek’in aktardığı ayrıntılar, sıradan bir zararlıdan çok kalıcı erişim için tasarlanmış bir yapıya işaret ediyor. Zararlı kod rank1cdn.com alan adıyla iletişim kuruyor ve siteye her ziyarette gizli arka kapısını yeniden oluşturabiliyor. Bu yüzden eklentiyi devre dışı bırakmak ya da 3.0.124’e güncellemek tek başına temizlik sağlamıyor.
Şirketin listelediği izler arasında wp_options tablosuna eklenen kayıtlar, WordPress çekirdeğinde bulunmayan sahte bir class-wp-cache-util.php dosyası, wpsupport_ önekli ve @wp-mail.net uzantılı e-posta adresli yönetici hesapları, .cache uzantılı dosyaları PHP olarak çalıştıran .htaccess kuralları ve #ms6v46 etiketli zamanlanmış görevler var. Saldırgan WordPress dışına da uzanabiliyor: Rank Math, SSH authorized_keys dosyalarının ve web sunucusu kullanıcısının yazabildiği diğer yerlerin de kontrol edilmesini istiyor.
BleepingComputer ayrıca VirusTotal’da aynı göstergeleri taşıyan bir PHP örneği buldu. Örnek; komut çalıştırma, veritabanı değiştirme ve AWS, Cloudflare, Google Cloud ve Azure kimlik bilgileriyle SSH anahtarlarını çalma yeteneklerine sahip. Yayın, bu dosyanın doğrudan eklenti üzerinden dağıtıldığını doğrulayamadığını da not ediyor. Rank Math’in kendi uyarısı ise açık: Ele geçirilen bir sitenin erişebildiği veritabanı parolaları, API anahtarları ve diğer gizli bilgiler açığa çıkmış sayılmalı.
Güvenilen kanal, en zayıf halka
Olay, son haftaların ortak bir örüntüsüne ekleniyor. CyberNews’in aktardığı ConnectWise/SkyKick olayında bir yedekleme hizmetinin kendi kimlik bilgisi 173 Microsoft 365 kiracısına kapı açmıştı; OpenCode Console sızıntısında ise kullanıcıların bir aracı hizmete emanet ettiği API anahtarları risk altına girdi. Üç olayda da saldırganın hedefi tek tek kullanıcılar değil, binlerce kullanıcının güvendiği tek bir merkez.
Bu yapı, yazılım ekonomisindeki güç dengesini de gösteriyor. Ücretli eklenti satan şirket, güncelleme sunucusunu ve dağıtım sürecini tek başına yönetiyor; lisans bedelini ödeyen site sahibi ise o sürecin nasıl korunduğunu göremiyor. Zarar gerçekleştiğinde temizlik yükü, yedek geri yükleme, parola ve anahtar yenileme, hatta olası veri ihlali bildirimi müşteriye kalıyor. Otomatik güncelleme güvenlik için önerilen bir alışkanlık; ama güncellemenin kaynağı ele geçirildiğinde aynı alışkanlık saldırının taşıyıcısına dönüşüyor. Daha sıkı imzalama, yeniden üretilebilir sürüm paketleri ve bağımsız denetim gibi önlemlerin maliyetini tedarikçi şirketin üstlenmesi gerekiyor.
Türkiye’deki siteler için ne anlama geliyor?
WordPress, Türkiye’de de haber siteleri, küçük işletmeler, dernekler ve e-ticaret mağazaları için en yaygın altyapılardan biri. Bu sitelerin önemli bir kısmı bir ajans ya da serbest çalışan bir geliştirici tarafından kuruluyor ve eklentiler otomatik güncellemeyle yönetiliyor. Rank Math PRO kullanan ve 15–16 Ekim gecesi otomatik güncelleme alan bir site, yöneticisi farkında olmadan zararlı sürümü çalıştırmış olabilir.
Risk yalnızca sitenin görüntüsüyle sınırlı değil. WooCommerce mağazalarında müşteri adları, adresleri ve sipariş geçmişi; iletişim formlarında e-posta adresleri ve telefon numaraları aynı veritabanında duruyor. Bu verilere yetkisiz erişim, 6698 sayılı KVKK’nın 12. maddesi kapsamında bir kişisel veri ihlali olabilir. Kurul, veri sorumlusunun ihlali öğrendiği andan itibaren en geç 72 saat içinde Kurula bildirmesini, etkilenen kişilere de makul en kısa sürede haber vermesini bekliyor. KVKK’nın Eylül ayındaki bildirimleri, e-ticaret altyapısı kaynaklı ihlallerin Türkiye’de ne kadar çok kişiyi etkileyebildiğini zaten göstermişti.
Site yöneticileri şimdi ne yapmalı?
- Sürümü kontrol edin. WordPress panelinde Eklentiler bölümünde Rank Math PRO sürümüne ve 15–16 Ekim’deki güncelleme kayıtlarına bakın.
- Etkinleştirdiyseniz siteyi ele geçirilmiş sayın. Rank Math’in önerdiği ilk yol, 15 Ekim 23:02 (TSİ) öncesine ait temiz bir yedeği hem dosyalar hem veritabanı için geri yüklemek.
- Yedek yoksa sırayı bozmayın. Önce
rank-math-proklasörünü tamamen silin, şirketin listelediği veritabanı kayıtlarını kaldırın ve mümkünserank1cdn.comalan adına giden bağlantıları engelleyin; ardından sahte dosyaları, bilinmeyen yönetici hesaplarını ve zamanlanmış görevleri arayın. - Tüm gizli bilgileri yenileyin. WordPress ve barındırma panelindeki parolalar,
wp-config.phpiçindeki veritabanı bilgileri ve güvenlik anahtarları, ödeme ve SMTP anahtarları ile SSH erişimi değiştirilmeli. - Temiz sürümü yalnızca resmî siteden alın. Rank Math, giriş ya da indirme bağlantısını e-postayla göndermeyeceğini, bu tür e-postaların şüpheli sayılması gerektiğini söylüyor.
- Kişisel veri etkilendiyse bildirim yükümlülüğünü değerlendirin. Müşteri ya da üye verisine erişilmiş olabilecekse KVKK’nın 72 saatlik bildirim süresini göz önünde tutun.
Rank Math olayı, açık kaynak dünyasının en büyük ekosistemlerinden birinde ücretli bir paketin bile güvenli sayılamayacağını gösterdi. Güncellemeyi yapan kullanıcı doğru olanı yaptı; zincirin kırık halkası, kullanıcının denetleyemediği dağıtım altyapısıydı.