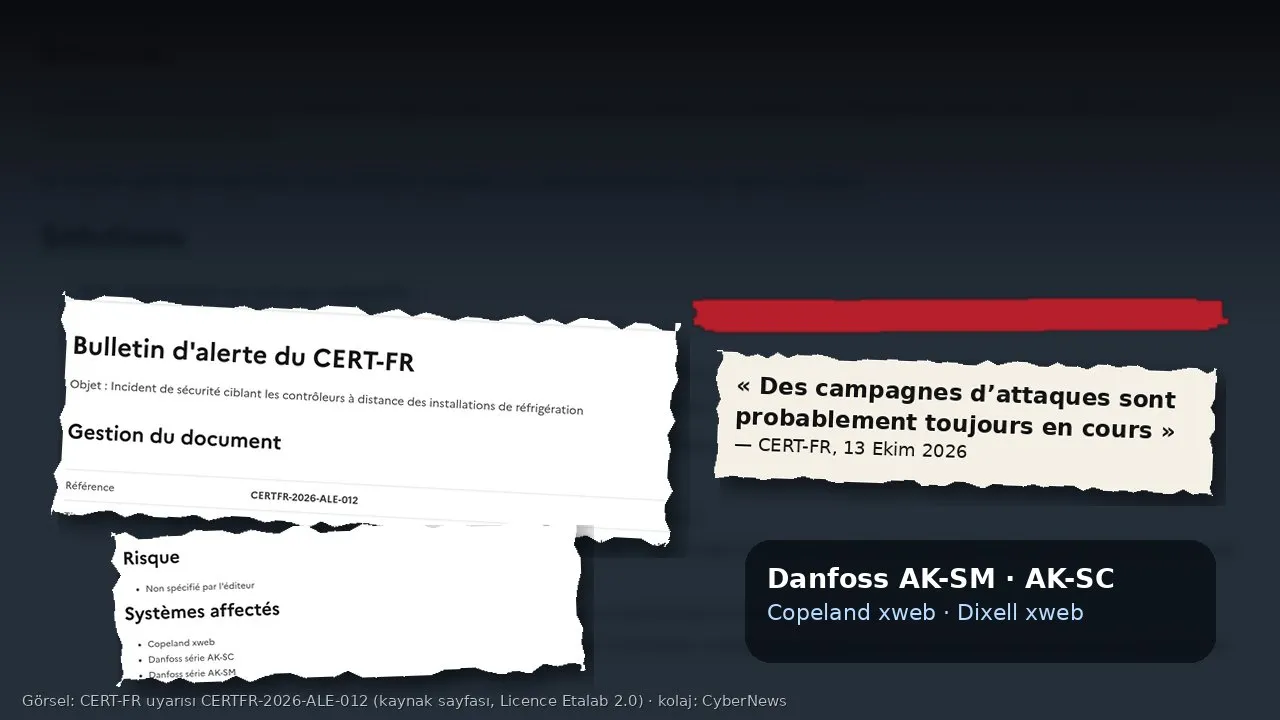
Fransa'da yüzlerce süpermarketin soğutma sistemleri, 11 Ekim Pazar gecesi başlayan bir siber saldırıyla uzaktan ele geçirildi. Saldırganlar soğutucuların kontrol panellerine erişip dolapları sürekli buz çözme döngüsüne soktu; reyonlardaki sıcaklık yükseldi, ton ton gıda çöpe gitti. Fransa'nın ulusal bilgisayar acil müdahale ekibi CERT-FR, 12 Ekim'de yayımladığı ve 13 Ekim'de genişlettiği CERTFR-2026-ALE-012 numaralı uyarıda saldırıların "muhtemelen hâlâ sürdüğünü" bildirdi.
Olay, internete bağlı endüstriyel cihazların ne kadar sıradan bir açıklıkla gündelik hayatı etkileyebileceğini gösteren en somut örneklerden biri oldu. Fidye talebi yok, üstlenen bir grup yok; ama zarar milyonlarca euroyu buluyor.
Ne oldu?
France Télévisions'ın 12 Ekim akşam bülteninde konuşan bir market çalışanı, normalde eksi 18-19 derecede olması gereken dondurucu reyonlarında sıcaklığın 40 derecenin üzerine çıktığını anlattı. Paris'ten Poitiers'ye, Lyon çevresine kadar pek çok mağazada et, yoğurt ve donmuş ürünler imha edildi. Paris Savcılığı soruşturma başlattı; savcılığa göre bazı mağazalarda yangın da çıktı.
Etkilenen zincirler arasında Leclerc, Système U, Monoprix ve Carrefour var. En çok zarar gören, Intermarché ve Netto markalarını işleten Les Mousquetaires grubu oldu; France Télévisions grubun yaklaşık 300 mağazasının etkilendiğini aktardı. Reuters'ın haberine göre Coopérative U'nun CEO'su Dominique Schelcher, grubun 2.000 mağazasından 80'inin etkilendiğini ve zararın küçük bir mağazada on binlerce euro, büyük bir hipermarkette 200.000 euroya kadar çıkabileceğini söyledi. Intermarché'nin CEO'su Thierry Cotillard ise BFM TV'ye kayıpların ülke genelinde "tek günde on milyonlarca euro" olacağını belirtti.
Toplam mağaza sayısı netleşmedi. Reuters en az 350 süpermarketten söz ederken sektör yayını Cooling Post, bildirilen olaylara göre sayının 500 civarında olduğunu yazdı. Reuters'a konuşan bir kaynağa göre Başbakan Sébastien Lecornu, ulusal siber güvenlik ajansı ANSSI'den inceleme istedi; Fransa, başka ülkelerin de etkilenmiş olabileceği ihtimaline karşı Avrupalı muadilleriyle koordinasyon yürütüyor.
Hangi cihazlar hedefte?
CERT-FR'nin ilk uyarısında yalnızca Danimarkalı Danfoss'un AK-SM ve AK-SC serisi soğutma kontrolörleri vardı. 13 Ekim güncellemesiyle listeye Copeland xweb ve Dixell xweb arayüzleri de eklendi. Kurum, uyarıda açık bir tespit yapıyor: Bir yönetim arayüzünü internete açmak genel olarak iyi uygulamalara aykırı.
Danfoss, Cooling Post'a yaptığı açıklamada etkilenen birimlerin çoğunun eski nesil ürünler olduğunu söyledi. Şirkete göre AK-SM800 2021'de resmen ömrünü tamamlamış, AK-SC355 ise 2016'da üretimden kalkmış durumda; bu cihazlar artık yazılım ya da güvenlik güncellemesi almıyor. Etkilenen güncel AK-SM800A sistemleri ise eski bir yazılım (firmware) sürümüyle çalışıyordu. Danfoss, müşterileriyle birlikte yazılım güncellemesi, daha güçlü ağ koruması ve doğrudan internet erişiminin kaldırılması gibi önlemler üzerinde çalıştığını açıkladı.
Saldırının tam olarak nasıl yapıldığı kamuya açıklanmadı. Ancak Reuters, siber güvenlik şirketi Claroty'nin 9 Ağustos'ta AK-SM 800A kontrolöründe kimlik doğrulamanın atlatılmasına ve kod çalıştırılmasına imkân veren zayıflıkları ayrıntılandırdığını, bu açıkların sonradan yamalandığını hatırlatıyor. Uzmanların ortak görüşü, saldırının karmaşık bir operasyondan çok, güncellenmemiş ve internete açık bırakılmış panellerin istismarı olduğu yönünde.
"Temel siber hijyen meselesi"
İngiliz güvenlik şirketi Pen Test Partners'tan Ken Munro, Reuters'a durumu "temel siber hijyen" sorunu olarak özetledi. Munro, iyi bilinen açıklar nedeniyle saldırganların "açık bir kapıyı ittiğini" ve olayın arkasında bir devlet yerine "eğlenen gençler" bile olabileceğini söyledi. Fidye talebinin olmaması da bu yorumu destekliyor.
SentinelOne'dan Tom Hegel ise CSO Online'a, internette hâlâ binlerce benzer arayüz bulunduğunu ve yeni olaylar beklediğini söyledi. Hegel'e göre perakende zincirleri soğutma kontrolörleri, bina yönetim sistemleri ve kapı panellerinden oluşan devasa bir cihaz filosu işletiyor ve bunların çoğu, güvenlik ekibinin haberi olmadan tesis yükleniciler tarafından kuruluyor. Arayüzün internette olmasının nedeni de ticari: Marketler soğutmayı çoğu zaman bir hizmet olarak satın alıyor, hizmet sağlayıcı da performansı garanti etmek ve soğuk zinciri belgelemek için cihazlara sürekli uzaktan erişmek istiyor.
Ölçek de küçük değil. Reuters, internet tarama servisi Shodan üzerinden 13 Ekim'de hâlâ görünür durumda en az 4.500 Danfoss arayüzü saydı. Fransız tarama şirketi Onyphe'ye göre bu arayüzlerin yalnızca küçük bir kısmı yazılımın en güncel sürümünü çalıştırıyordu.
CERT-FR ne öneriyor?
CERT-FR'nin tavsiyeleri iki duruma ayrılıyor. Cihaz ele geçirilmemişse ilk iş, ilgili birimlerin ve genel IP adresiyle internete açık tüm birimlerin dış erişimini kesmek; ardından buz çözme aralıkları dahil tüm yapılandırmayı kontrol etmek. Erişim yalnızca güvenli bir VPN ya da korumalı bir ağ üzerinden yeniden açılmalı. Acil durumda güvenlik duvarında yalnızca soğutma servis firmasının IP adreslerine izin vermek mümkün, ama kurum bunun kalıcı bir çözüm olmadığını vurguluyor. Danfoss cihazları için yazılım güncellemesi, güvenlik seviyesinin "Strict" moda alınması ve varsayılan parolaların değiştirilmesi isteniyor.
Cihaz ele geçirilmişse fabrika ayarlarına dönmek ve yeniden yapılandırmak gerekiyor. CERT-FR burada önemli bir uyarı yapıyor: Destek süresi bitmiş bir cihazı internete açık tutmak, onu yüksek ihtimalle yeniden ele geçirilmeye bırakmak demek. Bu durumda yalnızca fabrika ayarlarına dönmek yetmiyor; cihazın değiştirilmesi gerekiyor. Kurum ayrıca bağlantıyı kesmeden önce sigorta sözleşmelerindeki veri aktarım şartlarının kontrol edilmesini tavsiye ediyor. Dixell de CSO Online'ın aktardığı bültende XWEB arayüzünün 1.12.1 ve öncesi sürümlerinin hemen güncellenmesini istedi.
Türkiye için ders ne?
Türkiye'de de zincir marketler, soğuk hava depoları, eczane ve hastane soğutucuları da benzer uzaktan izleme panelleri kullanabiliyor; bakım çoğu zaman dış servis firmalarına veriliyor. Fransa'daki tablo, bu panellerin hangi ağda durduğunu ve kimin erişebildiğini bilmeyen her işletme için bir uyarı. Pratik ilk adımlar belli: internete doğrudan açık soğutma ve bina yönetim arayüzlerinin envanterini çıkarmak, varsayılan parolaları değiştirmek, uzaktan erişimi VPN arkasına almak ve destek dışı kalmış cihazların değişim takvimini yapmak.
Mart 2025'te yürürlüğe giren 7545 sayılı Siber Güvenlik Kanunu, kritik altyapılar ve bunlara hizmet veren tedarikçiler için yükümlülükler getiriyor; gıda tedarik zincirinin bu tartışmanın dışında kalmaması gerekiyor. Avrupa Komisyonu'nun tarım ve gıdadan sorumlu üyesi Christophe Hansen'in saldırı sonrası sözleri de konunun boyutunu özetliyor: "Gıda güvenliği her düzeyde daha fazla ilgi gerektiriyor, çünkü gıdanın silaha dönüştürülmesi bir gerçeklik hâline geldi." Şüpheli bir durumla karşılaşan işletmelerin USOM'a bildirimde bulunması da olay müdahalesini hızlandırır.
Fransa'daki saldırının arkasında kimin olduğu henüz bilinmiyor. Ama asıl soru zaten o değil. Bir market dolabının sıcaklığını internetten değiştirmek bu kadar kolaysa, aynı yöntem ilaç ve aşı soğuk zincirinde de işe yarayabilir.