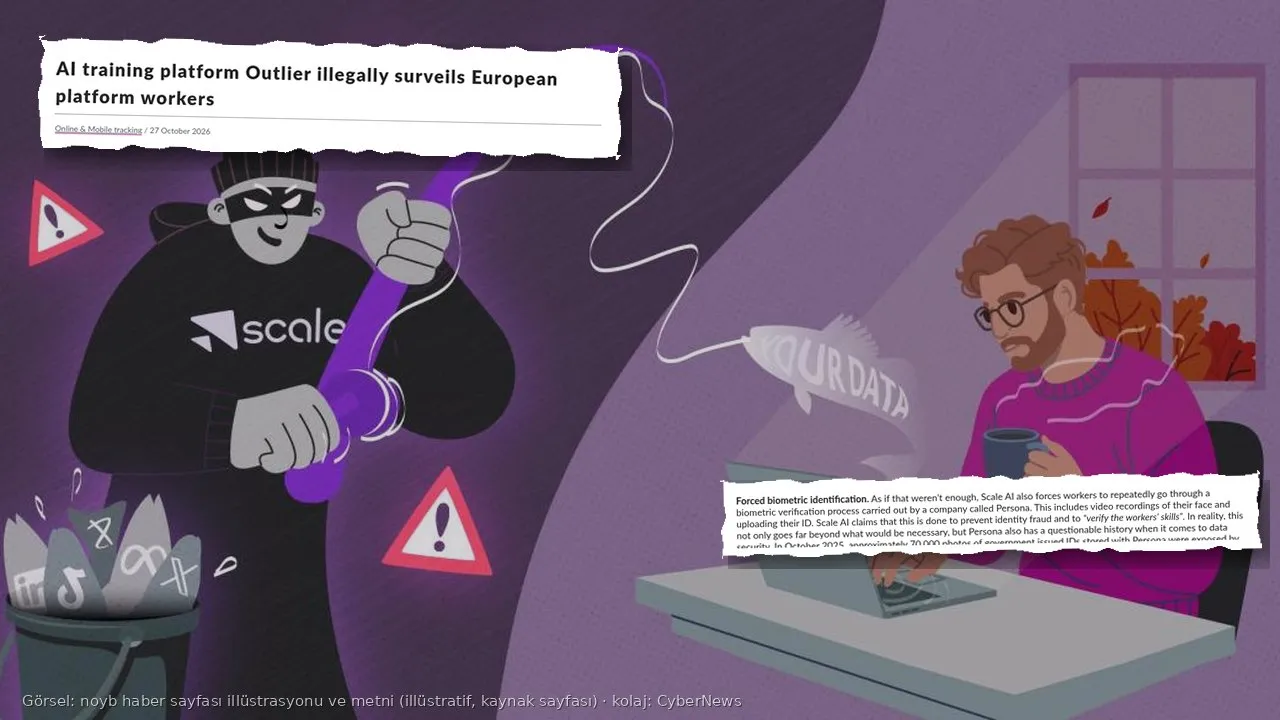
Yapay zekâ modellerini eğiten görünmez işçi ordusu bu kez Avrupa’nın veri koruma kurumlarının önüne taşındı. Viyana merkezli dijital haklar örgütü noyb, 27 Ekim 2026’da ABD’li Scale AI şirketine karşı dört Avrupa Birliği ülkesinde toplam beş şikâyet başvurusu yaptı. Şikâyetlerin konusu, şirketin “Outlier” adlı platformunda çalışan serbest veri işaretleyicilerin (data annotator) çalışırken sürekli izlenmesi ve tekrar tekrar biyometrik kimlik doğrulamasına zorlanması.
noyb’ye göre Scale AI bu uygulamalarla AB Genel Veri Koruma Tüzüğü’nü (GDPR) birden fazla noktada ihlal ediyor. Şirket ise iddiaları “asılsız ve yanlış” olarak nitelendiriyor.
Outlier nedir, kimler çalışıyor?
ChatGPT, Gemini ya da Grok gibi sohbet botlarının arkasında, modellerin verdiği yanıtları okuyup puanlayan, verileri etiketleyen ve hataları düzelten çok sayıda insan çalışıyor. Scale AI bu alanın en büyük şirketlerinden biri. noyb’nin açıklamasına göre şirketin Outlier platformu 900 binden fazla “serbest” platform işçisiyle çalışıyor. Bu kişiler görev başına ödeme alıyor ve kendilerini işçi değil, serbest çalışan olarak tanımlayan sözleşmelerle bağlı. Scale AI’ın bilinen müşterileri arasında Meta, OpenAI, xAI, Google, Anthropic ve ABD hükümeti bulunuyor.
Şikâyetler noyb ile Fransız dijital haklar derneği Intérêt à Agir, Fransa merkezli araştırma grubu DIPLab ve teknik analizi yapan Reversing.Works’ün iş birliğiyle hazırlandı. DIPLab bu ayın başında Outlier’daki veri toplama uygulamalarını inceleyen ayrı bir rapor da yayımlamıştı. Başvurular Fransa, İtalya, Hollanda ve Avusturya’daki veri koruma kurumlarına yapıldı; Avusturya’da iki ayrı şikâyet var.
İddia 1: Her birkaç saniyede bir veri akışı
noyb’nin teknik analizine göre Outlier platformunda çalışan bir kişinin cihazı, platformdaki izleyiciler aracılığıyla TikTok, LinkedIn, Facebook, anket şirketi Sprig ve veri analiz şirketi Datadog’a sürekli veri gönderiyor. Örgüte göre bu aktarımlar birkaç saniyede bir tekrarlanıyor ve IP adresleri, iletişim bilgileri, tekil tanımlayıcılar ile kişinin o an görüntülediği sayfaya dair bilgiler gibi verileri kapsıyor.
noyb’ye göre bu veriler hedefli reklam ve profil çıkarma amacıyla kullanılabilir. Örgütün veri koruma avukatı Lisa Steinfeld Leiser durumu şöyle özetliyor: “Çalışırken bu kadar sürekli ve kapsamlı izlenmek, makul her beklentiye aykırı. LinkedIn ya da Facebook neden hangi görev üzerinde çalıştığınızı bilsin?”
İddia 2: Tekrar tekrar yüz videosu ve kimlik
Şikâyetin ikinci ayağı biyometrik doğrulama. noyb’ye göre Scale AI, çalışanları Persona adlı bir şirket üzerinden defalarca kimlik doğrulamasından geçmeye zorluyor. Bu süreç yüz videosu kaydı ve resmî kimlik belgesinin yüklenmesini içeriyor. Scale AI bunun kimlik dolandırıcılığını önlemek ve “çalışanların becerilerini doğrulamak” için yapıldığını söylüyor. noyb ise bunun gerekenin çok ötesine geçtiğini savunuyor.
Örgüt, Persona’nın geçmişine de dikkat çekiyor: noyb’nin açıklamasına göre Ekim 2025’te Persona’da saklanan yaklaşık 70 bin resmî kimlik fotoğrafı bilgisayar korsanlarınca açığa çıkarılmıştı. Ayrıca Persona, IP adresi, cihaz bilgisi, konum, adres ve tüketici kredi verisi gibi geniş bir veri setini toplama hakkını kendine tanıyor.
DIPLab’dan sosyolog Thomas Le Bonniec’e göre platform işi, “tamamen yeni bir işyeri gözetimi türü için verimli bir zemin” sunuyor: “Bu, Avrupa Birliği’nde başka herhangi bir istihdam biçiminde kabul edilemez görülürdü.” Intérêt à Agir’den Baptiste Delmas ise şikâyetlerin “yapay zekâ patlamasının, mahremiyeti risk altındaki devasa bir işgücüne dayandığını” gösterdiğini söylüyor.
Hangi GDPR maddeleri?
noyb üç temel ihlal iddiasında bulunuyor. Birincisi, çalışanların cihazlarına izleyici yerleştirmek için geçerli bir hukuki dayanak ya da geçerli bir rıza yok. İkincisi, toplanan verinin kapsamı “veri minimizasyonu” ilkesine aykırı; yani yalnızca amaç için gerekli olan veri toplanmıyor. Üçüncüsü, şikâyetçilerin hangi verilerinin tutulduğunu öğrenmek için yaptığı erişim talepleri yanıtsız bırakıldı. noyb, kurumlardan kapsamlı soruşturma açmalarını ve gerekirse para cezası vermelerini istiyor.
Scale AI, The Register’a yaptığı açıklamada iddiaları reddetti: “Raporun iddiaları asılsız ve yanlış. Outlier’ın uygulamaları katkıda bulunanlara açıklanıyor ve onların rızasına dayanıyor. Kimlikleri doğrulamak, dolandırıcılığı önlemek, gizli proje bilgilerini korumak ve doğru ödeme yapmak için standart araçlar kullanıyoruz.”
Burada kritik soru, “rıza” kavramı. GDPR’a göre rızanın geçerli olabilmesi için özgürce verilmesi gerekiyor. Geçimini bu platformdan sağlayan bir kişinin “kabul etmezsen çalışamazsın” koşuluyla verdiği onay, Avrupa veri koruma kurumlarının yerleşik görüşüne göre çoğu zaman özgür rıza sayılmıyor. İşveren-çalışan ilişkisindeki güç dengesizliği, bu tartışmanın merkezinde duruyor. Şikâyetler, noyb’nin yapay zekâ değer zincirindeki çalışma koşullarını inceleyen AI-WORLD girişiminin bir parçası.
Türkiye’den bakınca
Veri etiketleme ve yapay zekâ yanıtlarını değerlendirme işleri, Türkiye’de de özellikle gençler ve evden çalışanlar için freelance platformlar üzerinden giderek yaygınlaşan bir ek gelir kapısı. Bu işlerin büyük kısmı yurt dışındaki şirketler adına, uzaktan ve görev bazlı yapılıyor. Dolayısıyla Avrupa’daki bu şikâyetlerin sonucu, aynı modellerle çalışan Türkiyeli işaretleyicileri de dolaylı olarak ilgilendiriyor.
6698 sayılı Kişisel Verilerin Korunması Kanunu’nun 6. maddesi, biyometrik veriyi “özel nitelikli kişisel veri” olarak sayıyor ve işlenmesini sıkı şartlara bağlıyor. Kanun’un 4. maddesi de verinin işlendiği amaçla bağlantılı, sınırlı ve ölçülü olmasını şart koşuyor. Bir platformun Türkiye’deki kişilerin verisini işlemesi ve bu veriyi yurt dışına aktarması da Kanun’un 9. maddesindeki aktarım kurallarına tabi. Ayrıca 11. madde herkese hangi verisinin işlendiğini öğrenme hakkı tanıyor; 13. maddeye göre veri sorumlusu bu başvuruyu en geç 30 gün içinde yanıtlamak zorunda. Yani noyb’nin Avrupa’da dile getirdiği “erişim talebime yanıt verilmedi” şikâyetinin Türkiye’de de bir karşılığı var: 14. madde uyarınca yanıt alamayan kişi Kurul’a şikâyette bulunabiliyor.
Pratik bir not: Bu tür bir platformda çalışıyorsanız, platformun gizlilik metninde hangi üçüncü taraflarla veri paylaşıldığını, biyometrik verinin ne kadar süre tutulduğunu ve hangi ülkede saklandığını kontrol edin. Mümkünse platform işleri için ayrı bir tarayıcı profili kullanmak, kişisel hesaplarınızla iş oturumunun birbirine karışmasını azaltır.
noyb daha önce de yapay zekâ ve kişisel veri tartışmalarında öne çıkmıştı; örgütün AB’nin Digital Omnibus paketiyle ilgili itirazlarını daha önce aktarmıştık. Bu kez hedefte modellerin kendisi değil, onları eğiten insanların mahremiyeti var.