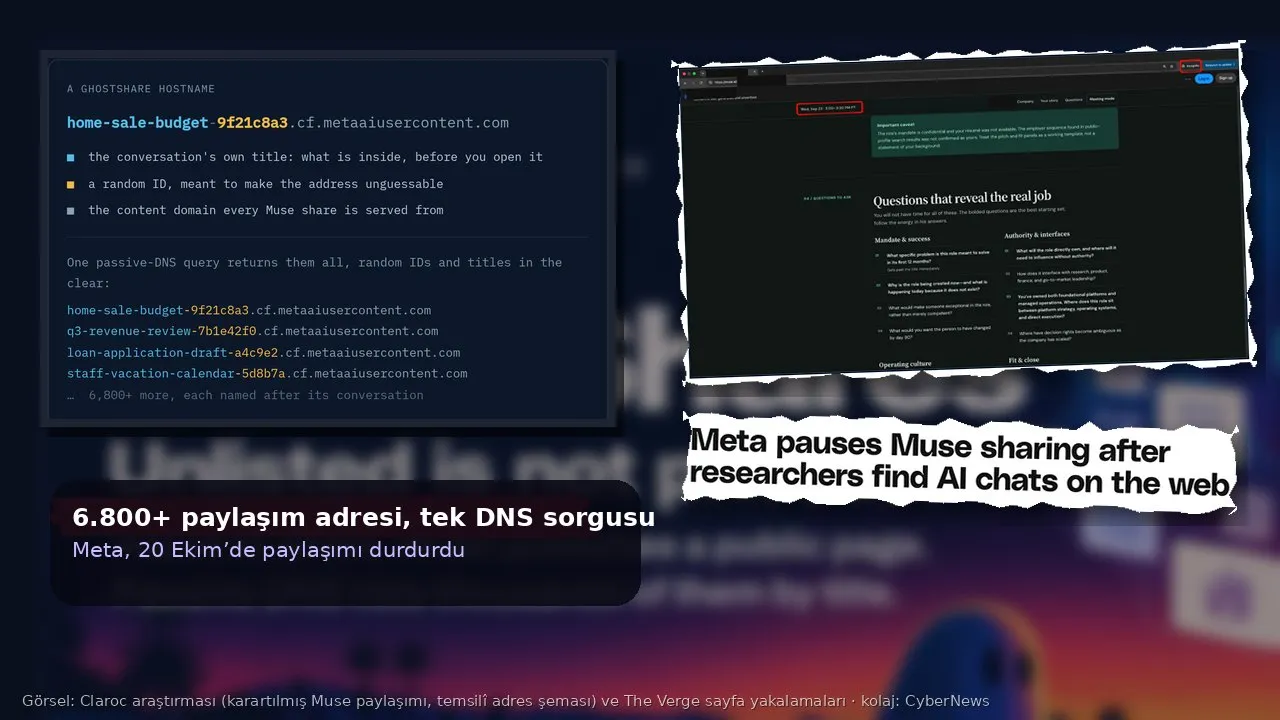
Meta, yapay zekâ asistanı Muse’un sohbet paylaşma özelliğini durdurdu. Kararın arkasında güvenlik şirketi Claroc’un araştırması var: Şirket, kullanıcıların “paylaş” dediği Muse sohbetlerinin adreslerini, bağlantı kendilerine hiç gönderilmeden, tek bir pasif DNS sorgusuyla listeleyebildiğini gösterdi. Açılan sayfalar arasında bir kredi başvurusu, bir şirketin yalnızca CEO’ya yönelik gelir raporu ve bir adayın öncü bir yapay zekâ laboratuvarıyla yapacağı gizli iş görüşmesinin hazırlık notları vardı.
Claroc araştırmayı 18 Ekim 2026’da yayımladı. Ars Technica’nın 20 Ekim’de konuyu Meta’ya sormasının ardından şirket, özelliği askıya aldığını açıkladı.
Bağlantıyı bilmeden bulmak
Muse, 8 Eylül 2026’da kullanıma açılan kişisel yapay zekâ asistanı. Kullanıcı bir sohbeti paylaşmak istediğinde Muse sohbeti bir web sayfası olarak yayımlıyor ve bir bağlantı veriyor. Sayfa, bağlantıya sahip herkes tarafından giriş yapmadan açılabiliyor; bu, tasarımın bir parçası. Sorun, bağlantının nasıl kurulduğunda.
Claroc’a göre Muse her paylaşımın web adresini, sohbetin başlığından türetilen kısa bir ifade ve rastgele bir kimlik numarasıyla oluşturuyordu ve bu bilgi alan adının kendisine, yani cf.metaaiusercontent.com altındaki alt alan adına yazılıyordu. Biri paylaşılan sayfayı ilk kez açtığında tarayıcı bu alan adını DNS üzerinden sorguluyor. İnternetteki DNS sorgularını gözlemleyip arşivleyen ticari pasif DNS hizmetleri de bu adları kaydediyor ve aranabilir hâle getiriyor. Böylece tahmin edilemesin diye eklenen rastgele kimlik, sayfanın başlığıyla birlikte herkesin sorgulayabileceği bir dizine düşüyordu.
Claroc, Muse’un kullanıma açılmasından yaklaşık bir ay sonra yaptığı tek bir sorguda, gürültü ayıklandıktan sonra 6.800’den fazla paylaşım adresine ulaştı. Araştırmacılar bunların yalnızca birkaç yüzünü açtı. Şirkete göre başlıklar sayfanın içeriğini daha açmadan ele veriyordu; sayfaların neredeyse tamamı hesap ya da oturum açmadan görüntülenebiliyordu. Kamuya açık URL tarama hizmeti urlscan.io’da da Muse paylaşım sayfalarının 75’ten fazla kayıtlı taraması bulunuyordu.
Ne açığa çıktı?
Claroc, açtığı sayfaların çoğunun zararsız olduğunu; küçük işletme siteleri, ilanlar ve etkinlik takvimleri gibi sahiplerinin muhtemelen görünmesini istediği içerikler olduğunu belirtiyor. Ancak azımsanmayacak bir kısmı hassastı. Şirketin isim ve bağlantı vermeden kategoriler hâlinde aktardığı örnekler şöyle:
- bir adayın, öncü bir yapay zekâ laboratuvarıyla yapacağı gizli yönetici arama görüşmesine hazırlık notları; laboratuvardaki iç irtibat kişisi ve görüşme saatiyle birlikte,
- ulusal ölçekte çalışan bir pazarlama şirketinin CEO’ya yönelik iç gelir değerlendirmesi,
- bir küçük işletme sahibinin talep edilen tutarı içeren kredi başvurusu,
- kısmi hesap numarası, işlem tutarı ve saati yer alan bir banka dolandırıcılık uyarısını içeren yapılacaklar listesi,
- iki mülk adresi ve getiri, gelir, ipotek rakamlarını içeren bir gayrimenkul yatırımcısı raporu,
- bir iş yerinde onlarca çalışanın hangi hafta izinde olacağını gösteren yıllık izin takvimi.
Claroc, bu bilgilerin dolandırıcılık, kimliğe bürünme ve sosyal mühendislik için hazır bir kısayol olduğunu vurguluyor. Şirket, paylaşımların kötüye kullanıldığına dair bir kanıt bulunmadığını da ekliyor.
Meta: Özelliği durdurduk, inceliyoruz
Claroc bulguları 8 Ekim’de Meta’nın hata ödül programına bildirdi. The Verge’e e-postayla açıklama yapan Muse sözcüsü Tracy Clayton, kullanıcıların belirli Muse içeriklerini paylaşabildiğini ve bunun bağlantıya sahip olanların erişebileceği bir sayfa oluşturduğunu söyledi; şirketin raporu incelerken ve bu bağlantıların nasıl keşfedilebildiğine ilişkin değişiklikleri değerlendirirken işlevi durdurduğunu belirtti.
Claroc, 20 Ekim’de daha önce hesapsız açılan 40 paylaşımı yeniden denediğinde hiçbirinin açılmadığını aktarıyor. Ancak başlıklarıyla birlikte alan adları pasif DNS arşivlerinde kalmaya devam ediyor. Yani içeriklere erişim kapanmış olsa bile, kimin hangi konuda sohbet paylaştığına dair başlık bilgisi kayıtlarda duruyor.
Yeni değil, ama farklı
Yapay zekâ sohbetlerinin beklenenden fazla görünür olması ilk kez yaşanmıyor. Claroc’un hatırlattığı gibi 2025’te paylaşılan ChatGPT sohbetleri Google sonuçlarında çıkmış, OpenAI ilgili seçeneği kaldırmıştı; birkaç hafta sonra da 370 binden fazla Grok sohbetinin Google’da dizinlendiği ortaya çıkmıştı. Muse, arama motorlarını robots.txt dosyasıyla paylaşım sayfalarından uzak tutuyordu. Ancak robots.txt yalnızca taramayı düzenliyor, erişimi engellemiyor; Claroc’un yöntemi ise hiç arama motoruna uğramadı.
Bu, sorunun kullanıcı hatası değil tasarım tercihi olduğunu gösteriyor. Kullanıcılar “bağlantıyı yalnızca gönderdiğim kişi görür” diye düşünürken, adresin yapısı içeriğin özetini herkese açık bir altyapıya yazıyordu. Meta’nın kendi yardım sayfası, Meta AI paylaşım bağlantılarının süresinin dolmadığını ve başkalarıyla yeniden paylaşılabildiğini belirtiyor. Kullanıcının sohbetinden üretilen içerik platformun büyümesine hizmet ederken, bir tasarım hatasının bedeli izin takvimi sızan çalışanlara ve kredi başvurusu açığa çıkan küçük esnafa kalıyor. CyberNews, Muse’un mahremiyet sicilini Meta Muse mahremiyet dosyasında izliyor.
Türkiye’deki kurumlar için ne anlama geliyor?
Olay, iş yerlerinde onaysız kullanılan yapay zekâ araçlarının (“gölge yapay zekâ”) kurumlar için yarattığı riski somutlaştırıyor. Bir çalışan müşteri, hasta ya da çalışma arkadaşlarına ait bilgileri bir yapay zekâ asistanına girip sonra sohbeti paylaştığında, 6698 sayılı Kişisel Verilerin Korunması Kanunu açısından sorumluluk veri sorumlusu olan kuruma düşüyor. Kanunun 12. maddesi, kişisel verilerin hukuka aykırı biçimde başkalarınca elde edilmesi hâlinde durumun en kısa sürede ilgililere ve Kurula bildirilmesini öngörüyor. Yurt dışındaki bir hizmete kişisel veri girilmesi ise kanunun yurt dışına aktarım kurallarını da gündeme getiriyor.
Claroc’un kurumlara önerileri pratik: Çalışanların hangi yapay zekâ araçlarını kullandığını görmek, bir sohbeti paylaşmanın onu herkese açık bir sayfaya dönüştürebileceğini kullanım kurallarında açıkça yazmak, paylaşım bağlantısı oluşturmayı dışarıya veri aktarımı gibi değerlendirmek ve bunlar yapılamıyorsa ilgili alan adlarını kurumsal ağda engellemek. Bireysel kullanıcılar için ders daha basit: Bir yapay zekâ sohbetini paylaşmadan önce, içinde bir yabancının görmesini istemeyeceğiniz bilgi olup olmadığını düşünün. Yapay zekâ sohbet botlarının veri pratiklerine ilişkin önceki analizimiz için bu habere bakabilirsiniz.