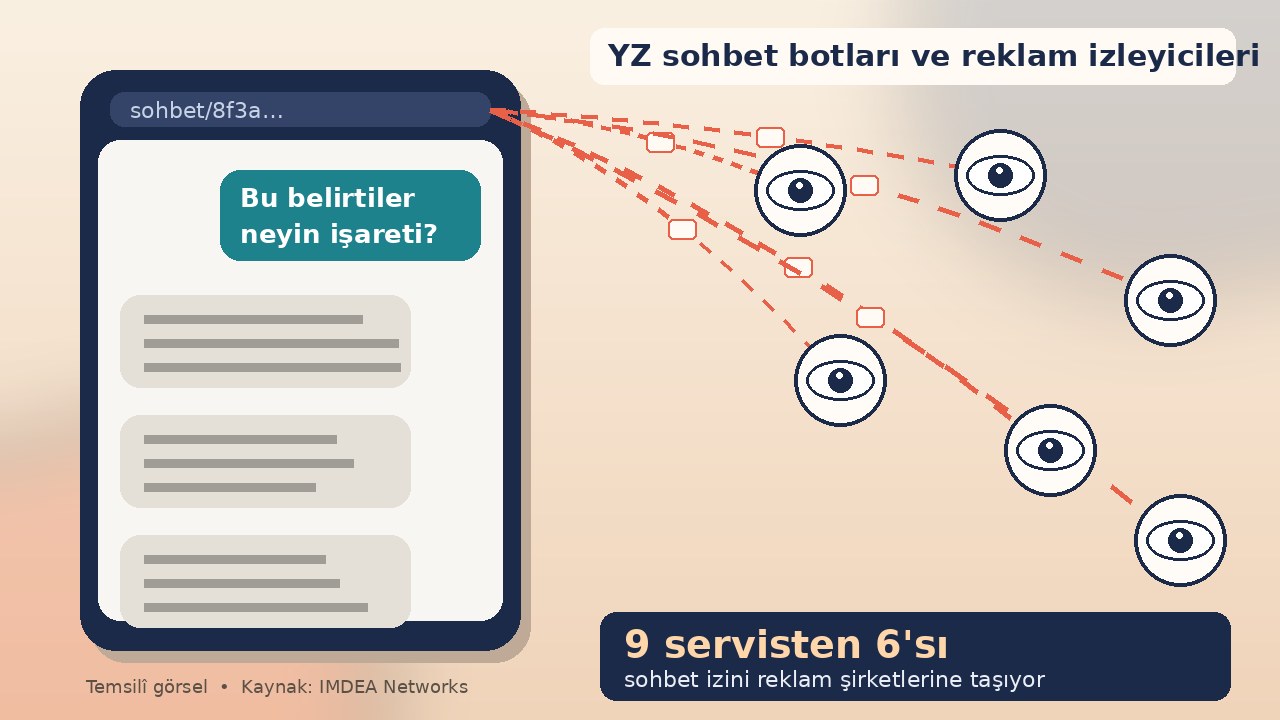
Yapay zekâ sohbet botuna yazdığınız soru sizinle makine arasında kalmayabilir. Madrid'deki kamu araştırma enstitüsü IMDEA Networks'ün bu hafta geniş çevrelere yayılan çalışmasına göre ChatGPT, Claude, Grok, Gemini ve Meta AI dahil test edilen 9 servisin tamamı en az bir reklam ya da analiz şirketiyle bağlantı kuruyor; 9 web sürümünden 6'sı konuşma bağlantısı, otomatik sohbet başlığı, istem ya da ekran görüntüsü gibi bilgileri dış şirketlere iletiyor.
Türkiye'de üretken yapay zekâ kullananların oranı bir yılda iki katına çıkmışken bu bulgu, "sohbet" sandığımız şeyin aslında klasik reklam ekonomisinin yeni bir vitrini olabileceğini gösteriyor.
Araştırma ne yaptı?
"Prompt like a Butterfly, Sting like a Tracker" başlıklı makale, mahremiyet teknolojileri üzerine akademik yayın Proceedings on Privacy Enhancing Technologies (PoPETs) için hazırlandı. Ekip, Mayıs 2026'da İspanya'dan ChatGPT (OpenAI), Claude (Anthropic), Grok (xAI), DeepSeek, Perplexity, Gemini (Google), Microsoft Copilot, Mistral'ın Le Chat'i ve Meta AI'ın web ve Android sürümlerini inceledi. Misafir, ücretsiz ve ücretli hesaplar; çerezleri kabul etme, reddetme ya da banner'ı görmezden gelme ve sohbeti paylaşma gibi senaryolar tek tek denendi. Kullanılan istemler bilerek sağlıkla ilgili seçildi; çünkü insanlar bu araçlara tam da böyle sorular soruyor.
Sonuç: 124 farklı üçüncü taraf alan adı, bunların arkasında 44 kuruluş. Bunların 34'ü reklam ve izleme hizmeti olarak sınıflandırıldı. En yaygın oyuncu Google: Reklam ve Tag Manager ürünleri yedi servisin web sürümünde, Firebase ise sekiz Android uygulamasının hepsinde görüldü.
Sağlık sorunuz bir "başlık" olarak dolaşıyor
Sohbet botları her konuşmaya otomatik bir başlık verir. Sorun, bu başlığın konuşmanın özetini taşıması. Makaledeki örnekte erken evre Parkinson belirtilerini soran bir istem, ChatGPT'de "Early-stage Parkinson's Symptoms", Grok'ta "Early Parkinson's Disease Symptoms" başlığına dönüştü. Grok'ta 85 bin dolarlık maaşla New York'ta konut kredisi soran bir istem ise maaş ve kredi aralığını içeren bir başlık hâline geldi.
Araştırmacılara göre üç web istemcisi bu başlıkları reklam ve analiz hizmetlerine iletti; beş web istemcisi de konuşma adresini (URL) ya da onu yeniden kurmaya yetecek kimliği dışarı gönderdi. Grok'taki tek bir konuşma yedi ayrı reklam ve analiz hizmetine ulaştı. Meta Pixel tek başına konuşma kimliğini, başlığı, tam adresi ve paylaşım bağlantısını, kullanıcının Meta kimliğine bağlanabilen çerezle birlikte topladı.
Bu, bir kişinin hangi hastalıktan korktuğunun, ne kadar kazandığının ya da hangi hukuki sorunla uğraştığının reklam ekosistemine "etiket" olarak düşebileceği anlamına geliyor. Araştırmacılar izleyicilerin konuşmaları gerçekten okuduğuna dair kanıt olmadığını açıkça belirtiyor; ama verinin gittiğini ve okuma imkânının oluştuğunu belgeliyorlar.
Grok öne çıkıyor, ama tek sorun Grok değil
Çalışmada en çok veri akışı Grok'ta görüldü. Grok'ta misafir sohbetleri her zaman herkese açık; hesaplı kullanımda da kalıcı bağlantılar varsayılan olarak erişilebilir ve kullanıcının bunu kendisi kapatması gerekiyor. Çerezler kabul edildiğinde, paylaşılan bir Grok sohbeti açılınca TikTok konuşmanın ekran görüntüsünü, Meta ve TikTok da son istemi aldı. Araştırmacılar sohbetlere ve yüklenen dosyalara "tuzak bağlantılar" yerleştirdi; dışarıdan erişim kanıtı yalnızca Grok'ta çıktı: saatler ve günler içinde 70 farklı IP adresinden, 14 ülkeden 70 erişim. Ekip, xAI'ı 17 Nisan'da uyardı; 10 Eylül itibarıyla resmî bir yanıt alınmadığını ve kalıcı bağlantıların hâlâ açık olduğunu yazıyor.
Diğer şirketler de temiz çıkmıyor. Araştırmacıların Mayıs'ta yayımladığı LeakyLM raporuna göre ücretsiz hesapla giriş yapmış ChatGPT kullanıcılarında konuşma adresi ve başlığı, çerez tercihinden bağımsız olarak Google Analytics'e gidiyor. Claude'da çerezler kabul edildiğinde kullanıcı olayları, Anthropic'in kendi sunucularından Facebook, LinkedIn, TikTok ve Google dahil 11 hizmete aktarılacak şekilde ayarlanmış; tarayıcıda görünmediği için reklam engelleyiciler bunu durduramıyor. Perplexity'nin kullanıcıların hash'lenmiş e-posta adresini bir pazarlama analiz şirketine gönderdiği tespit edildi. Hash'lenmiş e-posta anonim değildir: Aynı adres her yerde aynı iz bırakır. DeepSeek ise akademik literatürde nadiren belgelenmiş, kamuya açık raporlarda cihaz parmak izi ve risk puanlamasıyla ilişkilendirilen iki hizmetle (Fengkong Cloud ve ShuMei) bağlantı kuruyor.
"Reddet"e basmak neden yetmiyor?
Çerez banner'ında "reddet"i seçmek bazı akışları kesiyor; örneğin Claude'da Meta Pixel ve sunucu taraflı aktarım devre dışı kalıyor. Ama hepsini değil. Tüm çerezler reddedildiğinde bile Perplexity, DeepSeek, Gemini, Copilot, ChatGPT ve Claude, Google Ads ile bağlantı kurmaya devam etti. Makaleye göre bu senaryoda üçüncü taraf hizmetlerin yüzde 80,8'i etkin kalıyor. Android uygulamalarında ise web'deki gibi bir çerez banner'ı hiç yok.
IMDEA'dan Guillermo Suárez-Tangil'in tespiti meselenin özünü veriyor: Gizlilik politikaları reklam izleyicilerini ve "iş ortaklarıyla" veri paylaşımını kabul ediyor, ama kullanıcının asıl konuşmasının da paylaşılan bilgilerin parçası olduğunu hiçbir zaman açıkça söylemiyor.
Avrupa'da masaya geldi, şirketler sessiz
Ekip bulguları 13 Nisan'da AB ve Birleşik Krallık'taki veri koruma otoritelerine bildirdi. İspanya'nın veri koruma kurumu AEPD, 27 Mayıs'ta çalışmaya atıfta bulunarak konunun Avrupa Veri Koruma Kurulu (EDPB) genel kurulunda ele alınmasını istedi. OpenAI 15 Ağustos'ta ChatGPT gizlilik politikasını üçüncü taraf izleyicileri açıkça anacak şekilde güncelledi; araştırmacılar bunun kendi çalışmalarıyla ilgili olup olmadığını doğrulayamadıklarını belirtiyor. Perplexity ise Meta Pixel'i 3 Nisan'da, ABD'de açılan bir toplu davanın hemen ardından kaldırdı.
Yazarlar kesin bir hukuki hüküm vermediklerini, sonuçların belirli bir andaki "alt sınır" olduğunu vurguluyor. Kurumsal ve kamu sürümleri test edilmedi; testler İspanya'dan yapıldı. Türkiye'den bağlanan bir kullanıcıda aynı akışların birebir aynı çalışıp çalışmadığı bilinmiyor.
Türkiye açısından ne anlama geliyor?
Kullanıcı sayısı hızla büyüyor. TÜİK'in 2 Ekim'de yayımladığı Yapay Zekâ İstatistikleri'ne göre 16-74 yaş arasında üretken yapay zekâ kullananların oranı 2025'teki yüzde 19,2'den 2026'da yüzde 37,6'ya çıktı. 16-24 yaş grubunda oran yüzde 64,9. Kullananların yüzde 86,4'ü bu araçları özel amaçlarla kullanıyor; yani sağlık, aile, para ve ilişki soruları büyük olasılıkla bu ekranlardan geçiyor. Aynı bültene göre yapay zekâ kullanmayı düşünüp henüz başlamamış şirketlerin yüzde 65,4'ü veri koruma ve gizlilik endişesini engel olarak gösteriyor. Bu çalışma, o endişenin boş olmadığını gösteriyor.
KVKK'ya göre sağlık verisi en hassas sınıfta. 6698 sayılı Kanun'un 6. maddesi sağlık verisini özel nitelikli kişisel veri sayıyor ve bu verilerin işlenmesini, kanunda sayılan istisnalar dışında yasaklıyor. KVKK'nın Çerez Uygulamaları Hakkında Rehberi de davranışsal reklam çerezlerinin açık rıza gerektirdiğini, siteye girmenin tek başına rıza sayılmayacağını ve "kabul et", "reddet" ile "tercihler" düğmelerinin eşit görünürlükte sunulmasının iyi uygulama olduğunu söylüyor. Rıza verilmeden çalışan ya da reddedildiği hâlde süren akışlar, bu ölçütlerle yan yana konduğunda ciddi soru işaretleri doğuruyor.
Şirketler için iki ayrı ders var. Birincisi, çalışanların müşteri ya da hasta bilgisini bu araçlara yazması artık yalnızca sağlayıcıya veri vermek değil; aynı oturumdan reklam ekosistemine iz düşmesi riski de var. Avukatlar için yurt dışına aktarım boyutunu KVKK'nın avukatlara ChatGPT uyarısı haberimizde ele almıştık. İkincisi, kendi sitesine ve uygulamasına YZ sohbet asistanı ekleyen Türk şirketleri aynı reklam piksellerini o sayfalara koyuyorsa, aynı sorunu kendi müşterileri için yeniden üretiyor demektir. Bu durumda veri sorumlusu olarak muhatap kendileri olur.
Ne yapabilirsiniz?
- Hassas bilgiyi yazmayın: Teşhis, tahlil sonucu, T.C. kimlik numarası, maaş, dava ayrıntısı gibi bilgileri sohbet botuna girmeyin. Gerekirse soruyu kişisel ayrıntılardan arındırın.
- Çerezleri reddedin: Her şeyi durdurmuyor ama Claude ve Grok'taki bazı reklam akışlarını kesiyor.
- Paylaşım bağlantılarını temizleyin: Grok'ta erişim kısıtlamasını açın, daha önce paylaştığınız bağlantıları sohbet bazında tek tek iptal edin; Perplexity'de sohbetleri "Private" yapın. Hassas konular için Grok'u misafir modda kullanmayın.
- Reklam engelleyiciye fazla güvenmeyin: Tarayıcıdaki pikselleri engelleyebilir, ama sunucudan sunucuya yapılan aktarımı göremez.
- Kurumlar: Hangi YZ aracının hangi veriyle kullanılabileceğini yazılı politikaya bağlayın; kendi sitenizdeki sohbet asistanı sayfalarından reklam piksellerini çıkarın.
Sohbet botlarına neyi hiç yazmamanız gerektiğini YZ sohbet botlarında gizlilik rehberimizde, ChatGPT reklamlarındaki çerez tartışmasını da __obi çerezi haberimizde anlatmıştık. Bu çalışmanın vardığı nokta basit: Sohbet arayüzü samimi görünüyor, ama arkasındaki altyapı on yıllık reklam takibinin ta kendisi. Kullanıcıya düşen dikkatli olmak; düzenleyicilere düşen ise bu akışların varsayılan olarak kapalı olmasını sağlamak.
Kaynaklar
- IMDEA Networks — Your conversations with AI may not be as private as you think: networks.imdea.org
- Oliveira vd. — Prompt like a Butterfly, Sting like a Tracker (makale, PDF): dspace.networks.imdea.org
- LeakyLM — AI Assistants Are Leaking Your Conversations: leakylm.github.io
- PPC Land — 6 of 9 AI chatbots pass chat titles or links to trackers (5 Ekim 2026): ppc.land
- Particle — Popular AI Chat Services Share Conversation Data With Third-Party Trackers: particle.news
- OpSec Insider — Spain's AEPD Alerts the EDPB: opsecinsider.com
- Decrypt — Your AI Chatbot May Be Leaking Your Chats to Meta, TikTok and Google: decrypt.co
- Anadolu Ajansı — TÜİK 2026 Yapay Zekâ İstatistikleri (2 Ekim 2026): aa.com.tr
- KVKK — Çerez Uygulamaları Hakkında Rehber (PDF): kvkk.gov.tr
- 6698 sayılı Kişisel Verilerin Korunması Kanunu (PDF): mevzuat.gov.tr