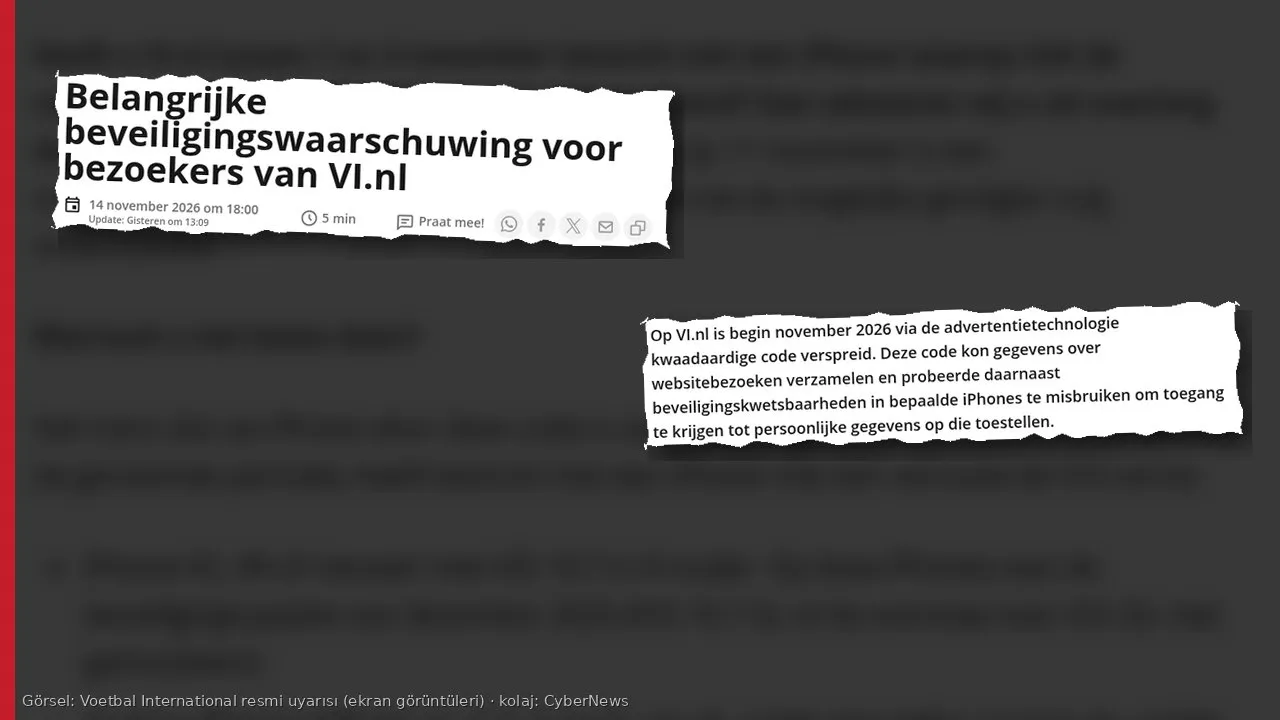
Hollanda’nın tanınmış futbol sitesi Voetbal International (VI), 14 Kasım 2026 akşamı yayımladığı uyarıda, Kasım başında sitedeki reklam altyapısı üzerinden kötü amaçlı kod dağıtıldığını açıkladı. Kod, ziyaretçi bilgilerini topluyor ve güncellenmemiş iPhone’lardaki açıkları kullanarak cihazdaki kişisel verilere ulaşmaya çalışıyordu.
Sorun tek bir siteyle sınırlı değil. Hollanda kamu yayıncısı NOS’a göre en az 14 Hollanda ve bir Belçika sitesi okurlarını aynı olay için uyardı. Bu yazıda VI’nin 15 Kasım’da güncellenen resmi açıklamasını esas aldık; etkilenen site listesi ve reklam şirketi bilgisini NOS ve Security.nl’den derledik. Saldırının teknik ayrıntılarına değil, kimin risk altında olduğuna ve ne yapılması gerektiğine odaklanıyoruz.
Kısaca
- VI’ye göre siteye reklam gösteren sistemi bir dış yazılım sağlayıcı geliştiriyor, ayrı bir reklam hizmeti şirketi yönetiyor. Yetkisiz biri bu yönetim sistemine girip bir reklam etiketine kötü amaçlı kod ekledi.
- Kodun iki işlevi vardı: ziyaretçilerin teknik bilgilerini saldırganın sunucusuna göndermek ve eski iOS sürümlerindeki açıkları kullanmaya çalışmak.
- Risk, belirtilen günlerde siteye iOS 18.7.2 veya daha eski bir sürümle giren iPhone XS, XR ve sonrası ile 15.8.7 veya 16.7.15 güncellemesi yüklenmemiş eski iPhone’lar için geçerli.
- Kod kaldırıldı, reklam yönetim sistemindeki açık 11 Kasım’da kapatıldı. Bireysel cihazların gerçekten ele geçirilip geçirilmediği henüz bilinmiyor.
- NOS’a göre siteler, reklam ajansı NextDay’in açığı kapattığını bildiriyor. NextDay kendi sitesinde 150’den fazla siteye, ayda toplam 12 milyon ziyaretçiye hizmet verdiğini söylüyor.
Ne oldu, ne zaman?
VI’nin açıklamasındaki zaman çizelgesi Hollanda saatiyle üç pencere içeriyor. İlki 1 Kasım Pazar sabahı yaklaşık 09.50’de başlayıp 3 Kasım Salı 10.07’ye kadar sürdü; iPhone’lara saldıran bölüm 1 Kasım öğleden sonra 14.44 civarında devreye girdi. İkinci pencerede 3 Kasım’da 12.06 ile 17.20 arasında koda yeniden kötü amaçlı bölüm eklendi. Üçüncüsü 11 Kasım Çarşamba günü 15.34 ile 15.50 arasındaki yetkisiz değişiklik; bunun içeriği ve sonuçları henüz netleşmedi.
Ziyaretçinin bir şeye tıklaması gerekmiyordu. Reklam etiketi sayfanın parçası olarak otomatik yüklendiği için, haberi okumak için sayfayı açmak yeterli olabiliyordu. VI, kullanılan tarayıcının fark etmediğini de vurguluyor: Safari, Chrome veya Instagram ve Facebook gibi uygulamaların içindeki tarayıcı aynı riski taşıyordu.
Toplanan bilgiler arasında IP adresi, ziyaret edilen sayfalar, ziyaretçinin hangi sayfadan geldiği, ekran boyutu, dil ayarı ve işletim sistemi bilgisi var. VI, bu tür verilerin saldırgana gerçekten gönderildiğini doğruluyor; ancak hangi ziyaretçide kodun yüklendiğini tek tek belirleyemediklerini söylüyor. Android telefonlar, iPad’ler ve bilgisayarlar için incelenen kodda cihaza yönelik benzer bir saldırı görülmedi; ama bu cihazlardan girenlerin de ziyaret bilgileri toplanmış olabilir.
Eski iPhone’larda risk ne?
VI’ye göre saldırı başarılı olduysa saldırgan iPhone’da kayıtlı parolalara, uygulama giriş bilgilerine ve kripto cüzdan anahtarlarına; ayrıca mesajlara, fotoğraflara ve kişilere erişmiş olabilir. Şirket, bunun gerçekleştiğinin kanıtlanmadığını, siteyi ziyaret etmenin cihazın otomatik olarak ele geçirildiği anlamına gelmediğini özellikle belirtiyor.
Kritik nokta güncelleme tarihi. Kod, Apple’ın Aralık 2025’te iOS 18.7.3 ile, eski cihazlar için de 11 Mart 2026’da iOS 15.8.7 ve 16.7.15 ile kapattığı açıkları hedefliyordu. VI’ye göre 11 Mart 2026’dan sonra ve siteyi ziyaret etmeden önce iPhone’unu güncelleyen biri bu kod nedeniyle beklenen bir risk taşımıyor. Yani olay, yamanın aylardır var olduğu açıkların reklam üzerinden hâlâ işe yarayabildiğini gösteriyor.
Aynı reklam sistemini kullanan siteler arasında NOS; GeenStijl, De Dagelijkse Standaard, Autoblog, Bright, Scientias, Men’s Health, Women’s Health, Runner’s World, Bicycling, BabyBytes, VoetbalPrimeur ve VoetbalNieuws’u sayıyor. Kaç kişinin etkilendiği ve NextDay’in hizmet verdiği sitelerden kaçının etkilendiği bilinmiyor. Reklamların casus yazılım taşımak için nasıl kullanılabildiğini daha önce Citizen Lab’in reklam kaynaklı casus yazılım araştırmasında anlatmıştık.
VI ne öneriyor?
- Güncelleyin: Ayarlar > Genel > Yazılım Güncelleme yolundan en yeni iOS sürümünü yükleyin. Güncelleme yeni saldırıları engeller ama daha önce çalınmış veriyi geri getirmez.
- Hesapları koruyun: iPhone’da kayıtlı parolaları, önce e-posta, Apple hesabı ve bankacılık olmak üzere değiştirin. Bunu mümkünse başka, güvendiğiniz bir cihazdan yapın; iki adımlı doğrulamayı açın.
- Kripto cüzdanı taşıyın: Bu iPhone’da cüzdan kullandıysanız, varlıkları güvenli bir cihazda oluşturulmuş yeni kurtarma ifadesine sahip yeni bir cüzdana aktarmayı düşünün. Yalnız parola değiştirmek, kurtarma ifadesi çalındıysa yetmez.
- Tetikte olun: Şüpheli giriş bildirimlerine, tanımadığınız işlemlere ve bu olaya atıf yapıp bağlantı veya kişisel bilgi isteyen e-postalara dikkat edin.
Türkiye açısı
Etkilenen siteler Hollanda ve Belçika’da; Türkiye’den okur sayısı büyük olasılıkla sınırlı. Ama yöntem evrensel. Türkiye’deki haber ve spor siteleri de gelirlerinin önemli bölümünü programatik reklam ağlarından elde ediyor ve sayfalarında çok sayıda dış reklam etiketi çalıştırıyor. Bir reklam yönetim panelinin ele geçirilmesi, yayıncının kendi sunucusu hiç hacklenmeden okura zararlı kod ulaştırabiliyor.
Türkiye’de de güncelleme almayan eski iPhone’lar, özellikle ikinci el piyasasında, hâlâ kullanılıyor olabilir. Ayarlar > Genel > Hakkında bölümünden iOS sürümünüze bakın. Telefonunuz artık güncelleme almıyorsa, tarayıcıda içerik engelleyici kullanmak ve hassas işlemleri (bankacılık, kripto, e-Devlet) güncel bir cihaza taşımak riski azaltır. Yüksek risk taşıyan kullanıcılar için Apple’ın Kilitleme Modu da bir seçenek.
Yayıncılar için de KVKK boyutu var. IP adresi ve gezinme bilgisi, başka verilerle birleştiğinde kişiyi belirlenebilir kılabildiği için kişisel veri sayılabiliyor. Bir reklam ortağı üzerinden okur verisi saldırgana gittiyse, yayıncının veri sorumlusu olarak ihlali değerlendirmesi ve gerekirse 72 saat içinde Kurul’a bildirmesi gerekiyor. Reklam ortaklarıyla yapılan sözleşmelerde güvenlik olayı bildirimi ve panel erişimlerinde iki adımlı doğrulama şartı, bu olayın en somut dersi.