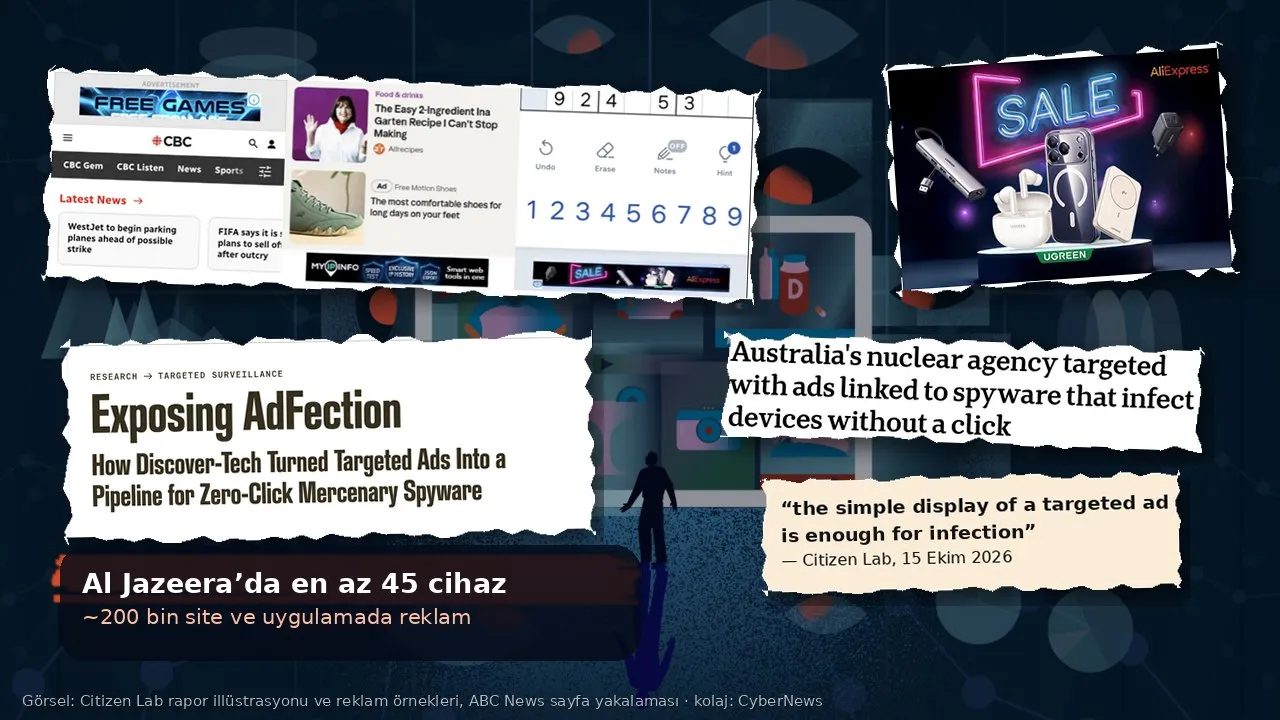
Toronto Üniversitesi bünyesindeki Citizen Lab, hedefli internet reklamlarının hiçbir tıklama gerekmeden casus yazılım bulaştırmak için kullanıldığını ilk kez teknik kanıtla ortaya koydu. 15 Ekim 2026’da yayımlanan “Exposing AdFection” raporuna göre İsrail merkezli Discover-Tech şirketinin satın aldığı reklamlar, 2024 ve 2025’te Al Jazeera’da en az 45 cihazı paralı casus yazılım şirketi Candiru’nun araçlarıyla hedef aldı. Araştırmacılar bu yönteme “AdFection” adını veriyor.
Haberin 30 saniyelik özeti:
Rapor 19 Ekim’de yeni bir boyut kazandı. Avustralya yayın kuruluşu ABC, Citizen Lab’in reklam gösterim verilerinde Avustralya Nükleer Bilim ve Teknoloji Örgütü (ANSTO) ile Avustralya Senkrotron araştırma yerleşkesine bağlı ağların da yer aldığını haberleştirdi. ANSTO sözcüsü, rapordaki tekniklerden kaynaklanan bir etki tespit etmediklerini söyledi; Avustralya Sinyal İstihbarat Müdürlüğü ise yorum yapmadı.
Reklam nasıl silaha dönüştü?
Bir web sitesinde ya da uygulamada gördüğünüz reklam, çoğu zaman milisaniyeler süren bir açık artırmanın sonucudur. “Gerçek zamanlı teklif” (RTB) denen bu sistemde cihazınız reklam alanı için bir istek gönderir; bu istekle birlikte cihaz kimlikleri, IP adresi, kimi zaman hassas konum gibi bilgiler de reklamcılara aktarılır. Kazanan reklam yalnızca bir görsel değildir; içinde tarayıcıda ya da uygulamada çalışan kod da taşıyabilir.
Citizen Lab’in anlattığı akış, bu sıradan altyapının nasıl kötüye kullanıldığını gösteriyor. Discover-Tech açık artırmayı kazanıyor, reklam ekrana geliyor ve şirketin sunucusundan ek kod istiyor. Hedef listesinde olmayan kullanıcıların çoğuna kötü amaçlı kod gönderilmiyor, ama reklam yine de tarayıcıdan çerezler ve IPv6 adresi gibi verileri toplayıp geri yolluyor. Seçilen cihazlar ise önce Candiru’ya ait bir “doğrulayıcı” sunucuyla, ardından komuta sunucusuyla temas ediyor. Al Jazeera’nın araştırmacılara verdiği ağ kayıtlarında bu sıralama açıkça görülüyor. Kurumun ele geçirilen bir cihazından çıkarılan Windows dosyası, Citizen Lab’in 2021’de belgelediği Candiru zincirinin yeni bir sürümü olarak “yüksek güvenle” tanımlandı.
Kritik nokta şu: kullanıcının bir bağlantıya tıklaması, dosya açması ya da herhangi bir işlem yapması gerekmiyor. Reklamın ekranda, hatta bazen arka planda görüntülenmesi yetiyor. Bu yüzden “şüpheli bağlantılara tıklamayın” türünden bireysel uyarılar bu tehdit karşısında yetersiz kalıyor.
Ölçek: 200 bin site ve uygulama
Araştırmacılar Discover-Tech’e ait dört milyar teklif kaydını inceledi. Dört aylık bir dönemde şirketin reklamları yaklaşık 200 bin farklı web sitesi ile Android ve iOS uygulamasında gösterildi; saldırgan kod etiketleri taşıyan reklamlar 75 bin 373 farklı uygulamanın kullanıcılarına ulaştı. Raporun özetine göre reklamlar milyonlarca cihazı gizlice Candiru sunucularıyla temasa yönlendirdi; bu da büyük olasılıkla toplu takip ve keşif amacı taşıyordu.
Gösterimler arasında Ermenistan Başbakanlık Ofisi dahil çok sayıda ülkenin devlet ağları, Avustralya, Danimarka, İsveç, Norveç ve İsrail gibi ülkelerde büyük medya kuruluşları ve kritik altyapı şirketleri bulunuyor. Citizen Lab, Discover-Tech’in “Controlium” adlı paneliyle müşterilerine cihazları kimliksizleştirmeden çıkarma, parmak izini alma ve reklam görüntülendiği anda otomatik bulaştırma imkânı sunduğunu yazıyor. Şirketin Candiru dışında Intelos ve Bindecy gibi aktörlerle de bağlantılı olduğu belirtiliyor. “DARK CARTOGRAPHER” adı verilen ayrı bir aktörün ise aynı altyapıyı, mobil operatörlerdeki zafiyetlerden yararlanarak reklam kimliklerini telefon numaralarıyla eşleştirmek için kullandığı açıklandı; bu konuda ayrı bir rapor bekleniyor.
“Onaylı satıcı” etiketi ne işe yaradı?
Raporun belki de en çarpıcı bulgusu, Discover-Tech’in 2020’den 2026’ya kadar Google’ın ve sektör birliği IAB Europe’un “sertifikalı” ve “onaylı” satıcı listelerinde yer alması. Şirket Google, Yandex ve Beeswax gibi büyük ağlar üzerinden reklam yayınladı. Avrupa’daki kullanıcıları hedeflerken IAB Europe’un “Şeffaflık ve Rıza Çerçevesi”ni (TCF) kullanarak GDPR’a uygun görünmeyi başardı. Citizen Lab’e göre yıllar boyunca yüz milyonlarca Avrupalı, “Kabul ediyorum” dediğinde Discover-Tech’e veri işleme izni verdiği yorumlanabilecek bir rıza penceresiyle karşılaştı.
Bulgular paylaşıldıktan sonra Google, IAB Europe, Beeswax, Vungle (Liftoff) ve Eskimi, Discover-Tech’in reklam ekosistemine erişimini kesti; Google ve IAB Europe şirketi Ekim başında listelerinden çıkardı. Discover-Tech ve Candiru yorum talebine yanıt vermedi. Candiru, ABD’nin ihracat kısıtlaması uygulanan şirketler listesinde bulunuyor.
Bu tablo tek bir “kötü şirket” hikâyesinden fazlasını anlatıyor. Kullanıcı verisini toplayıp saniyeler içinde satan bir reklam ekonomisi, denetimi büyük ölçüde şirketlerin kendi beyanına bırakıyor. Citizen Lab’in ifadesiyle sektör, satıcıları anlamlı biçimde incelemek yerine çevrimiçi bir formdaki onay kutusuna güveniyor. Reklam gelirinden kâr eden platformlar riski fiilen kullanıcılara, gazetecilere ve kamu kurumlarına yüklüyor. Sessizce toplanan veri, ticari profilin ötesine geçip devletlerin ve paralı gözetim firmalarının elinde hedefleme aracına dönüşüyor.
Gazetecilik hedefte
Al Jazeera vakası, casus yazılımların basına yönelik uzun süredir devam eden kullanımının yeni bir halkası. Citizen Lab, gazetecilerin ve haber merkezlerinin sürekli hedef olduğunu, bu saldırıların özgür basının iktidarı denetleme kapasitesine doğrudan müdahale ettiğini vurguluyor. ABC’ye konuşan Deakin Üniversitesi’nden Doç. Dr. Diarmaid Harkin de asıl sorunun yukarıda, ekosistemi işletenlerde ve onları düzenleyenlerde olduğunu söylüyor: “Bu dijital reklam sistemlerinin bekçiliğini kim yapıyor?”
Türkiye için anlamı
Citizen Lab’in şu ana kadar yayımladığı devlet ağları listesinde Türkiye yer almıyor; kurum incelemenin sürdüğünü belirtiyor. Ancak Türkiye’deki kullanıcılar da aynı küresel açık artırma sistemine bağlı uygulamaları ve siteleri kullanıyor. Raporda adı geçen ve Discover-Tech’in erişimini kesen reklam şirketi Eskimi’nin Türkiye’de de ofisi bulunuyor.
6698 sayılı KVKK açısından reklam kimlikleri, IP adresleri ve konum bilgileri, bir kişiyi belirlenebilir kıldığı ölçüde kişisel veri sayılıyor. Kişisel Verileri Koruma Kurumu’nun Çerez Uygulamaları Hakkında Rehberi de çevrim içi davranışsal reklamcılık çerezlerini açık rızaya bağlı kullanımlar arasında sayıyor. AdFection, bu rızanın tek başına yeterli bir güvence olmadığını gösteriyor: Avrupa’da rıza pencereleri bile kötüye kullanılabildi. Gazeteciler, avukatlar, sendikacılar ve hak savunucuları gibi hedef olma riski yüksek gruplar için konu soyut bir mahremiyet tartışması değil, doğrudan bir güvenlik meselesi.
Ne yapılabilir?
- Kurumlar: Citizen Lab, reklam ve izleme engellemenin artık temel bir siber güvenlik önlemi olduğunu ve en uygulanabilir korumanın hedefli reklamları ağ geçidinde engellemek olduğunu söylüyor.
- Kamu cihazları: Rapor, resmî mobil cihazlarda benzersiz reklam kimliklerinin mobil cihaz yönetimiyle (MDM) kapatılmasını öneriyor.
- Bireyler: Android’de reklam kimliğini silmek, iPhone’da uygulamaların izleme talebini kapatmak ve izleyici engelleyen bir tarayıcı kullanmak saldırı yüzeyini daraltır; tam koruma değildir.
- Düzenleyiciler: Citizen Lab, Discover-Tech ve Candiru’nun soruşturulmasını, gerçek zamanlı teklif sistemlerinden kişisel verilerin çıkarılmasının değerlendirilmesini ve sektörde zorunlu bağımsız denetim istiyor.
Reklam ekosistemi bugün internetin görünmez altyapısı. AdFection, bu altyapı kâr için kişisel veri toplamaya göre kurulduğu sürece aynı verinin gözetim için de kullanılabileceğini somut biçimde gösterdi.