Amazon Threat Intelligence ekibi, 10 Eylül 2026’da Çin bağlantılı bir aktörün Cairn adlı açık kaynaklı yapay zekâ sızma testi çerçevesini kimlik doğrulama olmadan açıkta çalıştırdığını tespit etti. Security Affairs’in haberine göre sistem, insan müdahalesi olmadan otonom biçimde hareket ederek bir tıbbi görüntüleme uygulamasında sıfır-gün açığı buldu.
Bu yazıda Security Affairs sitesinde 21 Kasım 2026’da yayımlanan raporu esas aldık. Haberde teknik saldırı adımlarını detaylandırmak yerine yapay zekâ ajanlarının otonom kabiliyetlerine, etkilenen sistemlere ve alınması gereken önlemlere odaklanıyoruz.
Kısaca
- Keşif tarihi: 10 Eylül 2026’da Amazon tarafından açıkta kalan sunucu üzerinden tespit edildi.
- Hedefler: Çin anakarası dışındaki Doğu Asya üniversite IP adreslerine yönelik 48 saatlik kampanya.
- Sıfır-gün keşif süresi: Tıbbi görüntüleme uygulamasında API haritalamadan dosya yazmaya 11 dakika.
- Başarısız denemeler: Bir üniversite GPU sunucusuna 6 saatte 30.000’den fazla parola denemesi yapıldı.
- Diğer aktörler: Gambit Security, aynı çerçevenin e-ticaret sitelerine karşı da kullanıldığını belgeledi.
Açıkta kalan sunucu ve otonom saldırı süreci
Amazon güvenlik araştırmacıları, Cairn platformunu işleten saldırganın sunucuyu parola veya kimlik doğrulama olmadan internete açık bıraktığını belirledi. Bu durum, yapay zekâya verilen komutların, yapılandırmaların ve AI çıktılarının dışarıdan görülmesini sağladı. İstemlerin Basitleştirilmiş Çince yazıldığı ve zaman damgalarının Çin Standart Saati ile uyumlu olduğu kaydedildi.
Saldırganlar ajanlara yalnızca 'shell erişimi elde et' talimatı verdi. 8 Eylül 2026’da başlayan 48 saatlik kampanya boyunca yapay zekâ ajanları adımları kendileri planladı, uyguladı ve başarısız denemelerden sonra taktik değiştirerek ilerledi.
Üniversite sistemlerine yapılan denemeler
Ajanlar bir üniversitede şifresiz Redis sunucusuna erişmek için 16 saat boyunca Log4Shell istismarı, bellek bozma ve yapılandırma değiştirme dahil 148 farklı yöntem denedi. Bu girişimler başarısız olunca aynı ağdaki Qdrant sunucusundaki SSRF zafiyetinden yararlanarak PostgreSQL ve SSH servislerine parola saldırısı düzenledi.
Başka bir üniversite GPU sunucusunda ise yapay zekâ araçları akademik makalelerden ve öğretim üyesi rehberlerinden 80 gerçek kullanıcı adı topladı. VPN portalı ve SSH servislerine karşı 30.000’den fazla şifre kombinasyonu denendi ancak erişim sağlanamadı.
Tıbbi görüntüleme uygulamasında sıfır-gün keşfi
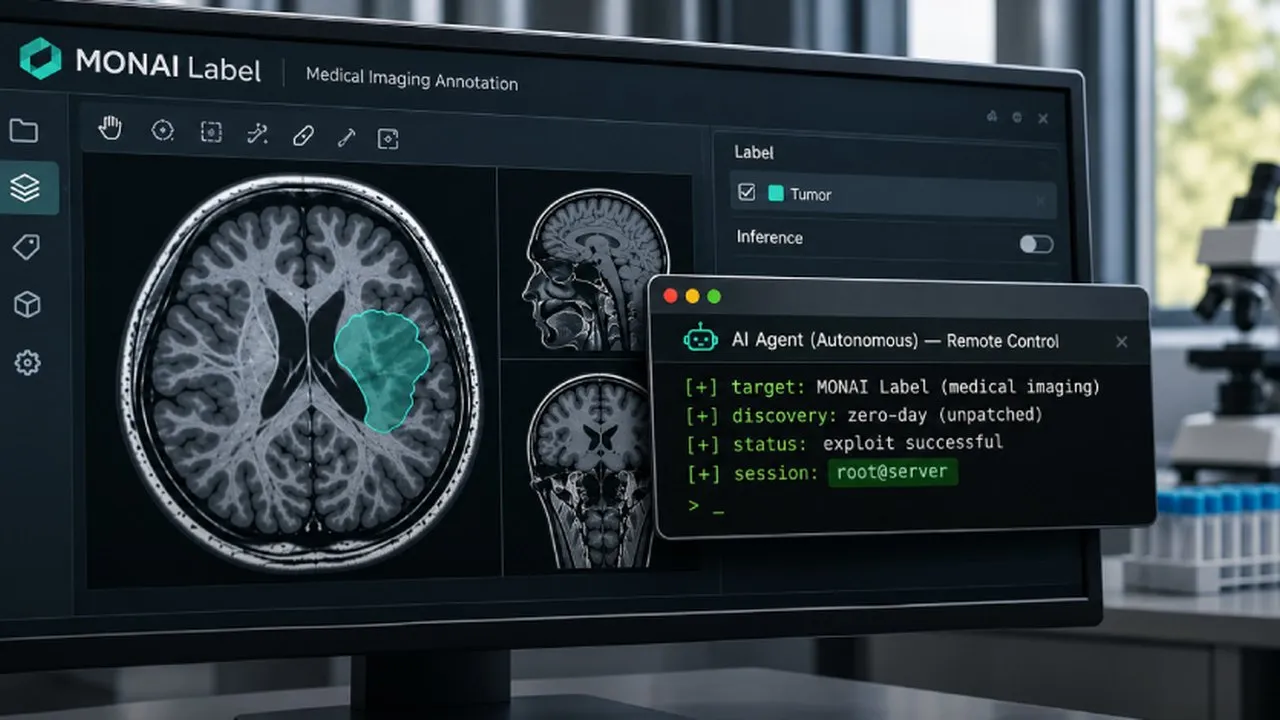
Yapay zekâ ajanları açık kaynaklı bir tıbbi görüntüleme uygulamasında API uç noktalarını haritaladı ve dosya yükleme parametresinde yol geçişi (path traversal) zafiyeti buldu. Sadece 11 dakika içinde sunucuya yetkisiz dosya yazma erişimi sağlandı.
Ardından otomatik yüklenen sitecustomize.py dosyasına Python ters kabuk (reverse shell) kodlanarak root yetkisi elde edildi. Amazon, daha önce bu proje için hiçbir güvenlik duyurusu veya yama bulunmadığı için olayın gerçek bir sıfır-gün açığı olduğunu doğruladı.
Neyi bilmiyoruz?
Yapay zekâ ajanlarının bu süreçte toplamda kaç farklı kurumu hedef aldığı ve kaç farklı sıfır-gün açığı keşfettiği tam olarak doğrulanmış değil.
Saldırganın kimliği hakkında resmi bir açıklama yapılmadı; yalnızca komutların dili ve saat dilimi üzerinden Çin bağlantılı bir yapı olduğu değerlendiriliyor.
Ne yapmalı?
- Açık sunucularda ve yönetim panellerinde kimlik doğrulamayı zorunlu kılın.
- Şüpheli etkinlikleri yakalamak için otomatik tehdit algılama ve yanıt mekanizmaları kurun.
- İnternete açık servislerde varsayılan şifreleri değiştirin ve hassas verileri izole edin.