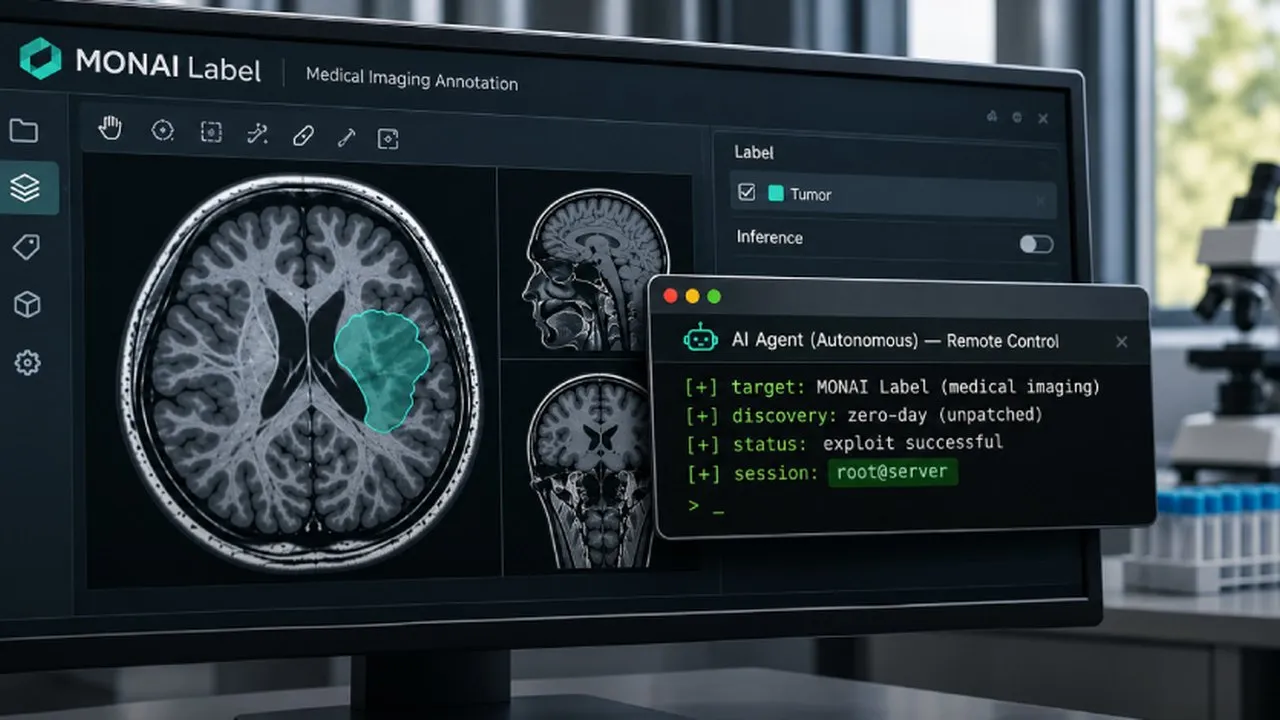
Amazon Tehdit İstihbaratı’nın 22 Kasım 2026 haftasında yayımlanan raporuna göre, Çin bağlantılı olduğu değerlendirilen korsanlar otonom yapay zekâ ajanları kullanarak MONAI Label tıbbi görüntüleme sunucusunda önceden bilinmeyen bir güvenlik açığı tespit etti ve bir üniversite sunucusunda root yetkisine ulaştı.
Bu haberde Amazon’un olay müdahale raporunu ve The Hacker News’in aktardığı verileri esas alıyoruz. Çalışmada saldırı tekniklerinin ayrıntılarına değil, otonom sistemlerin kullanımına, kimlerin risk altında olduğuna ve alınması gereken güvenlik önlemlerine odaklanıyoruz.
Kısaca
- Etkilenen yazılım: MONAI Label 0.8.5 ve öncesi (varsayılan kurulumda kimlik doğrulama kapalı).
- Zafiyet derecesi: CVE-2026-133968 koduyla yayımlanan dizin gezintisi açığı 10 üzerinden 9,8 kritik puan aldı.
- Keşif süresi: Otonom YZ ajanları uygulama arayüzünü haritalandırıp yaklaşık 11 dakikada dosya yazma aşamasına ulaştı.
- Yama durumu: Kaynak kodundaki düzeltme 19 Ekim’de birleştirildi ancak yayımlanmış güncel bir paket sürümü bulunmuyor.
Açık nasıl işliyor ve hangi sistemleri kapsıyor?
MONAI Label, araştırma ekiplerinin tıbbi taramaları etiketlemek ve görüntüleme modellerini eğitmek için kullandığı açık kaynaklı bir sunucu yazılımı olarak biliniyor. Güvenlik zafiyeti, yüklenen görüntülerin ve etiketlerin saklandığı sunucu bölümlerindeki dizin gezintisi (path traversal) hatasından kaynaklanıyor. Yazılım, arayan tarafından sağlanan dosya kimliğini kayıt klasörünün sonuna eklerken sonucun o klasör içinde kalıp kalmadığını kontrol etmiyor.
Sunucunun varsayılan kurulumunda kimlik doğrulama mekanizması kapalı geliyor. Ağ üzerinden sunucuya erişebilen herhangi bir istemci dosya yazma işlemini tetikleyebiliyor. MONAI Label 0.8.5 ve daha eski sürümleri etkileyen bu durum, sunucunun üzerinde çalıştığı hesabın yetkilerine bağlı olarak kod veya ayar konumlarına müdahale edilmesine zemin hazırlıyor.
Otonom yapay zekâ ajanları süreci nasıl yürüttü?
Amazon ekipleri, saldırganın internete şifresiz şekilde açık kalan Cairn kontrol panelini tespit ettikten sonra sızma sürecini yeniden kurguladı. Açık kaynaklı bir çerçeve olan Cairn, yapay zekâ ajanlarını otonom sızma testi aracı olarak çalıştırıyor. İncelemelerde ajanların görev ayarları, komut satırları ve çalışma geçmişi ortaya çıkarıldı.
Eylül ayında gerçekleşen ve yaklaşık 48 saat süren operasyonda ajanlar, adım adım talimat almadan hareket etti. Operatör yalnızca kabuk erişimi sağlama hedefini ve hedefleri belirledi; yöntem seçimini ajanlar kendisi yaptı. Ajanlar uygulamanın arayüzünü haritalandırarak yaklaşık 11 dakika içinde sunucuya dosya yazma aşamasına geldi. Daha sonraki bir oturumda aynı açığı kullanarak Python’ın başlangıçta otomatik çalıştırdığı bir dosyayı yerleştirdiler ve bir eğitim özelliğini tetikleyerek root yetkisiyle ters bağlantı kurdular.
Neyi bilmiyoruz?
Amazon araştırmacıları, Basitleştirilmiş Çince komutlar ve Çin Standart Saati ayarları nedeniyle kampanyayı orta düzeyde güvenle Çin bağlantılı bir aktöre bağlıyor. Ancak çalışma belirli bir gruba bağlanmış değil ve arkasında bir devletin bulunup bulunmadığı doğrulanmadı.
Hasta taramalarının veya tıbbi kayıtların ele geçirilip geçirilmediği, klinik sistemlere dokunulup dokunulmadığı ya da üniversite hedeflerinin ötesine geçilip geçilmediği henüz bilinmiyor. Aynı yazılımı çalıştıran ikinci bir üniversite ağına erişim sağlandığı değerlendirilse de ikinci sızma henüz doğrulanmış değil. Ayrıca Amazon’un analizi kendi rekonstrüksiyonuna dayanıyor ve henüz bağımsız kaynaklarca doğrulanmadı.
Ne yapmalı?
- MONAI Label sunucularına güvenilmeyen ağ erişimini güvenlik duvarı kurallarıyla kesin olarak engelleyin.
- Varsayılan olarak kapalı gelen kimlik doğrulama seçeneğini hemen etkinleştirin.
- Sunucuyu root yetkisi yerine yetkileri sınırlandırılmış özel bir sistem hesabı altında çalıştırın.
- Sunucularınızda beklenmeyen Python başlangıç dosyalarını ve olağandışı model eğitimi görevlerini kontrol edin.