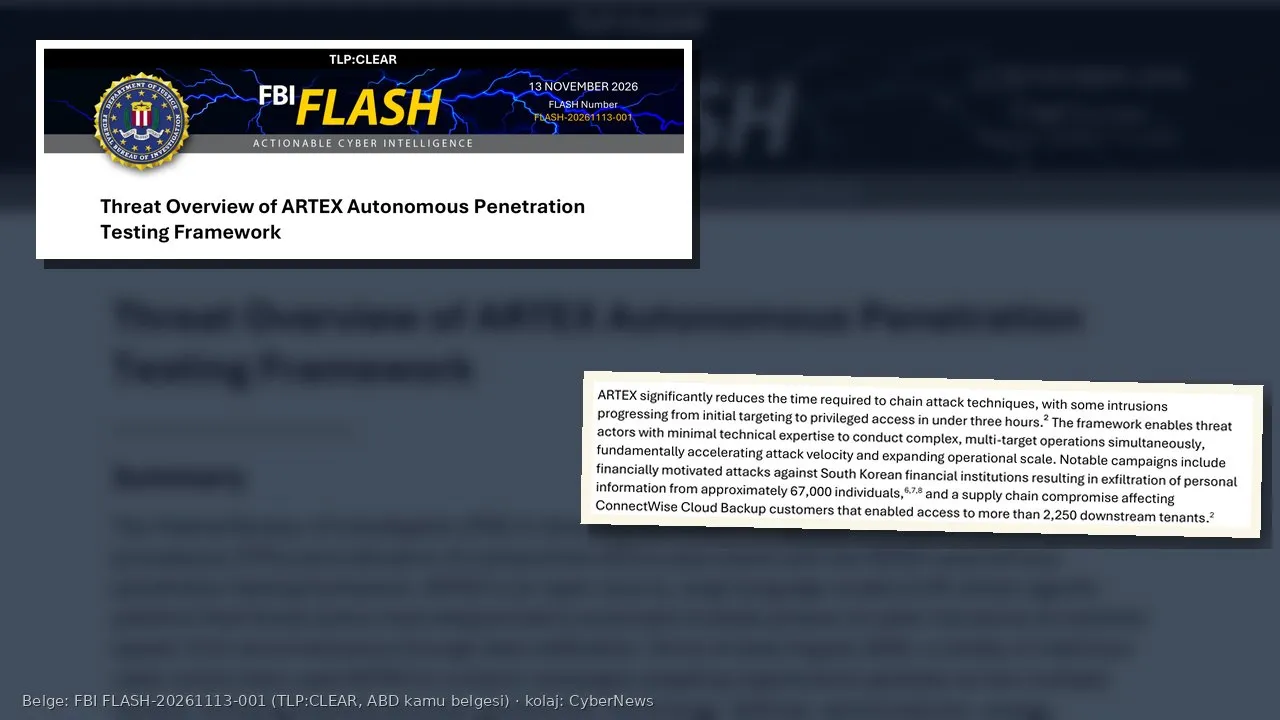
ABD Federal Soruşturma Bürosu (FBI), 13 Kasım 2026’da yayımladığı FLASH uyarısında, ARTEX adlı açık kaynaklı yapay zekâ destekli sızma testi aracının saldırganların elinde silaha dönüştüğünü duyurdu. FBI’a göre bazı saldırılarda hedef seçiminden yetkili erişime geçiş üç saatten kısa sürdü.
ARTEX, büyük dil modellerini (LLM) birden fazla “ajan” olarak çalıştırıp keşiften veri sızdırmaya kadar saldırı adımlarını otomatikleştiren bir çerçeve. Bu yazıda FBI’ın FLASH-20261113-001 numaralı, herkesle paylaşılabilir (TLP:CLEAR) belgesini esas aldık; ek ayrıntıları The Record ve BleepingComputer’ın haberlerinden derledik. Saldırı tekniklerini değil, savunma tarafını öne çıkarıyoruz.
Kısaca
- FBI’a göre çeşitli saldırgan gruplar ARTEX’i en az Ağustos 2026’dan beri kullanıyor. Hedefler arasında finans, kamu, teknoloji, savunma, yarı iletken, enerji, sağlık, üretim, telekom ve hukuk sektörleri var.
- Belgede iki örnek öne çıkıyor: Güney Kore’deki finans kuruluşlarına yönelik ve yaklaşık 67 bin kişinin kişisel bilgilerinin sızdırıldığı saldırılar ile 2.250’den fazla alt kiracıya erişim sağlayan ConnectWise Cloud Backup tedarik zinciri saldırısı.
- Geliştirici, kötüye kullanım haberleri üzerine GitHub deposunu 8 Ekim 2026’da kaldırdı. FBI’a göre araç çatallar, arşiv kopyaları ve ticari bir sürüm (ARTEX PRO) üzerinden dolaşmaya devam ediyor.
- Kasım başında internete açık 1.600’den fazla ARTEX yönetim paneli tespit edildi. FBI, gerçek kurulum sayısının daha yüksek olduğunu tahmin ediyor.
- FBI, kuruluşlardan internete açık tüm uygulamaları envantere almasını, yönetim arayüzlerini kapatmasını ve kimlik izinlerini daraltmasını istiyor.
ARTEX nedir?
FBI belgesine göre ARTEX, Go diliyle yazılmış, çok ajanlı ve otonom bir sızma testi platformu. Kullanıcı doğal dille üst düzey bir hedef tanımlıyor; araç bunu makine komutlarına çevirip uzmanlaşmış ajanlara dağıtıyor. Başlangıçta hedef belirlemek dışında insan müdahalesine pek ihtiyaç kalmıyor.
ARTEX’in kendi dil modeli yok. Dışarıdaki model sağlayıcılarına bağlanıyor. FBI, Anthropic Claude ve OpenAI GPT gibi öncü modellerin yanında DeepSeek, GLM, Grok ve Kimi gibi açık kaynaklı veya Çin kökenli modelleri sayıyor. Saldırganların kontrolündeki kurulumların analizinde Çin modellerinin en yaygın olduğu, özellikle DeepSeek Flash ailesinin öne çıktığı görülmüş. FBI bunu yetenek, düşük maliyet ve “sızma testi” diye çerçevelendiğinde gözlemlenebilir bir koruma bariyerinin olmamasıyla açıklıyor.
Araç Temmuz 2026’da GitHub’da “Autumn-27” adlı hesapla yayımlandı ve on hafta içinde tahminen 1.500–2.000 yıldız topladı. Geliştirici, aracın yalnız yetkili güvenlik testleri için tasarlandığını söyledi ve depoyu kaldırdı. Ancak kaldırma, aracın dolaşımını durdurmadı.
Risk neden büyüdü?
FBI riskleri beş başlıkta topluyor. İlki hız ve ölçek: küçük gruplar aynı anda birçok hedefe karşı kampanya yürütebiliyor. İkincisi gözden kaçan yüzeyler: ARTEX’in özellikle iş ortağı ve tedarikçi portalları, mobil uygulama arka uçları, çalışan uygulamaları, satış destek sistemleri, eski servisler ve farklı birimlerin kurduğu uygulamalar gibi daha az ilgi gören sistemlerde başarılı olduğu belirtiliyor.
Üçüncüsü tedarik zinciri: ajanlar kuruluşlar arasındaki güven ilişkilerini haritalayıp zayıf bir tedarikçiden büyük bir müşteriye geçebiliyor. Dördüncüsü giriş eşiğinin düşmesi: teknik bilgisi sınırlı aktörler karmaşık saldırılar yürütebiliyor. Beşincisi tespit penceresinin daralması: araç çok “gürültülü” trafik üretiyor ve alarm tetikleyebiliyor, ama hızı savunma ekiplerine koordineli müdahale için az zaman bırakıyor.
The Record’un aktardığına göre Amazon da aynı gün kendi araştırmasını yayımladı. Amazon’un bulgusuna göre Çin bağlantılı farklı gruplar ARTEX’i yapay zekâ modellerine erişim için kimlik bilgisi çalmakta kullandı; çalınan anahtarlar, yeni kimlik bilgisi avının model maliyetini karşıladı. Amazon, kripto borsalarında gerçek zamanlı deepfake ile “müşterini tanı” (KYC) doğrulamasını aşmaya çalışan ayrı bir kampanyadan da söz ediyor. Microsoft ise ConnectWise saldırısını Çin devleti destekli aktörlere bağlamıştı. ConnectWise ve Microsoft 365 boyutunu daha önce ConnectWise tedarik zinciri haberimizde ele almıştık.
FBI ne öneriyor?
Belgedeki “acil adımlar” savunma ekipleri için somut bir kontrol listesi niteliğinde:
- Dış yüzeyi küçültün: İş ortağı portalları, mobil arka uçlar ve eski servisler dahil internete açık tüm uygulamaları envantere alın. Bulut yönetimi, ağ cihazı yönetimi, hipervizör ve yedekleme platformlarını güvenilir ağlara veya ayrı yönetim yollarına sınırlayın. Mümkün olan yerde kurumsal uygulamaları “sıfır güven” erişim çözümlerinin arkasına taşıyın.
- Kimlikleri sıkılaştırın: Çok kiracılı uygulama izinlerinde en az yetki ilkesini uygulayın. Yeni kimlik bilgisi eklemelerini ve yalnız uygulama adına yapılan olağandışı işlemleri izleyin. ConnectWise uygulamalarının kurulu olduğu veya geçmişte kurulduğu her Microsoft 365 kiracısını, görünen ada göre değil uygulama kimliğine göre inceleyin.
- Uygulamaları koruyun: Portallarda sıralı sorgulara ve oturum başına olağandışı kayıt erişimine alarm kurun, hız sınırı koyun. Kimliği doğrulanmamış kullanıcılara ayrıntılı hata mesajı göstermeyin. Kod depolarını, yapılandırmaları ve CI/CD hatlarını gömülü sırlar için sürekli tarayın; açığa çıkan anahtarları hemen yenileyin.
- Kanıtı koruyun: Oturum açma ve denetim kayıtlarını saklayın ama acil müdahaleyi dışa aktarım için bekletmeyin. ConnectWise ile ilgili etkinliği en az 1 Ekim 2026’dan itibaren inceleyin; ilk tepki olarak kurumsal uygulamaları silmeyin.
FBI ayrıca beklenmeyen biçimde dil modeli API’lerine giden bağlantıların, başka şüpheli etkinlikle birlikte incelenmesini öneriyor. Uyarıyla birlikte yayımlanan göstergelerin, IP adreslerinin el değiştirebileceği uyarısıyla, engellemeden önce güncel kayıtlarla doğrulanması isteniyor.
Türkiye açısı
FBI belgesi ABD merkezli, ama saldırıların coğrafyası küresel ve sayılan sektörlerin hepsi Türkiye’de de var. Bankalar, telekom şirketleri, enerji dağıtım şirketleri ve büyük perakendeciler; bayi, tedarikçi ve çağrı merkezi portallarıyla geniş bir dış yüzey taşıyor. FBI’ın “daha az ilgi gören sistemler” dediği yer tam da bu portallar.
Kişisel veri sızarsa sorumluluk KVKK’dan doğuyor. 6698 sayılı Kanun, veri sorumlusunun ihlali en kısa sürede ilgili kişilere ve Kurul’a bildirmesini istiyor; Kurul bu süreyi 72 saat olarak yorumluyor. Üç saatte yetkili erişime ulaşabilen bir saldırıda tespitin günler sürmesi, bildirim takvimini de zorlar. Kamu kurumları ve kritik altyapı işletmecileri için USOM ve Siber Güvenlik Başkanlığı’nın duyuruları takip edilmeli. Türkiye’ye özgü bir ARTEX vakası şu ana kadar kamuoyuna açıklanmadı.
KOBİ’ler ve yazılım ekipleri için en pratik ders, “unutulmuş” sistemlerin listesini çıkarmak. Eski kampanya siteleri, test ortamları, bir projeden kalan yönetim panelleri ve tedarikçiye açılmış hesaplar, otomatik araçların ilk baktığı yerler. Varsayılan parolalar, kodun içine gömülü anahtarlar ve kimlik doğrulaması olmayan API uçları kapatıldığında, saldırının hızı da büyük ölçüde anlamını yitirir.