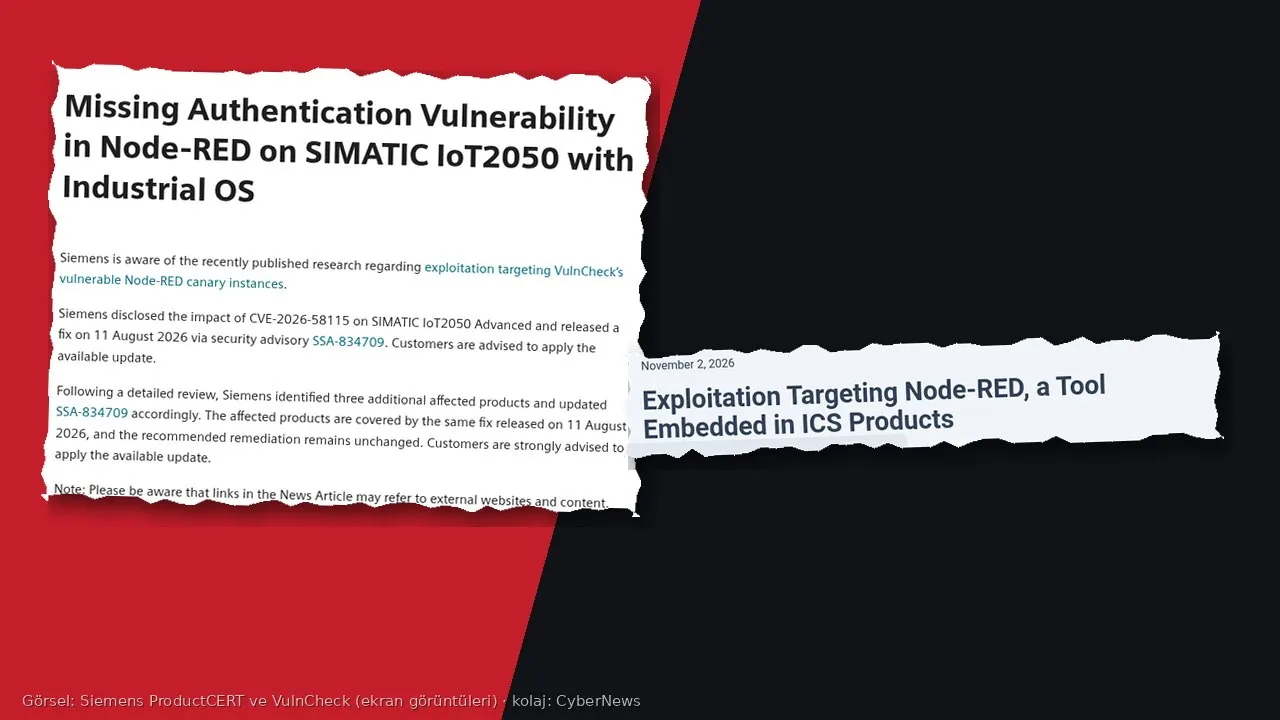
Fabrikalarda, enerji tesislerinde ve akıllı ev sistemlerinde veri akışlarını görsel olarak bağlamak için kullanılan açık kaynaklı araç Node-RED’deki kritik bir açık, internette saldırganlar tarafından aktif olarak aranıyor ve kullanılıyor. CVE-2026-58115 numaralı açığı Siemens 11 Ağustos 2026’da duyurmuş ve düzeltmeyi yayımlamıştı. Güvenlik şirketi VulnCheck ise 30 Ekim’de kendi tuzak sistemlerinden birinde bu açığı kullanan gerçek bir saldırı yakaladığını 2 Kasım’da yayımladığı yazıda açıkladı. Siemens de 4 Kasım’da etkilenen ürün listesini genişletti.
Sorun, kimlik doğrulaması kapalı bırakılmış bir Node-RED’in yönetim arayüzünün internetten erişilebilir olması. Böyle bir sistemde saldırgan, tek bir ağ isteğiyle sunucuda komut çalıştırabiliyor. Bu yüzden risk, yalnızca Siemens cihazlarını değil, Node-RED çalıştıran her sistemi ilgilendiriyor.
Kısaca
- Açık: CVE-2026-58115, CVSS 10,0. Node-RED HTTP arayüzünde kimlik doğrulama zorlanmıyor (CWE-306: kritik işlev için kimlik doğrulamasının eksikliği).
- Etki: Kimliği doğrulanmamış uzak bir saldırgan zararlı bir “akış” oluşturarak sunucuda en yüksek yetkiyle kod çalıştırabilir.
- Etkilenen Siemens ürünleri: Industrial OS ve Node-RED yüklü SIMATIC IoT2050 Advanced, Basic, M.2 ve SM modelleri; V4.3.4-1 öncesi tüm sürümler. Düzeltme: V4.3.4-1 veya üstü.
- İstismar: VulnCheck, 30 Ekim’de bir tuzak sistemde tam bir saldırı yakaladı; aynı kaynaktan 30 Ekim–1 Kasım arasında bu açığa 16 istek geldi.
- Durum: VulnCheck açığı kendi KEV kataloğuna aldı; yazı yayımlandığı sırada CISA’nın KEV kataloğunda yoktu.
Node-RED nedir, neden önemli?
Node-RED, Node.js üzerine kurulu, tarayıcı içinde “düğümleri” birbirine bağlayarak olay temelli uygulamalar yapmayı sağlayan bir programlama aracı. Raspberry Pi gibi küçük cihazlarda da bulutta da çalışabiliyor. Üretimden sağlık hizmetine, tarımdan ev otomasyonuna kadar geniş bir alanda kullanılıyor. Yazılım, Siemens’in SIMATIC IoT2050 gibi endüstriyel ürünlerine de gömülü. VulnCheck, Emerson’un belgelerinde de Node-RED’e yer verildiğini belirtiyor; ancak bu şirketin ürünlerinin etkilendiğini doğrulamadıklarını yazıyor.
VulnCheck’in bir ayrımı da önemli: Tuzak sistemleri Siemens ürünlerinde bu açığın istismar edildiğini gözlemlemedi. Yakalanan saldırı, korumasız kurulmuş genel Node-RED örneklerine yönelikti. Yani bugün elimizdeki kanıt, Siemens cihazlarının ele geçirildiğini değil, açığın otomatik taramalarla gerçekten kullanıldığını gösteriyor.
Saldırı nasıl işliyor? (üst düzey)
Node-RED’de iş mantığı “akışlarla” kurulur. Bazı düğümler bir olayı başlatır, bazıları ise sunucuda kabuk komutu çalıştırabilir. Normalde bu güçlü yetenek, yönetim arayüzüne giriş yapan yetkili kullanıcıya açıktır. Açıkta ise arayüz kimlik doğrulaması istemediği için, ağdan erişebilen herkes bu düğümlerle yeni bir akış oluşturup dağıtabiliyor. VulnCheck’in aktardığına göre saldırgan tek bir istekle akışı gönderdi, akış kendiliğinden çalıştı ve saldırganın sunucusundan bir Linux programı indirdi. İstek, basit filtrelerden kaçmak için birkaç katman kodlanmıştı.
Programın ne yaptığını VulnCheck bilmiyor: İkili dosyayı indirip incelemediler. Bir kripto madencisi, DDoS botu ya da uzaktan erişim aracı olabilir. Sonraki isteklerde başka yükler de görüldü: sahte bir sistem işlemi adı taşıyan dosyalar ve yeniden başlatmadan sonra bile yerinde kalan “web kabukları”. Bellekte çalışan bot yeniden başlatmayla silinebiliyor; bu kalıcı arka kapılar ise silinmiyor.
İsteklerin geldiği adres büyük bir bulut sağlayıcısının ağında yer alıyor ve Brezilya olarak konumlanıyor. Aynı adres 125 kez sekiz farklı açığa saldırdı: Apache Solr, Camunda, Gitea, MLflow, Traefik, Joomla ve bu Node-RED açığı. VulnCheck bunu hedefli değil, fırsatçı toplu tarama olarak değerlendiriyor ve adresin kimin arkasında olduğuna dair bir şey söylemediğini vurguluyor.
Siemens ne diyor?
Siemens’in SSA-834709 duyurusu ilk olarak 11 Ağustos 2026’da yayımlandı; 4 Kasım’da 1.1 sürümüyle etkilenen ürün listesi netleştirildi. Şirket, 4 Kasım tarihli açıklamasında VulnCheck’in araştırmasından haberdar olduğunu, ayrıntılı incelemenin ardından üç ek ürün tespit ettiğini ve hepsinin aynı düzeltmeyle kapandığını belirtti. Önerilen çözüm: V4.3.4-1 veya sonraki sürüme güncelleme. Güncelleme yapılamıyorsa iki geçici önlem sıralanıyor: Node-RED’i kaldırmak ya da kurulumu Node-RED kullanım kılavuzundaki yönergelerle sertleştirmek. Siemens ayrıca cihazlara ağ erişiminin uygun mekanizmalarla korunmasını ve cihazların korumalı bir BT ortamında çalıştırılmasını öneriyor.
Bu açıkta dikkat çeken zaman farkı: Düzeltme Ağustos’ta çıktı, ilk gerçek saldırı Ekim’in sonunda görüldü. Yama kullanıma sunulduktan sonra bile güncellenmeyen sistemler hedef olmaya devam ediyor. VulnCheck, kendi tespit ürünlerinin 27 Ekim’de yayımlandığını, ilk saldırıyı üç gün sonra yakaladığını yazıyor.
Türkiye açısı
Siemens SIMATIC ürünleri dünyada olduğu gibi Türkiye’de de endüstriyel otomasyonda kullanılıyor (yaygınlık oranına dair bir veri paylaşmıyoruz); Node-RED ise yalnızca endüstriyel ürünlerde değil, belediyelerin, üniversitelerin ve küçük sistem entegratörlerinin kurduğu pek çok sensör ve izleme projesinde de çalışıyor. Bu tür kurulumlar çoğunlukla bir kez kurulur, sonra yıllarca el sürülmez. Yönetim arayüzünün uzaktan bakım için internete açıldığı, kimlik doğrulamasının “şimdilik” kapalı bırakıldığı durumlar sık görülür. Bunlar tam da otomatik tarayıcıların aradığı hedefler.
Bu tür bir cihazın internetten erişilebilir olması yalnızca teknik bir kusur değil, bir risk yönetimi sorunu. Etkilenen sistemde müşteri ya da çalışan kişisel verisi de işleniyorsa KVKK kapsamındaki veri güvenliği yükümlülükleri de devreye girer. Elbette bu, her Node-RED kurulumunun hedef olduğu anlamına gelmiyor; ama “bize kimse saldırmaz” varsayımı otomatik taramalar karşısında geçerli değil.
Ne yapmalı?
- Envanter çıkarın: Şirketinizde, tesisinizde ve müşterilerinizde Node-RED çalışan her sistemi bulun; gömülü olanlar dahil. SIMATIC IoT2050 kullanıyorsanız Industrial OS sürümünü kontrol edin.
- Güncelleyin: Etkilenen IoT2050 cihazlarında V4.3.4-1 veya üstüne geçin. Siemens’in destek sayfasındaki güncel paketi kullanın.
- Dışarıya kapatın: Node-RED yönetim arayüzünü internetten erişilebilir bırakmayın. Uzaktan bakım gerekiyorsa VPN ya da erişim kısıtlaması arkasında tutun.
- Kimlik doğrulamasını açın: Node-RED’in yönetici kimlik doğrulamasını (
adminAuth) yapılandırın. VulnCheck, bu ayar olmayan örneklerin otomatik olarak bulunup istismar edildiğini belirtiyor. - Akışları inceleyin: Dağıtılmış akışlarda kimsenin eklemediği komut çalıştırma (
exec) düğümleri ya da beklenmedik HTTP uç noktaları var mı bakın. Bazı saldırganların bot yerine kalıcı web kabuğu bıraktığını unutmayın. - Gerekmiyorsa kaldırın: Siemens’in sıraladığı önlemlerden biri Node-RED’i hiç kullanmıyorsanız kaldırmak.
- Bulaşma şüphesinde yalnız yeniden başlatmayla yetinmeyin: Bellekteki bot silinse bile web kabukları yerinde kalabilir. Cihazı ağdan ayırıp temiz kuruluma dönmeyi düşünün.
Neyi bilmiyoruz?
İstismar bilgisi tek bir kaynak adresten ve VulnCheck’in tuzak sistemlerinden geliyor; gerçek ağlarda kaç sistemin ele geçirildiğine dair bir veri yok. İndirilen programın işlevi bilinmiyor. VulnCheck’in CVE tanımı kısmen tuzak imzasına ve gözlenen trafiğe dayanıyor. CISA’nın KEV listesinde olmaması, riskin düşük olduğu anlamına gelmiyor; VulnCheck’in kendi kataloğu açığı zaten izliyor. Bu yazıda saldırı ayrıntıları bilerek üst düzeyde tutuldu; amaç savunmaya yardımcı olmak.