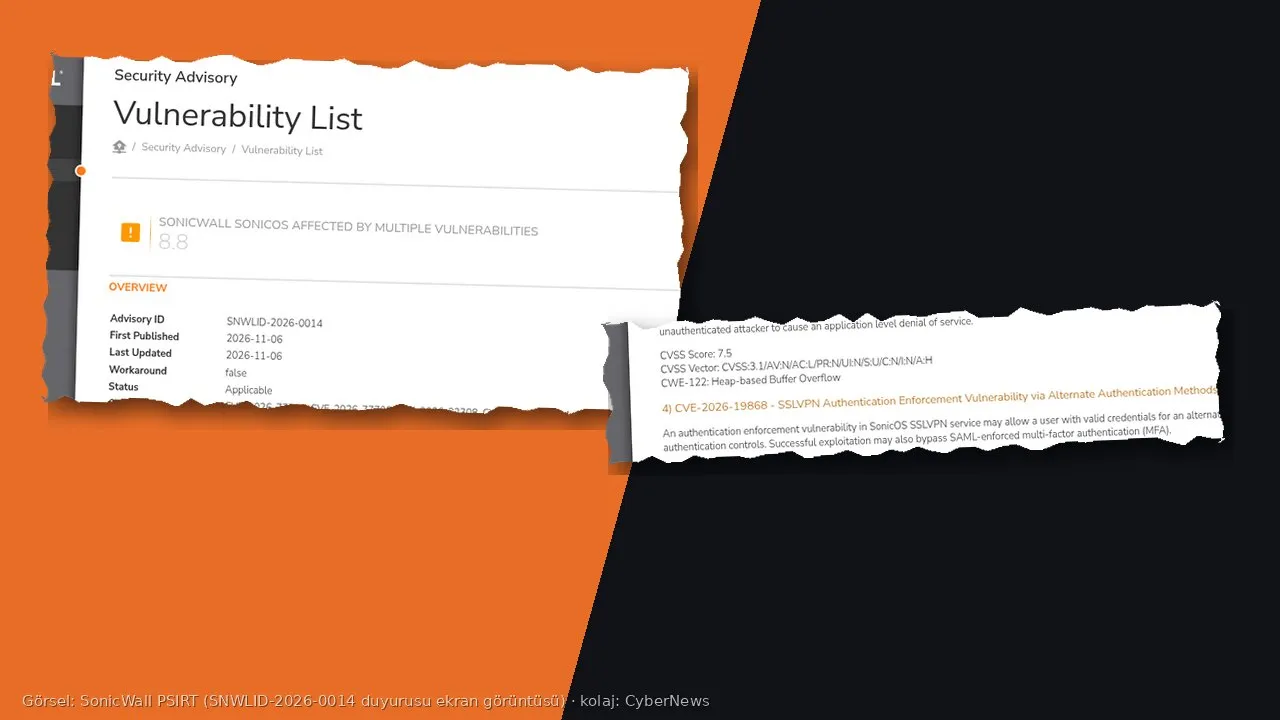
SonicWall, güvenlik duvarlarındaki SSL VPN hizmetinde SAML tabanlı girişi ve ona bağlı çok faktörlü doğrulamayı (MFA) atlatmaya imkân veren bir açığı yamadı. CVE-2026-19868 numaralı açık, şirketin 6 Kasım 2026’da yayımladığı SNWLID-2026-0014 güvenlik duyurusundaki yedi açıktan biri. SonicWall PSIRT, açığın istismar edilmiş olabileceğine dair bir bildirimi incelediğini yazıyor. ABD Siber Güvenlik ve Altyapı Güvenliği Ajansı CISA da aynı gün açığı aktif istismar edilen açıklar kataloğuna (KEV) ekledi.
Sorun, MFA’yı “açtık, rahatız” diyen kurumlar için önemli bir uyarı. MFA, giriş yolu doğru kurulmadığında tek başına koruma sağlamıyor.
Kısaca
- Açık: CVE-2026-19868, CVSS 7.1. SonicOS SSL VPN’de “alternatif doğrulama yöntemleri üzerinden kimlik doğrulama zorlaması” hatası (CWE-308, tek faktörlü doğrulama kullanımı).
- Etki: Başka bir giriş yöntemi için geçerli kimlik bilgisine sahip kullanıcı, SAML denetimlerini ve SAML ile zorunlu tutulan MFA’yı atlayabilir.
- Kapsam: Yalnız SSL VPN girişi için SAML etkin olan cihazlar.
- Etkilenen sürümler: Gen7’de 7.3.3-7015 ve öncesi, Gen8’de 8.2.2-8015 ve öncesi. Düzeltme: 7.3.4-7013 ve 8.2.3-8015. Geçici çözüm yok.
- CISA KEV’e ekleme: 6 Kasım; ABD federal kurumları için son tarih 20 Kasım 2026.
Açık ne yapıyor?
SonicWall’un açıklamasına göre SSL VPN hizmetindeki bir kimlik doğrulama zorlaması hatası, alternatif bir doğrulama yöntemi için geçerli kimlik bilgisine sahip bir kullanıcının SAML kimlik doğrulama denetimlerini atlamasına izin verebiliyor. Başarılı istismar SAML üzerinden zorunlu tutulan MFA’yı da devre dışı bırakabiliyor.
Pratikte bu şu anlama geliyor: Birçok kurum VPN girişini Microsoft Entra ID, Okta ya da benzeri bir kimlik sağlayıcıya SAML ile bağlıyor ve MFA’yı orada zorunlu kılıyor. Ama güvenlik duvarında eski yerel kullanıcılar, LDAP hesapları ya da başka bir yöntem hâlâ tanımlıysa, bu yoldan gelen kimlik bilgisi SAML ve MFA kapısının yanından geçebiliyor. Saldırganın elinde sızdırılmış ya da tahmin edilmiş bir parola varsa, MFA bekleyen bir giriş tek faktöre iniyor.
Açığın CVSS puanı 7.1. Kimlik bilgisi gerektirdiği için “yüksek” seviyede kalıyor, kritik değil. Ama VPN kimlik bilgileri dark web pazarlarında en çok satılan veriler arasında. Kimlik bilgisi şartı bu yüzden gerçek hayatta çok koruyucu sayılmaz.
Açığı The Electronic Office’ten Ryan Harris bildirdi. SonicWall istismara ilişkin teknik ayrıntı paylaşmadı; kaç müşterinin etkilendiği de bilinmiyor.
Aynı duyurudaki diğer açıklar
SNWLID-2026-0014 toplam yedi CVE içeriyor. En yüksek puanlılar SonicOS yönetim arayüzündeki CVE-2026-107155 (izin verici alanlar arası politika) ve CVE-2026-107154 (oturum doğrulama hatası). İkisi de CVSS 8.8 ve belirli koşullarda kimliği doğrulanmamış uzak bir saldırganın yetkisiz işlem yapmasına imkân verebiliyor. SSL VPN hizmetinde ayrıca kimlik doğrulama öncesi tetiklenen bir yığın taşması (CVE-2026-82308, CVSS 7.5) hizmet kesintisine yol açabiliyor. Bu açıkların çoğunu Pentest-Tools.com araştırmacıları, birini de İtalya’nın ulusal siber güvenlik ajansı ACN’den Dr. Gianpiero Costantino bildirdi. Duyuruya göre hepsi aynı güncellemeyle kapanıyor.
Etkilenen cihazlar
- Gen7 donanım: TZ 270/270W, 370/370W, 470/470W, 570/570W/570P, 670; NSa 2700–6700; NSsp 10700–15700. Etkilenen: 7.3.3-7015 ve öncesi.
- Gen7 sanal: NSv 270, 470, 870 (ESX, KVM, Hyper-V, AWS, Azure).
- Gen8 donanım: TZ 80, 280/280W, 380/380W, 480, 580, 680; NSa 2800–5800. Etkilenen: 8.2.2-8015 ve öncesi.
- Gen8 sanal: NSv XS, S, M, L.
Neden önemli?
SSL VPN cihazları son yıllarda fidye yazılımı çetelerinin en sevdiği giriş kapısı. SonicWall SSL VPN cihazları 2024 ve 2025’te de fidye yazılımı kampanyalarında hedef alınmıştı. Ağın kenarındaki bu cihazlar internete açık, çoğu zaman uç nokta güvenlik yazılımı çalıştırmıyor ve günlükleri merkezi sisteme düzgün akmıyor. Bir saldırgan buradan geçtiğinde iç ağa “meşru VPN kullanıcısı” gibi giriyor.
CISA’nın açığı KEV’e eklemesi de önemli bir sinyal. KEV yalnız gerçek istismar kanıtı bulunan açıkları içeriyor. Ajans yalnız federal kurumları bağlasa da tüm kuruluşları bu listeyi yama önceliği için kullanmaya çağırıyor.
Haftanın genel tablosu da aynı yönü gösteriyor. OpenSSH’teki sshole açığı duyurulduktan saatler sonra istismar edildi. Kimlik doğrulamayı atlatan hatalar, yama penceresinin en dar olduğu açık sınıfı haline geldi.
Türkiye açısından
SonicWall TZ ve NSa serisi, Türkiye’de KOBİ’ler, belediyeler, okullar, sağlık kuruluşları ve şube ağı olan şirketlerde yaygın kullanılıyor. Uzaktan çalışmayla birlikte SSL VPN pek çok kurumda tek uzaktan erişim yolu. Bu cihazların yönetimi çoğu zaman bir entegratöre bırakılıyor ve güncelleme planlı bakım dönemlerine erteleniyor. Bu açıkta erteleme riskli: Geçici çözüm yok, istismar raporu var.
KVKK açısından da durum net. VPN üzerinden iç sistemlere yetkisiz erişim kişisel verilerin ele geçirilmesiyle sonuçlanırsa, veri sorumlusu ihlali öğrendiği andan itibaren 72 saat içinde Kurul’a bildirmekle yükümlü olabilir. Kurul, “uygun teknik tedbir” değerlendirmesinde bilinen ve yaması yayımlanmış bir açığın kapatılmamasını ağırlaştırıcı neden olarak görebilir.
Ne yapmalısınız?
- Güncelleyin: Gen7 cihazları 7.3.4-7013’e, Gen8 cihazları 8.2.3-8015’e yükseltin. SonicWall geçici çözüm sunmuyor.
- Giriş yöntemlerini sadeleştirin: SSL VPN’de SAML kullanıyorsanız artık gerekmeyen yerel ve LDAP kullanıcılarının VPN erişimini kaldırın. Her giriş yolunun MFA’dan geçtiğini doğrulayın.
- Kimlik bilgilerini yenileyin: Özellikle eski yerel VPN hesaplarının parolalarını değiştirin; kullanılmayan hesapları silin.
- Günlükleri inceleyin: Son haftalardaki SSL VPN oturumlarında SAML dışı yöntemle açılan, alışılmadık saat ya da ülkeden gelen girişleri arayın.
- Yönetim arayüzünü kapatın: Aynı duyurudaki 8.8 puanlı açıklar yönetim arayüzünde. Yönetimi internete açmayın, yalnız güvenilir iç ağdan erişime izin verin.
- Entegratörünüze sorun: Cihazlarınızı dış bir firma yönetiyorsa yükseltmenin ne zaman yapılacağını yazılı olarak isteyin.