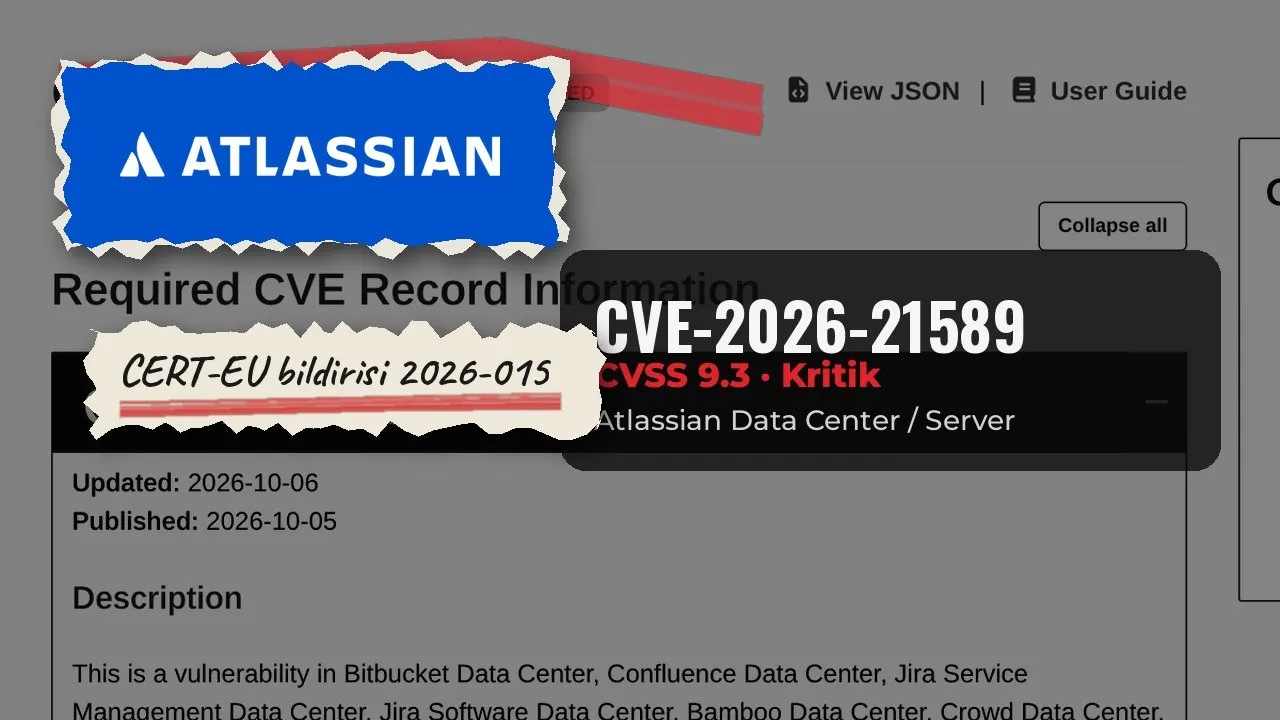
5 Ekim 2026'da Atlassian, kendi barındırılan (Data Center / Server) ürün ailesinde kritik bir güvenlik açığı duyurdu: CVE-2026-21589. Şirket açığı kendi değerlendirmesinde CVSS 9.3 (Kritik) olarak puanladı. Avrupa Birliği kurumlarının siber güvenlik ekibi CERT-EU de 7 Ekim'de 2026-015 numaralı güvenlik bildirisiyle aynı açığı vurguladı ve internete açık örneklerin öncelikli yamalanmasını istedi.
Özetle: kimlik doğrulaması olmayan bir saldırgan, etkilenen sürümlerde web uygulama kök dizinindeki belirli dosyalara erişebiliyor. Bunun için dosyanın tam adını ve yolunu önceden bilmesi gerekiyor; dizin içeriğini listeleme imkânı yok. Yine de bazı kurulumlarda kök dizinde hassas dosyalar bulunabildiği için risk yükseliyor. Atlassian Cloud ürünleri yamalandı; şirketin araştırmasına göre bulutta istismar kanıtı görülmedi. Self-hosted müşteriler için ise durum farklı: Atlassian, kendi örneklerinizin etkilenip etkilenmediğini teyit edemeyeceğini açıkça belirtiyor.
Hangi ürünler etkileniyor?
Danışma metnine göre etkilenen ürünler şunlar:
- Bitbucket Data Center
- Confluence Data Center
- Jira Service Management Data Center
- Jira Software Data Center
- Bamboo Data Center
- Crowd Data Center
- Crucible
- Fisheye
Atlassian, listelenen düzeltme sürümlerinden önceki tüm sürümlerin etkilendiğini yazıyor. Destek süresi dolmuş (EOL) sürümler de risk altında olabilir; öneri, düzeltmeli LTS veya daha yeni bir sürüme geçmek. İlgili iç biletler arasında BSERV-20604, CONFSERVER-104488, JSDSERVER-16809, JRASERVER-79546, BAM-26567, CWD-6610, CRUC-8741 ve FE-7583 yer alıyor.
Düzeltme sürümleri
Resmî danışmada verilen sabit sürümler (ürün başına birden fazla hat varsa hepsi listelenmiştir):
- Bitbucket Data Center: 9.4.26, 10.2.8, 10.5.1
- Confluence Data Center: 9.2.26, 10.2.19
- Jira Service Management Data Center: 5.12.40, 10.3.26, 11.3.12
- Jira Software Data Center: 9.12.40, 10.3.26, 11.3.12
- Bamboo Data Center: 10.2.24, 12.1.12
- Crowd Data Center: 6.3.7, 7.0.3, 7.1.7, 7.2.4
- Crucible: 4.9.15
- Fisheye: 4.9.15
Atlassian, mümkün olan en kısa sürede bu sürümlere veya daha yenisine geçilmesini istiyor. Yamayı hemen uygulayamayanlar için danışmada geçici azaltıcı önlemler anlatılıyor: WAF veya reverse proxy katmanında belirli yol kalıplarını engellemek; Confluence, Jira, JSM, Bamboo ve Crowd için Tomcat RewriteValve; Bitbucket için urlrewrite.xml kuralı. Bunlar yama yerine geçmez, yalnızca yükseltme penceresini daraltır. Atlassian ayrıca mümkünse örneği internetten ayırmayı da geçici seçenek olarak sıralıyor.
Risk nasıl okunmalı?
CVSS 4.0 vektörü danışmada şöyle verilmiş: CVSS:4.0/AV:N/AC:L/AT:N/PR:N/UI:N/VC:H/VI:N/VA:N/SC:H/SI:H/SA:H. Yani ağ üzerinden, düşük zorlukla, kimlik doğrulaması ve kullanıcı etkileşimi olmadan gizlilik etkisi yüksek. Bütünlük ve kullanılabilirlik üzerindeki doğrudan etki danışmanın kendi skorlamasında düşük görünüyor; asıl mesele gizli dosyaların okunabilmesi.
Önemli sınır: saldırganın dosya yolunu bilmesi şart. Bu, “herkes rastgele dosya indirebilir” anlamına gelmiyor. Ama yapılandırma dosyaları, yedekler veya yanlışlıkla web köküne konmuş sırlar gibi bilinen yollar varsa etki büyüyor. CERT-EU de bu yüzden erişim günlüklerinin incelenmesini öneriyor; Atlassian, günlük satırlarında yol geçiş kalıplarının aranmasını hatırlatıyor. Bulutta istismar kanıtı bildirilmemiş olsa da self-hosted tarafta “temiziz” varsayımı yapılamaz.
Türkiye'deki kurumlar için ne değişiyor?
Türkiye'de birçok kamu kurumu, banka, yazılım evi ve orta-büyük ölçekli şirket Jira, Confluence veya Bitbucket'ı kendi sunucusunda (Data Center / Server) işletiyor. Özellikle internete açık veya VPN dışından erişilebilen örnekler öncelikli. KVKK açısından bakıldığında, uygulama kökünde kişisel veri, müşteri kaydı veya kimlik bilgisi içeren dosyalar varsa bu tür bir okuma açığı veri ihlali riskine dönüşebilir. Kurumlar Atlassian ve CERT-EU metinlerini doğrudan kaynak alarak yama takvimini hızlandırmalı; “bizde Cloud var, bizi ilgilendirmez” cümlesi yalnızca gerçekten Cloud kullananlar için geçerli.
Yazılım tedarik zinciri açısından da mesele var: bir ajansın veya alt yüklenicinin kendi Confluence'ında tuttuğu müşteri dokümanları, ana kurumun güvenlik politikasının dışında kalabiliyor. Envanter yalnızca “bizim sunucular” diye dar tutulmamalı; iş ortaklarının self-hosted Atlassian örnekleri de soru listesine eklenmeli. Değişiklik yönetimi yoğun ekiplerde yama penceresi uzadıkça risk penceresi de uzar; bu yüzden internete bakan düğümler için acil bakım penceresi planlamak, iç ağdaki düşük öncelikli örnekleri ikinci dalgada ele almak daha gerçekçi.
Pratik kontrol listesi (yüksek seviye):
- Hangi Atlassian ürünlerinin hangi sürümde çalıştığını envanterleyin.
- İnternete açık örnekleri önce yamalayın veya geçici olarak dış erişimi kısıtlayın.
- Düzeltme sürümüne yükseltin; yükseltme gecikecekse danışmadaki azaltıcı önlemleri uygulayın.
- Erişim günlüklerinde şüpheli yol kalıplarını güvenlik ekibinizle tarayın.
- Bulut (Atlassian Cloud) kullanıyorsanız Atlassian'a göre ek işlem gerekmiyor; yine de kendi tarafınızdaki entegrasyon ve yedek politikasını gözden geçirin.
- EOL sürümde kalıyorsanız destek dışı kalmanın yama açığını büyüttüğünü kabul edin ve LTS hattına geçiş planlayın.
Ne yapmamalı?
Bu yazı saldırı adımı, PoC veya exploit kodu içermiyor. Kamuya açık danışmalar zaten yama ve azaltıcı önlem odaklı. Kurumların ihtiyacı, ürün sürümünü yükseltmek ve günlükleri incelemek; “açığı nasıl kullanılır” aramak değil. Eski EOL sürümlerde kalmak da riski uzatır: Atlassian, destek dışı sürümlerin de etkilenebileceğini belirtiyor. Geçici WAF kuralını kalıcı çözüm sanmak da yaygın bir hata; kuralın kapsamı, kodlama kaçışları ve proxy katmanındaki farklar yüzünden delik bırakabilir.
Bağlam: self-hosted yazılımın bedeli
Atlassian Cloud'un hızlı yamalanması, self-hosted dünyanın ise müşteriye bırakılması yeni bir hikâye değil. Kontrol ve veri yerleşimi için kendi sunucuyu seçen kurumlar, yama disiplinini de kendi omuzlarında taşıyor. CVE-2026-21589 bu denklemi bir kez daha hatırlatıyor: sekiz üründe aynı anda kritik skor, envanter ve yama otomasyonu olmayan ekipler için yoğun bir hafta demek. Benzer çok ürünlü danışmalar geçmişte de görüldü; fark, bu kez kimlik doğrulamasız dosya okuma ve CVSS 9.3 kombinasyonunun aciliyeti yükseltmesi.
Özet: CVE-2026-21589 kimlik doğrulamasız keyfi dosya okuma riski taşıyor; Atlassian 5 Ekim'de, CERT-EU 7 Ekim'de uyardı; düzeltme sürümleri belli; Cloud yamalı, self-hosted acil. Türkiye'de Jira, Confluence veya Bitbucket işleten her ekip sürüm numarasına bakmalı ve yama tamamlanana kadar dış yüzeyi daraltmalı.