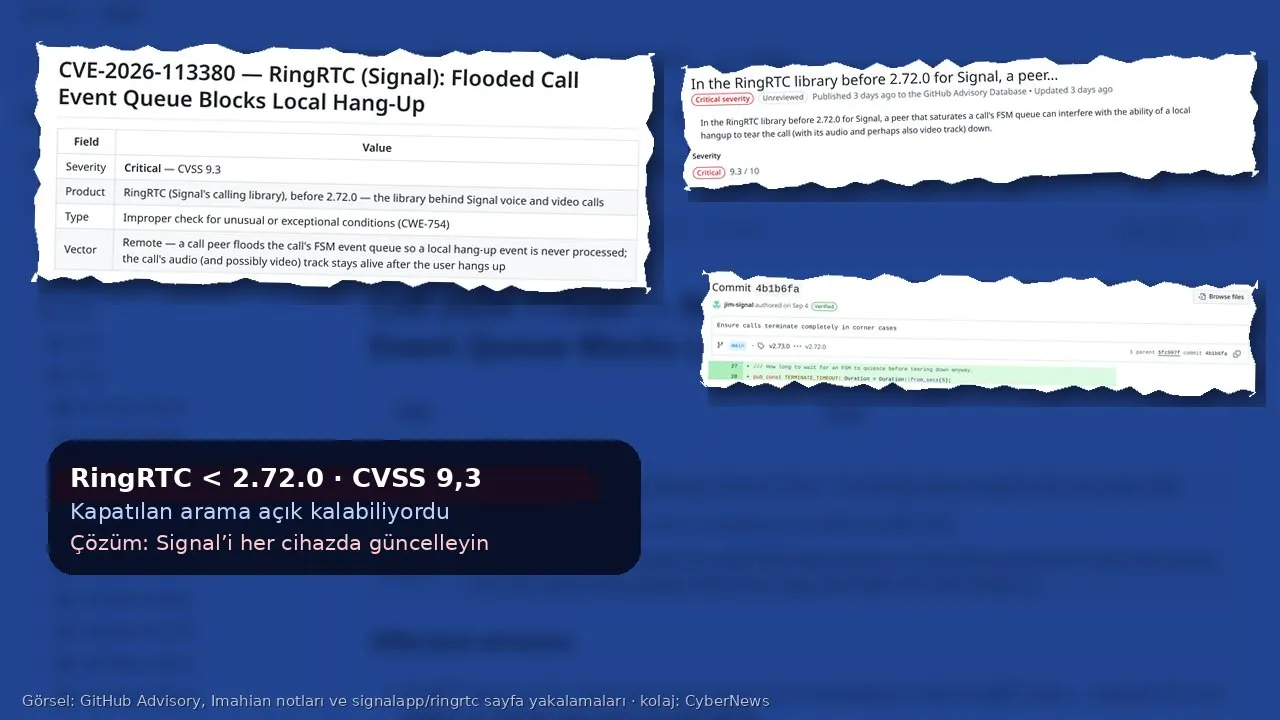
Uçtan uca şifreli mesajlaşma uygulaması Signal’in sesli ve görüntülü aramalarını yöneten kütüphanede, kapatılan bir aramanın aslında kapanmamasına yol açabilen kritik bir açık kamuoyuna duyuruldu. CVE-2026-113380 numarasıyla izlenen açık, Signal’in kendi geliştirdiği arama kütüphanesi RingRTC’nin 2.72.0 öncesindeki tüm sürümlerini etkiliyor. Açığın kaydı 20 Ekim 2026’da yayımlandı; önem derecesi CVSS 4.0 ölçeğinde 10 üzerinden 9,3, yani “kritik”.
Kayıttaki tanıma göre arama karşı tarafındaki kişi, aramanın olay kuyruğunu doldurarak telefonu kapatan kullanıcının bu komutunun işlenmesini engelleyebiliyor. Sonuç: Kullanıcı aramayı bitirdiğini düşünürken mikrofonu, olasılıkla da kamerası açık kalabiliyor ve ses (belki görüntü) karşı tarafa akmaya devam edebiliyor.
Açık nasıl çalışıyor?
RingRTC, tarayıcılarda ve uygulamalarda canlı ses ve görüntü için kullanılan açık kaynaklı WebRTC teknolojisinin üzerine kurulu. Bir aramanın her aşaması (çalma, bağlanma, kapatma gibi) bir “olay” olarak sıraya konuyor ve “sonlu durum makinesi” adı verilen bir yapı bu olayları sırayla işliyor.
Açığı GitHub’da Imahian adıyla yazan araştırmacının notlarına göre sorun tam burada. Kullanıcının kapatma komutu, bir “acil durdurma düğmesi” gibi davranmıyor; kuyruğun sonuna eklenen sıradan bir olay oluyor. Karşı taraf da aynı kuyruğa olay ekleyebiliyor ve araştırmacıya göre karşı taraftan gelen olaylara “hız sınırı” ya da kapatma komutuna “öncelikli şerit” tanınmamıştı. Kuyruk anlamsız olaylarla doldurulduğunda kapatma komutu bunların arkasında bekliyor ve hiç işlenmeyebiliyor.
Araştırmacının tarif ettiği senaryo şöyle: Saldırgan kurbanla sıradan bir Signal araması başlatıyor, kendi tarafından kuyruğu dolduruyor, kurban kapat tuşuna basıyor ama arama arka planda sürüyor. Yayımlanan kavram kanıtı, araştırmacının ifadesiyle “tamamen yapay”: Gerçek bir arama yapmayan, ağ bağlantısı kullanmayan bir Python modeliyle mantığı gösteriyor; çalışan bir saldırı kodu değil.
Burada önemli bir sınır var: Saldırının işlemesi için saldırganın kurbanla bir aramada olması, yani kurbanın aramayı kabul etmiş olması gerekiyor. Yine de puanlamada saldırının ağ üzerinden, düşük karmaşıklıkla ve yetki gerektirmeden yapılabileceği belirtiliyor. Gizlilik ve bütünlük üzerindeki etki “yüksek” olarak işaretlendi.
Yama eylülde geldi, açıklama ekimde
Signal’in GitHub’daki RingRTC deposuna göre düzeltme, Signal mühendisi Jim Gustafson’ın 4 Eylül 2026 tarihli “Aramaların uç durumlarda da tamamen sonlanmasını sağla” başlıklı değişikliğiyle geldi ve aynı gün 2.72.0 sürümüne girdi. Kod incelendiğinde düzeltmenin iki önemli parçası görülüyor: Olay kuyruğunun boyutu 256 ile sınırlandı ve kapatma isteği artık kuyruktan bağımsız bir işaretle takip ediliyor. Sistem beş saniye içinde temiz biçimde kapanamazsa arama yine de sonlandırılıyor.
Yani yama yaklaşık altı haftadır hazırdı; açığın ayrıntıları ise ancak 20 Ekim’de kamuya açıldı. The Register’ın aktardığına göre Signal Desktop’ın sürüm geçmişi RingRTC 2.72.0’ın eylülde masaüstü uygulamasına eklendiğini gösteriyor. Ancak düzeltmenin Android ve iOS uygulamalarına hangi tarihte ulaştığı Signal’in sürüm notlarından net biçimde anlaşılmıyor. The Register, Signal’e soru yönelttiğini ancak yanıt alamadığını yazdı.
Help Net Security’nin aktardığına göre ABD Siber Güvenlik ve Altyapı Güvenliği Ajansı (CISA), açığı “bilinen istismar edilen açıklar” listesine eklemedi. ABD Ulusal Açık Veritabanı (NVD) kaydı da henüz “analiz bekliyor” durumunda. Şu ana kadar açığın gerçek saldırılarda kullanıldığına dair bir bilgi yok.
Neden önemli?
Signal, kâr amacı gütmeyen bir vakıf tarafından geliştiriliyor, açık kaynaklı ve reklam modeline dayanmıyor. Bu nedenle dünyada gazeteciler, avukatlar, sendikacılar ve hak savunucuları için “en güvenli” seçeneklerden biri sayılıyor. Uçtan uca şifreleme mesajları ve aramaları yolda okunmaktan koruyor. Ancak bu açık, şifrelemenin değil, arama yönetiminin zayıflığı. Ses zaten şifreli bir kanaldan gidiyor; sorun, kanalın kullanıcının iradesi dışında açık kalabilmesi.
Bu, güvenli iletişimin yalnızca güçlü şifrelemeyle sağlanamayacağını bir kez daha hatırlatıyor. Uygulamanın en sıradan işlevi olan “telefonu kapatmak” bile, karşı taraf kötü niyetliyse saldırı yüzeyi olabiliyor. Gözetim tehdidi altındaki kişiler için bunun anlamı somut: Aramadan sonra odada konuşulanlar, yanlış ellere geçebilir.
Signal ve benzeri uygulamaların bu tür tehditlere karşı ne kadar önemli olduğu, devletlerin gözetim kapasitesi arttıkça daha görünür oluyor. CyberNews daha önce Alman gümrük polisinin WhatsApp ve Signal’de hesap klonlamayı kalıcı bir araç hâline getirdiğini aktarmıştı. Kamu kurumlarının ve şirketlerin gözetim olanakları büyürken, bu araçlara güvenen sıradan kullanıcıların ve örgütlerin güvenliği, açıkların ne kadar hızlı ve şeffaf biçimde kapatıldığına bağlı.
Açığın pratik etkisi, kimin kiminle konuştuğuna bağlı. Bir haber kaynağıyla görüşen gazeteci, müvekkiliyle konuşan avukat ya da bir grev hazırlığını telefonda değerlendiren sendika temsilcisi, aramayı kapattıktan sonra odada konuşulanların kayda geçmeyeceğini varsayar. Bu açık, tam olarak bu varsayımı hedef alıyor. Karşı taraf güvenilir bir kişi olsa bile, cihazı ele geçirilmiş ya da kötü niyetli birinin eline geçmiş bir hesap aynı riski doğurabilir.
Türkiye’deki kullanıcılar ne yapmalı?
Türkiye’de de basın meslek örgütleri, hukuk büroları, sendikalar ve sivil toplum kuruluşları hassas yazışmalar için Signal’i yaygın biçimde kullanıyor. Açık, telefon görüşmesinin içeriğine değil, bitişine dair olduğu için özellikle tanımadığınız ya da güvenmediğiniz kişilerle yaptığınız aramalarda risk taşıyor.
- Signal’i güncelleyin: Telefonunuzdaki (Google Play, App Store) ve bilgisayarınızdaki Signal’i en son sürüme yükseltin. Masaüstü uygulamasında Ayarlar menüsünden güncellemeleri kontrol edin. Signal eski sürümleri bir süre sonra zaten çalıştırmıyor, ancak otomatik güncellemeyi kapatanlar özellikle dikkat etmeli.
- Bağlı cihazları gözden geçirin: Signal’i birden fazla cihazda kullanıyorsanız her birinin güncel olduğundan emin olun; kullanmadığınız bağlı cihazları kaldırın.
- Kapattıktan sonra kontrol edin: Araştırmacının önerisiyle, aramayı bitirdikten sonra ekranda arama göstergesinin ya da Android’de mikrofon/kamera kullanım simgesinin kaybolduğunu görmeden hassas bir konuşmaya geçmeyin.
- Bilinmeyen aramalara dikkat: Saldırı bir aramanın kabul edilmesini gerektiriyor. Tanımadığınız numaralardan gelen Signal aramalarını yanıtlamamak riski azaltır.
- Kurumlar için: Gazetecilerin, avukatların ve sendika temsilcilerinin cihazlarında uygulama güncellemelerini zorunlu hâle getiren basit bir kontrol listesi oluşturun.
Açık, şimdilik yalnızca kavramsal olarak gösterildi ve istismar edildiğine dair kayıt yok. Ancak ayrıntılar artık herkese açık. Güncellemeyi ertelemek için iyi bir neden bulunmuyor.