Siber suç dünyasında da “ortaklık” güvenilir değil. Güvenlik firması CloudSEK, son dönemin en aktif fidye yazılımı gruplarından The Gentlemen'ın bir ortağının, çetenin kurbanlarını gizlice kendi sistemine çektiğini ve fidyenin tamamını cebine attığını ortaya çıkardı. Rusça konuşan bu ortağın takma adı Azazel.
Her şey açık bir sunucuyla başladı
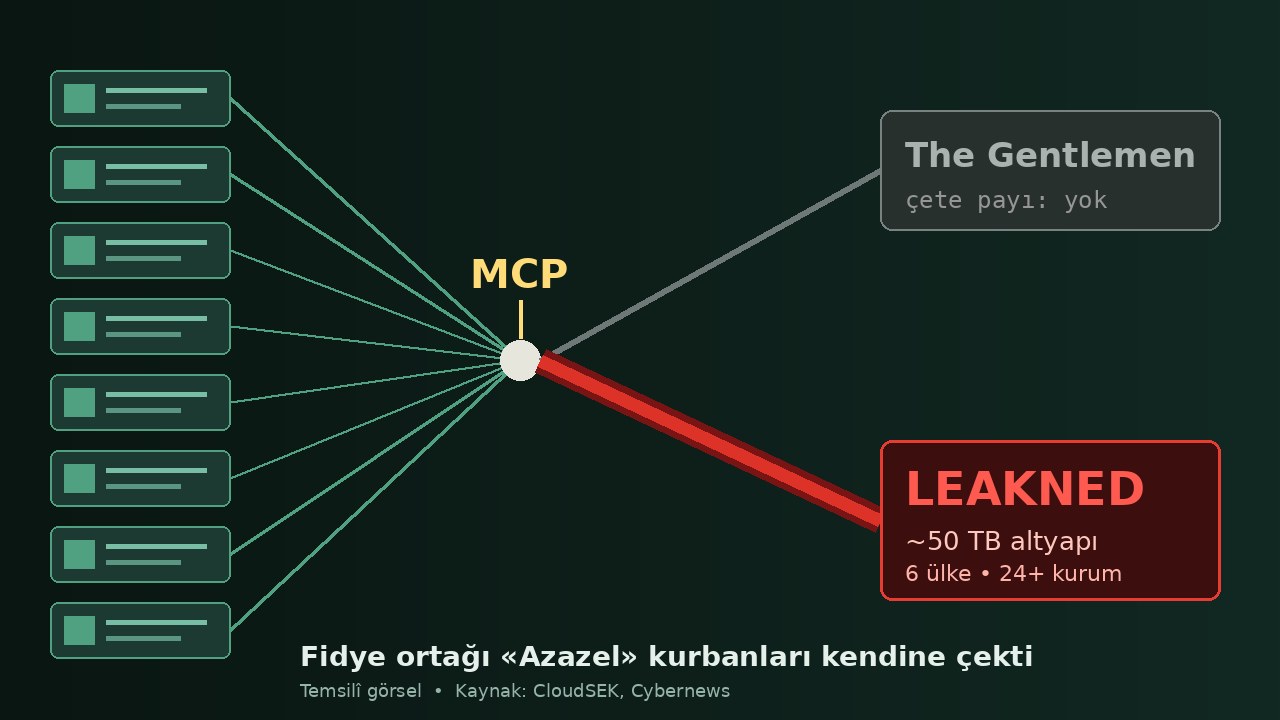
CloudSEK'in 5 Ekim'de yayımladığı “Caught in 4K: The Gentlemen Files” raporuna göre araştırmacılar, saldırganın açıkta bıraktığı bir dizin ve yanlış yapılandırılmış bir depolama sunucusuna ulaştı. Toplam altyapı yaklaşık 50 TB. İçinde altı ülkeden 24'ü aşkın kuruma ait, yaklaşık 6 TB çalıntı veri vardı. Araştırmacılar bir noktada, bir kurbanın yüzlerce gigabaytlık verisinin canlı olarak saldırganın sunucusuna aktığını izledi.
Kurbanlar lojistikten sigortaya, yapay zekâ şirketlerinden tıbbi cihaz ve ilaç sektörüne, kamuya yakın altyapıya kadar uzanıyor. CloudSEK, raporu yayımlamadan önce tüm kurbanları bilgilendirdiğini söylüyor.
Çifte oyun nasıl kuruldu?
Fidye yazılımı hizmeti (RaaS) modelinde ortaklar, grubun araçlarını kullanır ve kazancın bir kısmını gruba bırakır. The Gentlemen bu payı yüzde 90'a kadar ortaklara veren bir model işletiyordu. Azazel'e göre bu bile yetmemiş.
CloudSEK'e göre Azazel, kurumlara The Gentlemen'ın araçlarıyla sızdı, veriyi çaldı, ama kurbanları çetenin sızıntı sitesine koymadı. Onun yerine kendi kurduğu LEAKNED adlı sızıntı sitesinde yayımladı, kurbanlarla doğrudan pazarlık yaptı ve fidyenin tamamını kendine aldı. Görünüşe göre çetenin bundan haberi yoktu. Betik ve kod yorumlarındaki akıcı Rusça cümleler, araştırmacıları operatörün Rusça konuşan biri olduğu sonucuna götürdü.
Giriş kapısı da dikkat çekici: Rapora göre kurumların önemli kısmına çalınmış CI/CD sırları, yani yazılım geliştirme hatlarında saklanan erişim anahtarları üzerinden girildi.
Asıl yenilik: YZ asistanı saldırının içinde
Raporun en çok konuşulan kısmı, Azazel'in yapay zekâ araçlarını ele geçirilmiş sistemlere Model Context Protocol (MCP) üzerinden bağlaması. MCP, YZ asistanlarının harici araçlarla konuşmasını sağlayan yaygın bir standart. CloudSEK'e göre saldırgan, bu bağlantıyı YZ ajanı ile kurban ağı arasında bir komuta kanalı gibi kullandı; örneğin fidye notunun iç sistemlere ulaşıp ulaşmadığını bu yolla kontrol etti. Firma, MCP'nin canlı bir suç kampanyasında komuta-kontrol kanalı olarak kullanıldığına dair daha önce kamuya açık bir rapor görmediğini belirtiyor.
Güvenlik araştırmacıları MCP risklerini 2025'ten beri tartışıyordu. Bu vaka, tartışmanın teoriden sahaya geçtiğini gösteriyor: YZ asistanları, saldırganın elinde de iş hızlandıran bir araç hâline geliyor.
Kurumlar ne yapmalı?
- CI/CD hatlarındaki erişim anahtarlarını ve token'ları düzenli olarak değiştirin; uzun ömürlü sırları kısa ömürlü kimlik bilgileriyle değiştirin.
- Geliştirme platformlarında (GitLab, GitHub vb.) gizli değişkenlere kimin eriştiğini denetleyin, gereksiz yetkileri kaldırın.
- Ağınızda çalışan MCP sunucularının envanterini çıkarın; onaysız MCP bağlantılarını ve dışarı açık portları kapatın.
- Büyük ve olağandışı dışarı veri akışlarını izleyen uyarılar kurun; 50 TB'lık bir sızıntı sessiz başlamaz.
CyberNews özeti
CloudSEK, The Gentlemen fidye çetesinin ortağı Azazel'in çalınmış CI/CD sırlarıyla 24'ü aşkın kuruma sızdığını, kurbanları kendi LEAKNED sitesine taşıyarak fidyeyi tek başına aldığını ve saldırılarda MCP üzerinden bir YZ asistanını komuta kanalı olarak kullandığını raporladı. Kaynaklar: CloudSEK (5 Ekim 2026), Cybernews (7 Ekim 2026), RH-ISAC.