Avrupa Konseyi’nin 2026 Octopus Konferansı, 14–16 Ekim tarihlerinde Strasbourg’da toplanıyor. Resmi açıklamaya göre 100’den fazla ülkeden, uluslararası örgütlerden, özel sektörden, akademiden ve sivil toplumdan yaklaşık 500 siber suç uzmanı Budapeşte Siber Suç Sözleşmesi’nin 25. yılını değerlendiriyor. Konferans arifesinde Sözleşme Komitesi, 25’ten fazla ülkenin savcı ve uzman deneyimine dayanan yapay zekâ ve siber suç haritalama çalışmasını onayladı. Aynı dönemde Kazakistan sözleşmeyi onaylayarak taraf sayısını 84’e çıkardı.
Türkiye, Budapeşte Sözleşmesi’ne taraf ülkelerden biri. Bu yüzden Strasbourg’daki tartışma yalnızca Avrupa içi bir yıl dönümü değil: elektronik delil işbirliği, YZ destekli suçlar ve sınır ötesi baskı (transnational repression) başlıkları doğrudan Türk ceza yargılaması ve dijital haklar gündemine bağlanıyor.
Budapeşte’nin 25 yılı: ne işe yaradı?
Avrupa Konseyi Genel Sekreteri Alain Berset açılışta her siber saldırının kurbanın ötesine, kurumlara, haklara ve güvene uzandığını; suçun hukuk sistemleri arasındaki boşluklarda yaşadığını, Konsey’in ortak hukuk alanının bu boşlukları kapatmak için kurulduğunu söyledi. Monako Adalet Devlet Sekreteri Samuel Vuelta Simon ise sözleşmenin teknolojik ve jeopolitik değişimlere rağmen “ilgili ve işler bir araç” kaldığını; yanıtın hızlı ve etkili olması, delilin korunması ve faillerin kovuşturulması gerektiğini, bunun da hukuk sınırları içinde kalması gerektiğini vurguladı.
Yirmi beş yılda sözleşme, dünya çapında siber suç mevzuatını ve uluslararası işbirliğini şekillendirdi; sonraki girişimlere — Birleşmiş Milletler siber suç antlaşması dâhil — referans oldu. Konferans, uygulamanın derslerini ve önümüzdeki yılların boşluklarını birlikte okumak için küresel bir platform olarak tanımlanıyor.
YZ haritalama çalışması ne diyor?
Konferans öncesi onaylanan haritalama çalışması üç kesişimi inceliyor: YZ sistemlerine karşı işlenen suçlar, suçları kolaylaştırmak için YZ kullanımı ve YZ sistemleri işin içindeyken cezai sorumluluğun nasıl kurulacağı. Tehditler arasında veri zehirleme, istem enjeksiyonu (prompt injection), model hırsızlığı; YZ ile üretilen kötü amaçlı yazılım, fidye yazılımı ve çocuk cinsel istismar materyali sayılıyor. Giderek özerk / ajanik YZ sistemlerinde, operatörün doğrudan talimat vermediği veya öngörmediği davranışlarda sorumluluk sorunu da masada.
Çalışma, YZ sistemlerinin Budapeşte Sözleşmesi’ndeki “bilgisayar sistemi” tanımına girdiğini teyit ediyor. YZ’nin suç önleme ve adalet süreçlerinde kullanılabileceğini kabul ederken insan denetimi, şeffaflık, hesap verebilirlik ve insan hakları güvencelerini şart koşuyor. Tavsiyeler arasında YZ endüstrisi, hizmet sağlayıcılar ve sivil toplumla işbirliğini güçlendirmek; YZ, siber suç ve elektronik delil üzerine pratik kaynaklar geliştirmek; Avrupa Konseyi’nin YZ çerçeve sözleşmesi ile çocuk koruma sözleşmesi gibi diğer antlaşmalarla çapraz çalışma var.
Gündemdeki diğer başlıklar
Konferans oturumları YZ’nin siber suç, insan ticareti ve dolandırıcılık kampları (scam compounds) üzerindeki etkisini; çevrim içi hizmet sağlayıcılarla işbirliğini; sözleşmenin elektronik delil konusunda ikinci ek protokolünü ve Avrupa Birliği e-evidence çerçevesini tartışıyor. Atölyelerde dezenformasyon ve yabancı manipülasyon, sınır ötesi baskı, siber etkinleştirilmiş uluslararası suçlar, YZ ile üretilen çocuk istismar materyali, rızasız mahrem görüntü yayımı ve sanal varlıkların yasadışı kullanımı ele alınıyor. Afrika, Amerika, Asya, Pasifik ve Karayipler için bölgesel atölyeler ile pratik deneyimleri paylaşan kısa konuşmalar da programda.
Konferans kenarında, suç gelirlerinin aklanması, arama, el koyma ve müsadere ile terörün finansmanı hakkındaki Varşova Sözleşmesi’ne ek protokol imzaya açıldı. Yeni antlaşma, kripto varlıklar dâhil giderek karmaşıklaşan sınır ötesi suç ağlarına karşı varlık geri kazanımını güçlendirmeyi hedefliyor.
Dijital haklar gerilimi
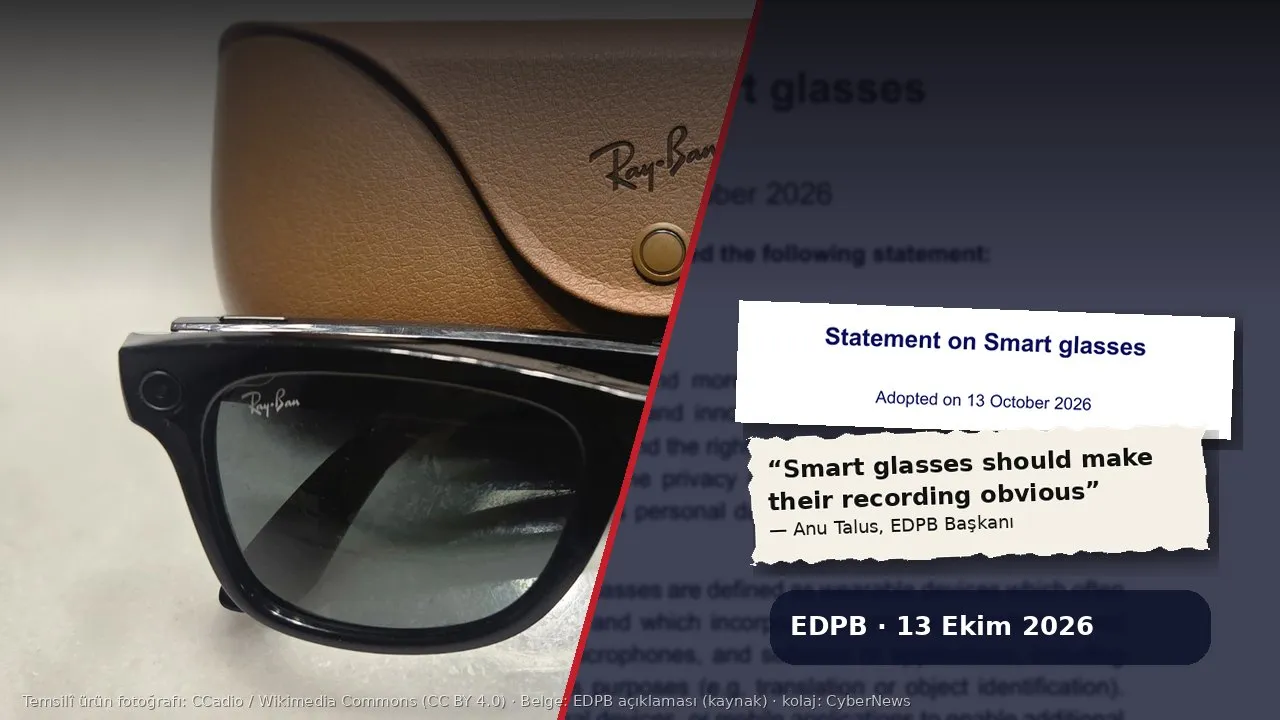
Siber suçla mücadele ile mahremiyet ve ifade özgürlüğü arasındaki gerilim bu tür konferansların sürekli gölgesi. Avrupa Konseyi metinleri “hukuk sınırları içinde” ve “insan hakları güvenceleri” dilini kullanıyor; pratikte elektronik delil taleplerinin hızı, hizmet sağlayıcı yükümlülükleri ve sınır ötesi veri erişimi KVKK benzeri rejimlerle çatışabiliyor. CyberNews’in EDPB akıllı gözlük açıklaması (EDPB: Akıllı gözlük kaydı belli olmalı) ve KVKK kurumsal e-posta ilke kararı (KVKK: kurumsal e-posta denetimi) aynı gerilimin günlük yüzleri: güvenlik gerekçesi, kayıt ve denetimin sınırını silmemeli.
YZ ile üretilen istismar materyali ve deepfake dolandırıcılığı başlıkları da “içerik moderasyonu mu, ceza hukuku mu?” tartışmasını keskinleştiriyor. Haritalama çalışmasının “ajanik sistemlerde öngörülmeyen davranış” notu, yalnızca teknik bir dipnot değil; savcıların delil ve kast ispatında yeni bir zorluk alanı.
Türkiye açısından ne yapılmalı?
Türkiye’nin Budapeşte tarafı olması, Strasbourg çıktılarının doğrudan iç hukuka taşınabilir referanslar ürettiği anlamına gelir. Üç öncelik öne çıkıyor.
Birincisi, elektronik delil ve ikinci ek protokol: hizmet sağlayıcılardan hızlı delil talebi ile kişisel veri koruma güvencelerinin birlikte tasarlanması. İkincisi, YZ–siber suç kapasitesi: savcı ve kolluk için YZ destekli suç tiplerine (otomatik oltalama, deepfake dolandırıcılık, model hırsızlığı) yönelik eğitim ve uzman birimleri; USOM ile adli bilişim laboratuvarları arasında ortak senaryolar. Üçüncüsü, haklar denetimi: sınır ötesi baskı ve dezenformasyon oturumları, muhaliflere yönelik siber taciz vakalarında da okunmalı — suçla mücadele dili, meşru muhalefeti kriminalize etmek için genişletilmemeli.
Kazakistan’ın 84. taraf olması, sözleşmenin Avrupa dışına yayılmaya devam ettiğini gösteriyor. Türkiye için fırsat, hem işbirliği kanallarını güncel tutmak hem de YZ haritasındaki insan hakları güvencelerini iç uygulamaya çevirmek. Octopus 2026’nın mesajı net: siber suç 25 yıldır evrildi; hukuk boşlukları da — özellikle ajanik YZ ile — yeniden açılıyor.
Konferansın örgütlenmesi Monako’nun Bakanlar Komitesi dönem başkanlığıyla, Octopus Projesi liderliğinde ve C-PROC (Siber Suç Program Ofisi) desteğiyle yürütülüyor. C-PROC’un yıllardır ülkelerin ceza adaleti kapasitesini Budapeşte ve ek protokolleri temelinde güçlendirdiği hatırlanırsa, 2026 toplantısı yalnızca sembolik bir yıl dönümü değil; uygulama ofisinin biriktirdiği saha deneyiminin YZ başlığına taşındığı bir durak.