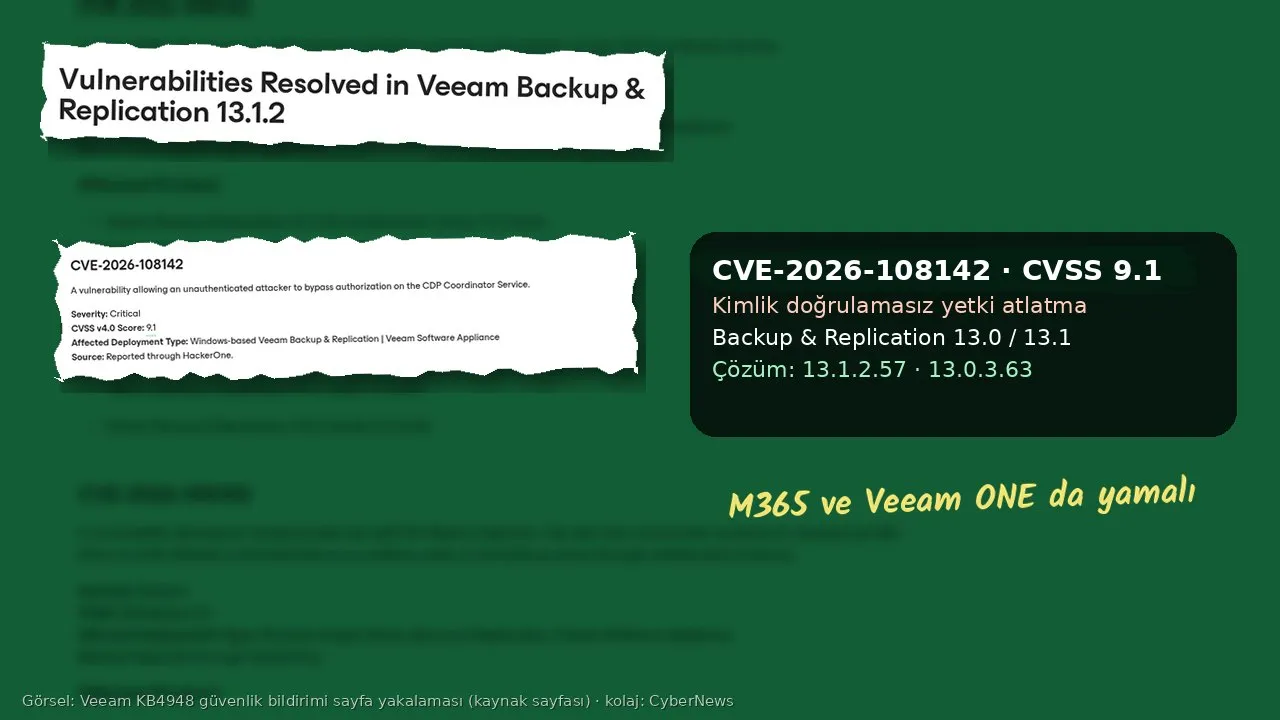
Yedekleme yazılımı Veeam, 27 Ekim 2026’da üç ayrı ürün ailesi için güvenlik güncellemesi yayımladı. En ağır açık, şirketlerin sunucu ve sanal makine yedeklerini yöneten Veeam Backup & Replication’da (B&R): CVE-2026-108142 koduyla izlenen hata, kimlik doğrulaması yapılmamış bir saldırganın yazılımın CDP Coordinator servisinde yetki kontrolünü atlatmasına izin veriyor. Veeam açığa CVSS v4 ölçeğinde 9,1 puan verdi ve “kritik” sınıfına koydu. Aynı gün Veeam Backup for Microsoft 365 için 9,0 puanlık bir başka kritik açık ve Veeam ONE için çok faktörlü doğrulamayı (MFA) atlatan bir hata da kapatıldı.
Şirket, açıkların şu ana kadar gerçek saldırılarda kullanıldığına dair bir bilgi paylaşmadı. Ancak konunun hafife alınmaması için güçlü bir neden var: Veeam yedekleme sunucuları, fidye yazılımı çetelerinin en sevdiği hedeflerden biri. Saldırgan yedeklere ulaşırsa önce onları siler ya da şifreler, sonra asıl sistemleri kilitler; kurumun “yedekten dönerim” planı da böylece çöker.
Kritik açık: CDP servisinde yetki atlatma
Veeam’in KB4948 numaralı bildirimine göre CVE-2026-108142, Windows üzerinde çalışan Backup & Replication kurulumlarını ve şirketin hazır Linux tabanlı Veeam Software Appliance ürününü etkiliyor. Etkilenen sürümler 13.1.1.18 ve daha eski tüm 13.1 derlemeleri ile 13.0.2.29 ve daha eski tüm 13.0 derlemeleri. Açık, HackerOne üzerinden çalışan hata ödül programı aracılığıyla bildirildi. Veeam teknik ayrıntı vermedi; bildirimde yalnızca saldırganın oturum açmadan yetki kontrolünü aşabildiği yazıyor.
CDP (Continuous Data Protection), sanal makinelerin neredeyse anlık kopyalarını tutan bir özellik. Coordinator servisi de bu kopyalama trafiğini yöneten bileşen. Yani açık, yedekleme altyapısının kalbine yakın bir yerde. İyi haber şu: eski 12.x serisi bu açıktan etkilenmiyor.
Sorun B&R 13.1.2 (derleme 13.1.2.57) ve 13.0.3 (derleme 13.0.3.63) sürümlerinde giderildi. Dikkat çekici bir ayrıntı var: Veeam’in sürüm notlarına göre 13.0.3.63 aslında Ağustos ayında yayımlanmış bir derleme. Yani 13.0 dalını o tarihten sonra güncelleyen kurumlar farkında olmadan korunmuş durumda; açığın varlığı ise ancak şimdi, 13.1.2 ile birlikte açıklandı. 13.1 kullananlar için tek yol yeni sürüme geçmek.
Aynı bildirimdeki diğer açıklar
KB4948 yalnızca kritik açıktan ibaret değil. CVE-2026-108140 ve CVE-2026-108141 kodlu iki açık, “Restore Operator” (geri yükleme operatörü) rolüne sahip ve yedeklenen bir NAS paylaşımının içeriğini kontrol edebilen bir kullanıcının, dizin atlatma (path traversal) yoluyla yedekleme sunucusunda istediği yere dosya yazmasına izin veriyor. Bu iki açık 5,9 puanla “orta” seviyede, çünkü saldırganın önce sistemde yetkili bir hesaba ve paylaşım üzerinde kontrole sahip olması gerekiyor. Aynı bildirimde ayrıca Linux ajanı (Veeam Agent for Linux) için 7,3 puanlık bir yerel yetki yükseltme açığı (CVE-2026-105477) yer alıyor; düzeltme ajan sürümü 13.1.2.11’de.
Microsoft 365 yedeklerinde kiracılar arası risk
Bulut tarafındaki tablo da önemli. Veeam’in KB4957 bildirimine göre Veeam Backup for Microsoft 365’teki CVE-2026-106076, 9,0 puanla kritik. Açık, kuruluş aktarımı (organization transfer) yapılan bir eşin, SQL enjeksiyonu yoluyla başka bir kiracının verisine uzanmasına ve yazılımın PostgreSQL servis hesabı yetkisiyle kod çalıştırmasına yol açabiliyor. Bu senaryo, özellikle birden fazla müşterinin Microsoft 365 yedeğini tek altyapıda tutan hizmet sağlayıcılar için kritik.
Aynı üründe yöneticinin rastgele dosya okumasına izin veren 8,3 puanlık CVE-2026-106077, sahte bir federasyon jetonuyla REST arayüzünde kimlik doğrulamasının atlatılmasına yol açan 6,9 puanlık CVE-2026-106078 ve kurulum aşamasıyla ilgili 4,3 puanlık CVE-2025-64394 de kapatıldı. Çözüm, Veeam Backup for Microsoft 365 8.6 Patch 1’e (derleme 8.6.0.5011) geçmek.
Üçüncü bildirim KB4951 ise izleme ürünü Veeam ONE’la ilgili. CVE-2026-107671 kodlu açık, yönetici kullanıcı adı ve şifresini ele geçirmiş birinin çok faktörlü doğrulamayı atlatmasına izin veriyor. Puanı 8,5. Düzeltme Veeam ONE 13.1 Patch 1’de (derleme 13.1.0.7940). Bu açık tek başına içeri girmeye yetmiyor ama çalınan şifrelere karşı son savunma hattı olan MFA’yı devre dışı bırakması ciddi bir risk.
Neden acil?
Geçmiş bu konuda net. ABD Siber Güvenlik ve Altyapı Güvenliği Ajansı’nın (CISA) “bilinen istismar edilen açıklar” (KEV) kataloğunda dört Veeam Backup & Replication açığı var: CVE-2024-40711, CVE-2023-27532, CVE-2022-26500 ve CVE-2022-26501. Dördünün karşısında da “fidye yazılımı kampanyalarında kullanıldığı biliniyor” notu yer alıyor. Örneğin 2024 Eylül’ünde yamalanan CVE-2024-40711, sadece birkaç hafta sonra Ekim 2024’te KEV listesine girmişti.
Veeam de kendi bildiriminde bu riske işaret ediyor: Şirkete göre bir açık ve yaması duyurulduğunda saldırganlar yamayı tersine mühendislikle inceleyip güncellenmemiş sistemleri hedef almaya başlayabiliyor. Bu nedenle “bugün istismar yok” bilgisi, yarın için güvence anlamına gelmiyor.
Güncellemede dikkat edilecekler
Veeam’in 13.1.2 sürüm notları (KB4738) kurulumla ilgili birkaç önemli ayrıntı içeriyor. Bu sürümde çok sayıda üçüncü taraf bileşen güncellendiği için ayrı bir yama ISO’su ya da ZIP dosyası yok; Windows üzerindeki kurulumlar tam kurulum ISO’suyla ya da yazılımın yerleşik güncelleyicisiyle yükseltilmeli. Güncelleme Veeam Updater üzerinden önce Veeam Software Appliance kurulumlarına, ardından kademeli olarak Windows’taki 13.1 kurulumlarına dağıtılıyor; beklemek istemeyenler kurulum dosyasını hemen indirebiliyor. Notlarda güncellemeden sonra yeniden başlatma gerekebileceği de yazıyor. Ayrıca güvenliği tehlikeye girmiş kök sertifikaların (Comodo AAA Services ve etkilenen emSign kökleri) Veeam bileşenlerinin güvenilir listesinden çıkarıldığı belirtiliyor. Bu köklere dayanan iç bağlantılar varsa güncellemeden önce test etmek gerekiyor.
Türkiye açısından ne anlama geliyor?
Veeam, Türkiye’de bankalardan hastanelere, belediyelerden üretim şirketlerine kadar pek çok kurumda yedekleme için kullanılan yaygın bir ürün. Yerli sistem entegratörleri ve bulut hizmet sağlayıcıları da Microsoft 365 yedeklemesini çoğu zaman Veeam altyapısı üzerinden hizmet olarak sunuyor. Bu durum, özellikle kiracılar arası veri riskini barındıran Microsoft 365 açığını Türk hizmet sağlayıcıları için de doğrudan gündem hâline getiriyor.
Hukuki boyut da var. 6698 sayılı Kişisel Verilerin Korunması Kanunu’nun 12. maddesi veri sorumlularına kişisel verilerin güvenliğini sağlamak için “uygun güvenlik düzeyini temin etmeye yönelik gerekli her türlü teknik ve idari tedbiri” alma yükümlülüğü getiriyor. Yayımlanmış ve kritik olarak işaretlenmiş bir açığın aylarca yamalanmaması, olası bir ihlalde bu yükümlülüğün yerine getirilip getirilmediği sorusunu doğurur. Ayrıca bir ihlal olursa, Kurul’un 2019/10 sayılı kararı uyarınca durumun öğrenildiği andan itibaren 72 saat içinde Kurum’a bildirilmesi gerekiyor. Yedekleme sunucuları genellikle tüm kurumun verisinin bir kopyasını taşıdığı için burada yaşanacak bir sızıntı, tek bir uygulamadaki sızıntıdan çok daha geniş kapsamlı olabilir.
Kısa kontrol listesi
- Sürümü kontrol edin: B&R 13.1.1.18 veya öncesindeyseniz 13.1.2.57’ye; 13.0 dalındaysanız en az 13.0.3.63’e geçin. 12.x bu kritik açıktan etkilenmiyor.
- Microsoft 365 yedeği: Veeam Backup for Microsoft 365’i 8.6 Patch 1’e (8.6.0.5011) yükseltin; çok kiracılı hizmet veriyorsanız önceliği buna verin.
- Veeam ONE: 13.1 Patch 1’i (13.1.0.7940) kurun; yönetici şifrelerini gözden geçirin.
- Linux ajanları: Veeam Agent for Linux’u 13.1.2.11’e güncelleyin.
- Erişimi daraltın: Yedekleme sunucusunun yönetim ve servis portlarını internete açık bırakmayın; yalnızca gerekli ağlardan erişime izin verin.
- Değiştirilemez kopya tutun: En az bir yedek kopyanın silinemez (immutable) depoda ya da ağdan ayrık ortamda durduğundan emin olun.