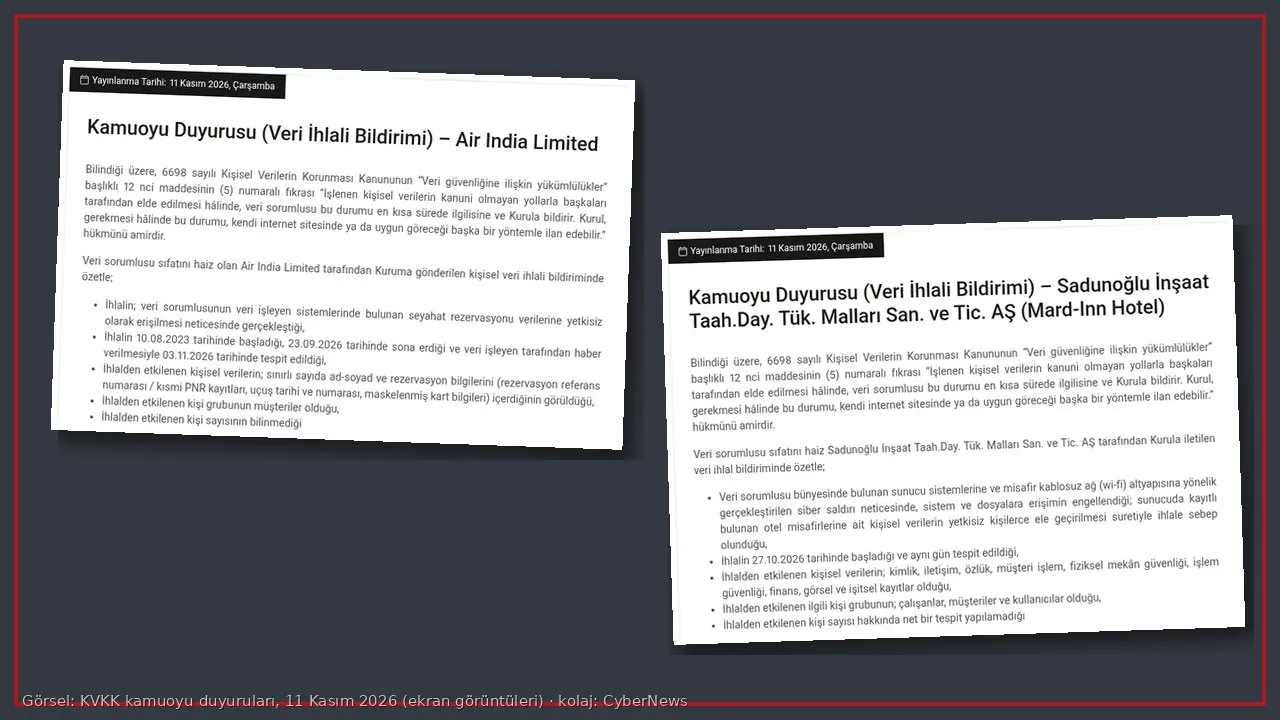
Kişisel Verileri Koruma Kurumu (KVKK), 11 Kasım 2026 tarihli iki yeni kamuoyu duyurusuyla Hindistan’ın bayrak taşıyıcı havayolu Air India ile Mard-Inn Hotel’i işleten Sadunoğlu İnşaat’ın veri ihlali bildirimlerini yayımladı. Air India’daki ihlal bir veri işleyenin sistemlerinde üç yıldan uzun sürmüş; otelde ise sunuculara ve misafir Wi-Fi ağına siber saldırı düzenlenmiş.
İki duyuru da Kurul’un 11 Kasım’daki kararlarıyla ilan edildi: Mard-Inn için 2026/2485, Air India için 2026/2487 sayılı karar. Aynı gün yayımlanan Pegasus, DHL ve Ethica Sigorta duyurularını 11 Kasım KVKK haberimizde ele almıştık; bu iki duyuru o haberde yer almıyordu. Aşağıdaki bilgiler KVKK’nın resmi metinlerinden; inceleme sürüyor ve veri sorumlularının beyanları henüz Kurul kararıyla kesinleşmiş değil.
Kısaca
- Air India: Veri işleyenin sistemlerindeki seyahat rezervasyonu verilerine yetkisiz erişilmiş. İhlal 10 Ağustos 2023’te başlamış, 23 Eylül 2026’da sona ermiş; veri işleyenin haber vermesiyle 3 Kasım 2026’da tespit edilmiş.
- Air India’da etkilenen veriler: sınırlı sayıda ad-soyad ile rezervasyon referans numarası veya kısmi PNR kaydı, uçuş tarihi ve numarası, maskelenmiş kart bilgisi. Etkilenen grup müşteriler; kişi sayısı bilinmiyor.
- Mard-Inn Hotel: Sunuculara ve misafir kablosuz ağ altyapısına saldırı düzenlenmiş, sistem ve dosyalara erişim engellenmiş, sunucudaki misafir verileri ele geçirilmiş. İhlal 27 Ekim 2026’da başlamış ve aynı gün fark edilmiş.
- Otelde etkilenen veri kategorileri: kimlik, iletişim, özlük, müşteri işlem, fiziksel mekân güvenliği, işlem güvenliği, finans ile görsel ve işitsel kayıtlar. Etkilenenler çalışanlar, müşteriler ve kullanıcılar; kişi sayısı net değil.
Air India: üç yıl fark edilmeyen erişim
Air India bildiriminde en dikkat çeken ayrıntı süre. Duyuruya göre yetkisiz erişim 10 Ağustos 2023’te başlamış ve 23 Eylül 2026’ya kadar sürmüş. Havayolu durumu ancak 3 Kasım 2026’da, veri işleyenin kendisine haber vermesiyle öğrenmiş. Yani erişim üç yılı aşkın sürmüş, bittikten sonra da yaklaşık altı hafta daha veri sorumlusuna ulaşmamış.
Duyuru veri işleyenin adını vermiyor. Rezervasyon verisi tutan bu tür hizmet sağlayıcılar, havayollarının yolcu ve bilet sistemlerinin önemli bir parçası. Bu yüzden olayın başka havayollarını da etkileyip etkilemediği sorusu açık; KVKK metni bu konuda bilgi içermiyor ve Air India’nın kamuya açık ayrıntılı bir açıklamasına ulaşamadık.
Etkilenen veri listesi görece dar görünüyor: ad-soyad, rezervasyon referansı veya kısmi PNR, uçuş tarihi ve numarası, maskelenmiş kart bilgisi. Pasaport veya tam kart numarası sayılmıyor. Ama bu bilgiler oltalama için yeterince değerli. Doğru uçuş numarası ve tarihiyle gelen sahte bir “rezervasyon sorunu” e-postası, yolcunun güvenini kazanmak için iyi bir yem. Kısmi PNR ve isim, bazı havayolu sistemlerinde rezervasyon görüntüleme denemeleri için de kullanılabiliyor.
Mard-Inn: otel sunucusu ve misafir Wi-Fi’ı
Sadunoğlu İnşaat’ın bildirimi farklı bir tablo çiziyor. Saldırı hem sunucu sistemlerini hem de misafir kablosuz ağ altyapısını hedef almış. “Sistem ve dosyalara erişimin engellendiği” ifadesi, fidye yazılımı olaylarında sık görülen bir tabloya benziyor; ancak bildirim saldırının türünü adlandırmıyor, biz de tahmin yürütmüyoruz.
Etkilenen veri kategorileri geniş. Kimlik, iletişim ve finans bilgisinin yanında “fiziksel mekân güvenliği” ve “görsel ve işitsel kayıtlar” da listede. Bu ifadeler genellikle güvenlik kamerası kayıtları ve giriş-çıkış bilgileri için kullanılıyor. Etkilenen grup yalnız misafirler değil; çalışanların özlük bilgileri de kapsamda. Kişi sayısının belirlenemediği belirtiliyor.
İhlalin başladığı gün tespit edilmiş olması olumlu bir ayrıntı. Ama Kurul’a bildirim ile ilanın 11 Kasım’a kalması, misafirlerin olaydan ne zaman haberdar edildiği sorusunu da gündeme getiriyor; KVKK metni ilgili kişilere bildirim yapılıp yapılmadığını veya bir iletişim kanalı açılıp açılmadığını söylemiyor.
Oteller neden tekrar listede?
Konaklama sektörü KVKK duyurularında son haftalarda sık görünüyor. Kurum’un ihlal bildirimleri sayfasında 4 Kasım’da Yazıcı Turizm’in iki şirketi ile Sveo Resort Kemer’i işleten Çamyuva Otelcilik’in duyuruları da yer aldı. Otellerin tuttuğu veri, yasal zorunluluk nedeniyle zengin: Türkiye’de konaklama tesisleri misafirlerin kimlik bilgilerini kaydetmek ve kolluğa bildirmek zorunda. Bu, tek bir sunucuda kimlik, iletişim, ödeme ve konaklama tarihlerinin bir arada durması demek.
Misafir Wi-Fi’ı da ayrı bir risk alanı. Pek çok otelde misafir ağı ile işletme ağı yeterince ayrılmıyor. Mard-Inn bildiriminde iki altyapının birlikte anılması, ağ ayrımı ve erişim kontrolünün ne kadar kritik olduğunu yeniden hatırlatıyor.
Türkiye açısı ve ne yapmalı?
6698 sayılı Kanun’un 12. maddesinin 5. fıkrası, ihlali öğrenen veri sorumlusunun bunu en kısa sürede ilgili kişiye ve Kurul’a bildirmesini istiyor; Kurul bu süreyi 72 saat olarak yorumluyor. Air India örneği, sürenin veri sorumlusunun ihlali öğrendiği andan başladığını, ama veri işleyen geç haber verirse zincirin baştan geciktiğini gösteriyor. Türkiye’deki şirketlerin veri işleyenlerle yaptığı sözleşmelere kısa bildirim süresi ve denetim hakkı koyması bu yüzden önemli.
- Air India ile seyahat ettiyseniz: Ağustos 2023 ile Eylül 2026 arasında rezervasyon yaptıysanız, uçuş bilgilerinizi içeren beklenmedik e-posta, SMS ve aramalara karşı dikkatli olun. Rezervasyonu yalnız havayolunun resmi sitesinden veya uygulamasından kontrol edin; gelen bağlantılara tıklamayın.
- Mard-Inn Hotel’de konakladıysanız: Kart ekstrenizi kontrol edin, kimlik bilgilerinizle yapılabilecek başvurulara karşı e-Devlet ve banka bildirimlerinizi takip edin. Otelden bilgi talep etmek için KVKK’nın 11. maddesindeki başvuru hakkınızı kullanabilirsiniz.
- Her iki durumda: “Verileriniz sızdı, şu bağlantıdan doğrulayın” diyen iletiler büyük olasılıkla oltalama. Resmi bilgilendirme, kurumun bilinen kanallarından gelir.