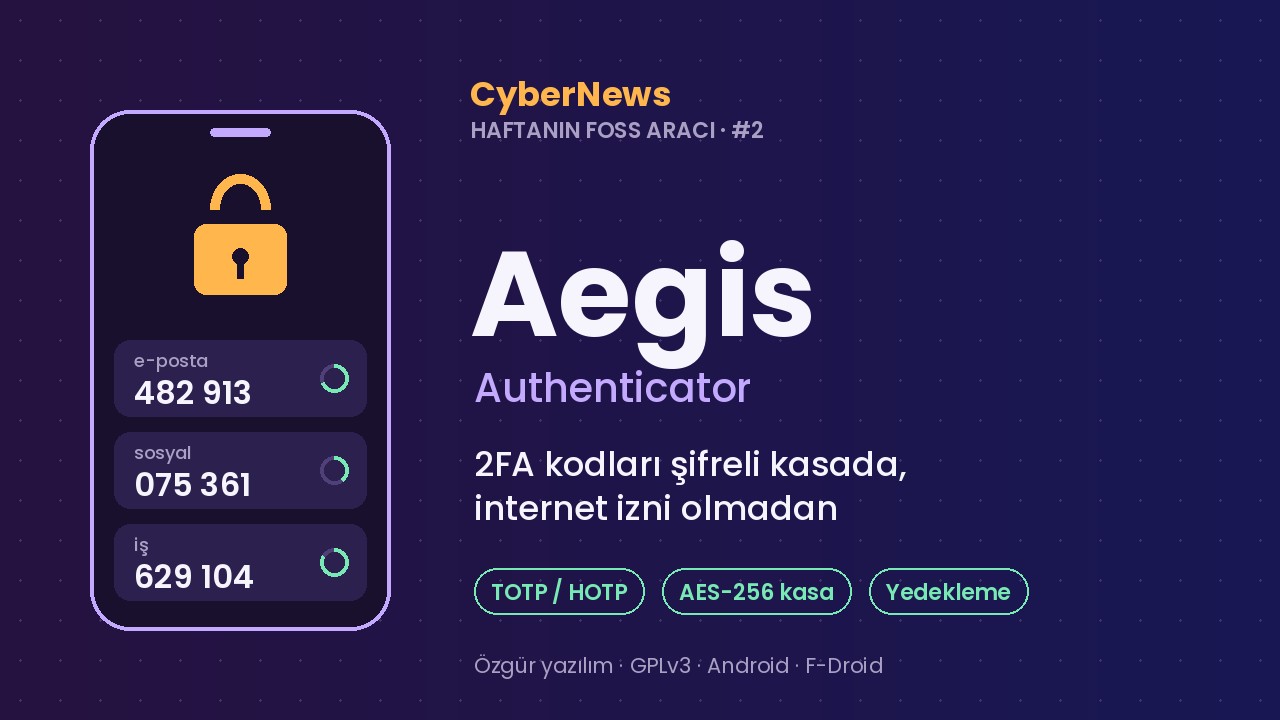
CyberNews Haftanın FOSS Aracı serisinin ikinci konuğu Aegis Authenticator. Hesaplarınızda iki adımlı doğrulamayı (2FA) açtıysanız, giriş sırasında istenen altı haneli kodları bir uygulama üretir. Aegis bu kodları telefonunuzda, şifreli bir kasada üreten özgür ve açık kaynak bir Android uygulaması. Bu yazıda ne yaptığını, nerede yetersiz kaldığını ve nasıl kurulduğunu resmi kaynaklara dayanarak anlatıyoruz.
Nedir ve nereden edinilir?
Aegis, Beem Development tarafından geliştirilen, GPLv3 lisanslı bir 2FA uygulaması. Sektör standardı olan TOTP (zamana dayalı) ve HOTP (sayaca dayalı) tek kullanımlık parola algoritmalarını destekliyor. Proje sayfasındaki ifadeyle, Google Authenticator'ı destekleyen her web hizmeti Aegis ile de çalışıyor.
Uygulama hem F-Droid hem Google Play'de yayımlanıyor. Kaynak kod GitHub'da. Güncel sürüm 3.4.3; GitHub'da 6 Eylül 2026'da yayımlandı, F-Droid'e 9 Eylül 2026'da eklendi. Uygulama Android 6.0 ve üzerini istiyor. F-Droid paketi kaynak koddan F-Droid tarafından derlenip imzalanıyor. Arayüzün Türkçe çevirisi de mevcut.
Ne işe yarar?
Aegis'in temel işi, hesaplarınız için doğrulama kodları üretmek. Proje belgelerine göre öne çıkan özellikler şunlar:
- Şifreli kasa: Tüm kayıtlar bir kasada tutuluyor. Parola belirlerseniz kasa AES-256-GCM ile şifreleniyor; paroladan anahtar türetmek için scrypt kullanılıyor. Parmak izi ya da yüz tanıma ile açma seçeneği de var; bu durumda anahtar Android Keystore'da korunuyor.
- Ekran koruması: Ekran görüntüsü almayı engelleme ve kodu ancak dokununca gösterme ("Görmek için dokunun") seçenekleri bulunuyor.
- Kolay ekleme: Hizmetin verdiği QR kodu kamerayla ya da bir görselden tarayabilir, bilgileri elle girebilirsiniz.
- Taşınma desteği: Google Authenticator, Microsoft Authenticator, Authy, 2FAS, FreeOTP, FreeOTP+, andOTP, Steam ve başka uygulamalardan kayıt aktarılabiliyor. Dışa aktarma seçeneği olmayan bazı uygulamalar için root erişimi gerekiyor.
- Yedekleme: Kasa, seçtiğiniz bir klasöre otomatik yedeklenebiliyor; elle şifreli ya da şifresiz dışa aktarma da yapılabiliyor.
- Düzen: Gruplar, arama, özel simgeler ve açık, koyu, AMOLED temalar var.
Neden kullanmalı?
İki adımlı doğrulama, parolanız sızsa bile hesabınızı korumaya yardımcı olan en pratik önlemlerden biri. Kodları bir uygulamanın üretmesi, SMS ile gelen kodlara göre bir avantaj sağlıyor: kodlar telefon numaranıza ya da operatör ağına bağlı değil.
Aegis'i benzerlerinden ayıran üç nokta var. Birincisi, uygulamanın internet erişimi yok. Projenin SSS sayfası bunu açıkça söylüyor; kaynak koddaki izin listesinde de internet izni bulunmuyor. Kodlarınız bir şirketin sunucusuna gitmiyor. İkincisi, kasa sizin belirlediğiniz parolayla şifreleniyor. Belgelere göre şifreli kasa dosyası ele geçirilse bile parola bilinmeden içerik okunamıyor. Üçüncüsü, yedek sizin kontrolünüzde. Telefon bozulduğunda ya da değiştiğinde kodlarınızı kaybetmemek için hangi klasöre, ne sıklıkla yedek alınacağına siz karar veriyorsunuz.
Uygulama ücretsiz, reklam içermiyor ve kodu herkesin incelemesine açık.
Sınırları
- Yalnızca Android. SSS'ye göre iOS, Windows, macOS ya da tarayıcı eklentisi sürümü için plan yok. iPhone kullananlar başka bir uygulama seçmeli.
- Parolayı unutursanız kurtarma yok. Uygulama kurulumda bu konuda uyarıyor: parolanızı unutursanız kodlarınıza erişimi kalıcı olarak kaybedebilirsiniz. Parola hatırlatıcısını kapatmamanız öneriliyor.
- Bulut senkronizasyonu yerleşik değil. İnternet erişimi olmadığı için yedeği buluta kendisi göndermiyor. Otomatik bulut yedeği ancak bulut uygulaması Android'in depolama erişim çerçevesini (SAF) tam destekliyorsa çalışıyor; SSS'de bilinen örnek olarak yalnızca Nextcloud geçiyor. Bir diğer yol, yedek klasörünü Syncthing gibi ayrı bir uygulamayla eşitlemek.
- Telefonun güvenliği belirleyici. Aegis kodları korur ama ele geçirilmiş ya da kilitsiz bir telefonda tek başına yeterli değildir. Ayrıca sahte bir giriş sayfasına kod yazarsanız uygulama bunu fark etmez; kodu yalnızca gerçek sitede girin.
- Otomatik doldurma yok. Geliştiriciler bu özelliği eklemeyi düşünmüyor; kodu kopyalayıp yapıştırmanız gerekiyor.
- Biyometrik açma bazı cihazlarda sorun çıkarabiliyor. SSS'ye göre bazı cihazların Keystore uygulamaları hatalı; bu durumda parolayla açmak gerekiyor.
Adım adım kurulum
- F-Droid istemcisinde ya da Google Play'de "Aegis Authenticator" aratıp yükleyin. Geliştiricinin Beem Development olduğuna bakın; benzer adlı kopyalara dikkat edin.
- İlk açılışta güvenlik yöntemi olarak Parola'yı seçin ve güçlü, unutmayacağınız bir parola belirleyin. İsterseniz Biyometrik açmayı da etkinleştirin; parola yine geçerli kalır.
- Başka bir uygulamadan geçiyorsanız Ayarlar > İçe Aktar & Dışa Aktar bölümünden eski uygulamanızı seçip kayıtları aktarın. Her hesap için bir kez giriş yapıp kodun çalıştığını doğrulamadan eski uygulamayı silmeyin.
- Yeni bir hesap eklemek için hizmetin güvenlik ayarlarında iki adımlı doğrulamayı "doğrulayıcı uygulama" seçeneğiyle açın, Aegis'te artı (+) düğmesine dokunup QR kod tara'yı seçin. Hizmetin verdiği yedek kurtarma kodlarını ayrıca güvenli bir yere not edin.
- Ayarlar > Yedekler bölümünde "Otomatik olarak kasayı yedekle" seçeneğini açın ve bir yedek konumu belirleyin. Yedeğin telefon dışında da bir kopyasını tutun.
- Ayarlar > Güvenlik altında ekran güvenliği, "Görmek için dokunun" ve otomatik kilitleme seçeneklerini ihtiyacınıza göre açın.
Türkiye'deki okur için ne anlama geliyor?
Türkiye'de pek çok kişi e-posta, sosyal medya ve iş hesaplarını aynı telefondan yönetiyor. Bu hesaplardan birinin parolası sızdığında ya da başka sitelerde de kullanıldığında risk büyüyor. İki adımlı doğrulamayı destekleyen hizmetlerde doğrulayıcı uygulama kullanmak bu riski azaltıyor. Aegis, bunu kodlarınızı bir şirketin bulutuna emanet etmeden yapmanın ücretsiz ve şeffaf bir yolu. Doğru kullanım için iki kural yeter: kasa parolanızı unutmayın, yedeğinizi telefonun dışında da saklayın.