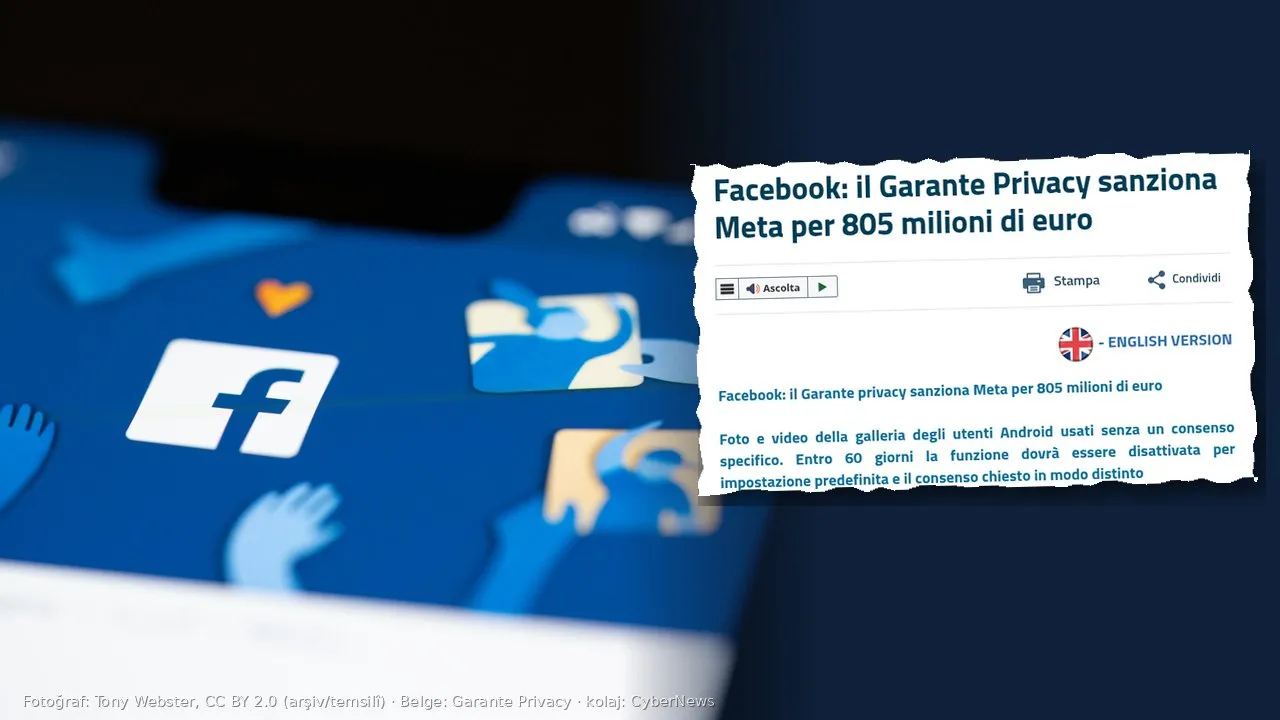
İtalya’nın veri koruma otoritesi Garante, 14 Kasım 2026’da Meta Platforms Ireland Limited’e 805 milyon euro para cezası verdi. Gerekçe, Android için Facebook uygulamasının İtalyan kullanıcıların telefonundaki fotoğraf, video ve bunlara ait üst verilere, ayrı ve açık bir onay almadan erişmesi. Meta karara itiraz edeceğini açıkladı.
Bu ceza kararını 30 saniyede izleyin:
Ceza, Facebook’ta gezinirken telefon galerisinden “paylaşım önerisi” sunan bir özellikle ilgili. Garante’ye göre özellik varsayılan olarak açıktı, izin ekranı ne yapıldığını anlatmıyordu ve tek bir izin bütün galeriyi açıyordu. Bu yazıda Garante’nin İtalyanca ve İngilizce resmi duyurusunu esas aldık; Meta’nın tepkisini ANSA’nın aktardığı açıklamadan verdik.
Kısaca
- Karar, Garante’nin 14 Kasım 2026 tarihli duyurusuyla açıklandı. Ceza muhatabı, Meta’nın Avrupa’daki şirketi Meta Platforms Ireland Limited.
- Konu, 2023’ten beri sunulan “Facebook’ta gezinirken galeriden öneriler al” özelliği. Uygulama, telefondaki fotoğraf ve videoları paylaşım fikri olarak gösteriyor.
- İnceleme Temmuz 2025’te, Bolzano’daki tüketici koruma merkezinin (Centro Tutela Consumatori Utenti) şikâyetiyle başladı. Garante kendi teknik analizini de yaptı.
- Meta’nın 60 gün içinde özelliği varsayılan olarak kapatması ve bunun için ayrı, anlaşılır bir onay istemesi gerekiyor. Bu kural, daha önce izin vermiş kullanıcılar için de geçerli.
- Garante, cezanın grubun dünya cirosunun yaklaşık yüzde 0,47’sine denk geldiğini söylüyor. Meta ise cezayı orantısız buluyor.
Garante ne buldu?
Garante’nin tespitleri üç noktada toplanıyor. Birincisi, galeri erişimi tek bir izinle isteniyor. Bu izin uygulamanın tamamı ve farklı amaçlara hizmet eden birden fazla özellik için geçerli. Kullanıcı, örneğin bir fotoğrafı paylaşmak için verdiği izinle, galeri önerilerine de kapı açmış oluyor.
İkincisi, izin ekranından önce gelen uyarı genel bir ifade kullanıyor: “diğer özellikleri etkinleştir”. Garante’ye göre bu cümle, kullanıcının galeri önerilerini de onayladığını anlamasına izin vermiyor. Üçüncüsü, özellik baştan açık geliyordu.
Otoritenin en sert tespiti erişimin genişliğiyle ilgili. Garante’ye göre bu tür bir izin tam verildiğinde uygulama cihazdaki fotoğraf arşivinin tamamını, kural olarak kalıcı biçimde okuyabiliyor. Üstelik ne kullanıcı ne de otorite, hangi bilginin gerçekte kullanıldığını doğrulayabiliyor.
Telefon “özel alan” sayıldı
Kararın hukuki dayanağı GDPR değil. Garante, İtalyan Gizlilik Kanunu’nun 122. maddesini uyguladı. Bu madde, AB’nin ePrivacy (elektronik iletişimde gizlilik) direktifini iç hukuka aktarıyor. Garante’nin yorumuna göre akıllı telefon kişinin özel hayat alanının parçası. Cihazdaki bilgiye her erişim, veri dışarı gönderilsin ya da gönderilmesin, bir zarar doğsun ya da doğmasın, özgür ve bilgilendirilmiş onay gerektiriyor.
Bu yaklaşım önemli bir kapıyı da kapattı. Meta, dosyanın şirketin AB merkezinin bulunduğu İrlanda’nın veri koruma otoritesine ait olduğunu savundu. Garante bu itirazı reddetti. Gerekçe, ePrivacy kurallarında GDPR’deki “tek durak” (one-stop-shop) mekanizmasının bulunmaması. Yani ulusal otorite, kendi ülkesindeki telefonlara erişim konusunda doğrudan karar verebiliyor.
Kararın dışında kalan konular da var. Garante, içeriklerin yapay zekâ eğitimi için kullanılıp kullanılmadığını bu dosyada incelemedi; Meta böyle bir kullanımı reddediyor. Otorite ayrıca 2026’da sunulan ve galeri içeriğinin bulutta işlenmesine imkân veren yeni özelliği ayrı bir incelemeyle değerlendirme hakkını saklı tuttu.
Meta’dan ne isteniyor?
Garante’nin talimatı net. Meta 60 gün içinde galeri önerileri için ayrı ve özel bir onay talebi göstermeli; özelliğin ne işe yaradığını, galeriye erişim gerektirdiğini ve nasıl kapatılacağını açıkça anlatmalı. Özellik, izin vermiş olanlar dahil herkes için varsayılan olarak kapalı kalmalı. Süre dolduğunda uyum sağlanmamışsa, geçerli onayı olmayan kullanıcılar için özellik açılamayacak.
Şirket 30 gün içinde başlattığı adımları, 90 gün içinde de aldığı önlemleri Garante’ye bildirmek zorunda. Cezanın miktarını belirlerken otorite İtalya’daki yaklaşık 20 milyon Android kullanıcısını, ihlalin uygulamayı güncellemeyenler ve daha önce izin verenler için hâlâ sürmesini, şirket hakkındaki 2019 tarihli önceki kararı ve inceleme sırasındaki zayıf işbirliğini dikkate aldı. Şikâyetten sonra yapılan değişiklikler hafifletici sayıldı ama geç ve yalnız uygulamayı güncelleyenlerle sınırlı bulundu.
ANSA’ya göre Meta sözcüsü, şirketin “olguların değerlendirilmesine ve kuralların uygulanmasına kesinlikle katılmadığını” söyledi. Meta, özelliğin cihazda izin verilmeden çalışmadığını ve ayarlardan her zaman değiştirilebildiğini savunuyor. Karar, itiraz süreci sonunda değişebilir; bu yazı yazılırken kesinleşmiş değildi.
Neden önemli?
Bu dosya, “izin verdiniz” cümlesinin tek başına yetmediğini gösteriyor. Kullanıcı bir uygulamaya galeri izni verdiğinde, bunun hangi özellikler için kullanılacağını bilmek zorunda. Tek bir izin düğmesine birden çok amaç yüklemek ve yeni özelliği baştan açık getirmek, Garante’ye göre onayı geçersiz kılıyor.
Ceza miktarı da dikkat çekiyor. ePrivacy kuralları üzerinden verilen bu ceza, telefona erişim izinlerinin artık yalnızca teknik bir ayar değil, doğrudan bir mahremiyet meselesi olarak denetlendiğini gösteriyor. Diğer AB otoritelerinin de aynı mantıkla kendi ülkelerindeki kullanıcılar için inceleme açması mümkün; ancak şu an için böyle bir açıklama yok.
Türkiye açısı
Garante kararı yalnız İtalya’daki kullanıcıları bağlıyor. Türkiye’deki Android kullanıcıları için Facebook’un davranışını doğrudan değiştirmiyor. Ama soru aynı: Türkiye’de de milyonlarca kişi Facebook’u Android telefonda kullanıyor ve uygulamaya galeri izni vermiş olabilir.
6698 sayılı KVKK, açık rızayı “belirli bir konuya ilişkin, bilgilendirilmeye dayanan ve özgür iradeyle açıklanan rıza” olarak tanımlıyor. Garante’nin itiraz ettiği üç nokta, yani tek izinle birden fazla amaç, genel ve belirsiz uyarı metni ve varsayılan olarak açık özellik, bu tanımla da kolay bağdaşmıyor. Türkiye’de AB’deki ePrivacy düzenlemesinin birebir karşılığı yok ve KVKK cezaları ciroya bağlı değil, sabit üst sınırlarla belirleniyor. Bu yüzden benzer bir şikâyetin Türkiye’de aynı büyüklükte bir cezaya dönüşmesi beklenmez; yine de kullanıcılar KVKK kapsamındaki başvuru ve şikâyet haklarını kullanabilir.
Kullanıcı tarafında yapılacak iş basit. Android’de Ayarlar’dan Uygulamalar bölümüne girip Facebook’u seçin ve İzinler altında “Fotoğraflar ve videolar” iznine bakın. Yeni Android sürümlerinde tüm galeri yerine yalnız seçtiğiniz fotoğraflara izin verebilir ya da izni tamamen kapatabilirsiniz. Facebook uygulamasının kendi ayarlarında da galeri veya film rulosu önerileriyle ilgili bir seçenek varsa kapatın. Menü adları telefon markasına ve uygulama sürümüne göre değişebilir. Fotoğraf paylaşmak istediğinizde, paylaşacağınız görseli o anda seçmek, bütün arşivi kalıcı olarak açmaktan daha güvenli bir yol.