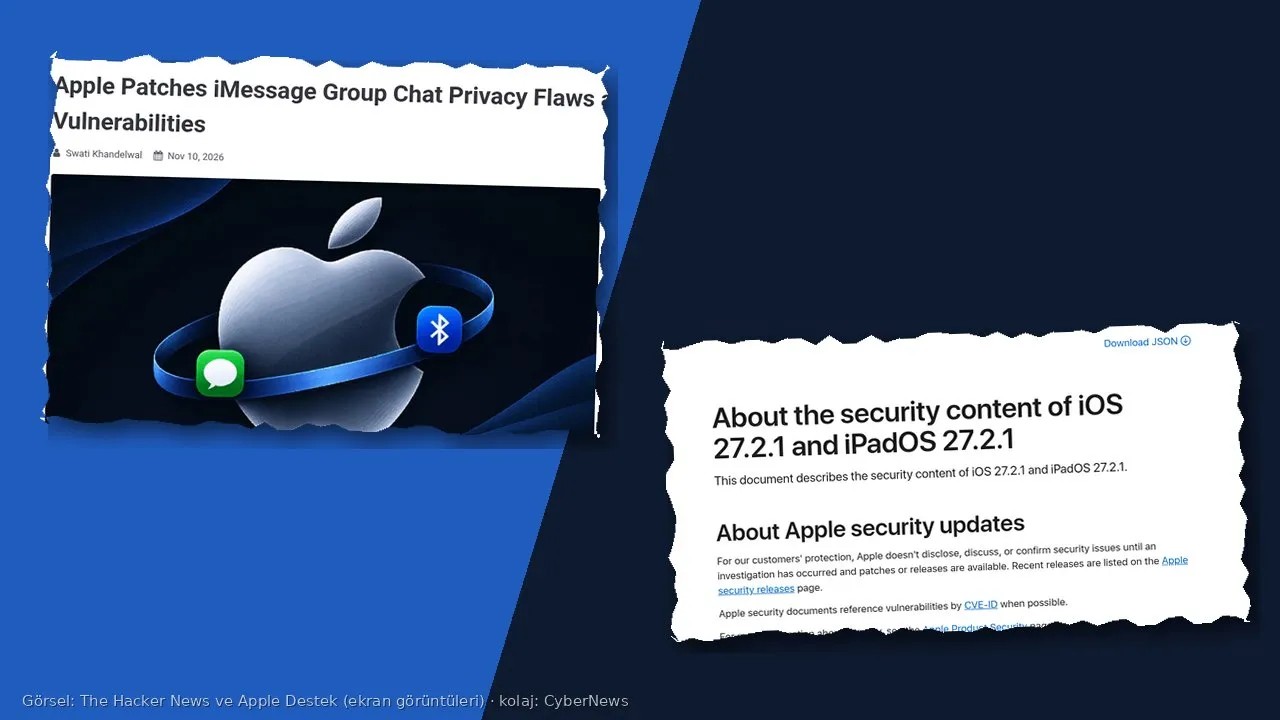
Apple, 9 Kasım 2026’da yayımladığı iOS 27.2.1 ve iPadOS 27.2.1 güncellemesiyle iMessage’taki iki gizlilik açığını kapattı. Apple’ın güvenlik notuna göre bunlardan biri, uzaktaki bir saldırganın bir iMessage grup sohbetine katılıp mesajları almasına izin verebiliyordu. Diğeri, gruba sonradan eklenen birinin katılmadan önce yazılmış mesajlara ulaşmasına yol açabiliyordu. Aynı güncelleme Bluetooth ve AirPlay eşleştirmesiyle ilgili birkaç açığı da kapatıyor.
Bilgilerin çoğu Apple’ın kendi güvenlik notundan geliyor. The Hacker News ve SecurityWeek haberleri notlardaki boşlukları ve kapsamı özetlediği için onlardan da yararlandık.
iMessage açığını 30 saniyede izleyin:
Kısaca
- Güncelleme: iOS ve iPadOS 27.2.1 (iPhone 11 ve sonrası dâhil), 9 Kasım 2026. Aynı gün iOS 26.7.3, iOS 18.7.12, macOS, watchOS ve visionOS için de güncellemeler çıktı.
- iMessage açıkları: CVE-2026-113961 (uzaktan bir grup sohbetine katılıp mesajları alma) ve CVE-2026-113960 (sonradan eklenenin eski mesajlara erişmesi).
- Bluetooth ve AirPlay: Eşleştirme kodu deneme sınırının aşılmasına ve kullanıcı etkileşimi olmadan eşleşmeye izin verebilen açıklar ile bir bellek hatası kapatıldı.
- İstismar: Apple notlarında, bu açıkların saldırılarda kullanıldığına dair bir bilgi yok. Notlar ayrıca saldırganın ne gerektirdiğini ayrıntılandırmıyor.
- Dikkat: The Hacker News’e göre iPhone XS, XS Max, XR ve iPad (7. nesil) için çıkan iOS 18.7.12 notlarında iMessage düzeltmeleri listelenmiyor.
iMessage açıkları ne anlama geliyor?
Apple’ın notundaki iki “Mesajlar” girdisi kısa. Birincisi, CVE-2026-113961: “Uzaktaki bir saldırgan bir iMessage grup sohbetine katılıp mesajlarını alabilir.” Apple bunu bir yetkilendirme sorunu olarak tanımlıyor ve “gelişmiş doğrulama” ile giderdiğini söylüyor. İkincisi, CVE-2026-113960: Gruba eklenen kullanıcı, katılmadan önce gönderilen mesajlara erişebilir. Apple bu sorunu, savunmasız kodu kaldırarak çözdüğünü yazıyor. Her iki açığı da anonim bir araştırmacı bildirmiş.
Bu iki girdi bir grup sohbetinin temel güven varsayımına dokunuyor: Sohbette kimlerin olduğunu ve yalnızca eklendikten sonraki mesajları görebildiklerini bilmek. Bu güvence bozulursa, bir grupta paylaşılan adres, belge ya da doğrulama kodu istenmeyen biri tarafından okunabilir. Ancak Apple’ın notları şunları açıklamıyor: Saldırganın bunu yapmak için ne gerektiği, gruptaki diğer üyelerin yeni katılan kişiyi görüp görmediği ve korunmak için grubun her üyesinin güncelleme yapması gerekip gerekmediği. The Hacker News da bu boşlukları vurguluyor. Bu nedenle “açığın sınırı ne kadar” sorusuna şimdilik kesin bir yanıt yok ve bunu tahmin etmiyoruz.
Apple ayrıca bu açıkların kötüye kullanıldığını söylemiyor. Şirketin genel politikası da, araştırma tamamlanıp yamalar yayımlanana kadar güvenlik sorunlarını açıklamamak, ayrıntı vermemek ya da doğrulamamak yönünde. Bu yüzden ayrıntıların kıt olması beklenen bir şey; ama kullanıcı için pratik sonuç aynı: Güncellemek en güvenli yol, çünkü Apple geçici bir çözüm de önermiyor.
Bluetooth ve AirPlay düzeltmeleri
SecurityWeek’in özetine göre güncellemelerle toplam on açık kapatıldı ve yarısı Bluetooth ile AirPlay eşleştirmesiyle ilgili. Apple’ın iOS 27.2.1 notundaki ilgili girdiler şöyle:
- CVE-2026-113965 (CoreUtils): Kötü amaçlı bir Bluetooth cihazı, kullanıcı etkileşimi olmadan eşleşme kurabilir.
- CVE-2026-113964 (CoreUtils): Bluetooth menzilindeki bir saldırgan, eşleştirme kodu deneme sınırını aşıp kullanıcı etkileşimi olmadan eşleşebilir. Anonim bir araştırmacı bildirdi.
- CVE-2026-113968 (AirPlay): Bluetooth menzilindeki bir saldırgan, eşleştirme kodu deneme sınırını aşabilir.
- CVE-2026-113969 (rapportd): SecurityWeek’e göre aynı ağdaki bir saldırgan AirPlay eşleştirme kodlarındaki sınırı aşabilir.
- CVE-2026-113970 (Bluetooth): Bluetooth menzilindeki bir saldırgan süreç belleğini bozabilir (use-after-free).
Apple, eşleşmiş bir cihazın sonra neler yapabileceğini notlarda anlatmıyor. Bu da önemli bir belirsizlik: “Eşleşme” tek başına zararsız olabilir ya da başka bir adımın ilk halkası olabilir. Elimizde bunu yanıtlayacak bir kaynak yok.
Güncellemede ayrıca iOS ve iPadOS 27.2.1, watchOS 27.2.1 ve visionOS 27.2.1’i kapsayan bir “App Intents” düzeltmesi var (CVE-2026-113963): Yetkilendirme sorunu nedeniyle bir uygulama hassas kullanıcı verisine erişebiliyordu. Bunu araştırmacı László Várady bildirdi. Son olarak, Google’ın Brotli sıkıştırma kütüphanesindeki bellek bozulması açığı da yamalandı. SecurityWeek bunu CVE-2026-111497 olarak veriyor; The Hacker News’e göre CISA bu açığı 27 Ekim’de bilinen istismar edilen açıklar (KEV) kataloğuna eklemişti. Apple ürünlerine yönelik bir saldırı olduğuna dair bir işaret yok.
Eski cihazlar ve sürümler
Güncelleme tek bir sürümle sınırlı değil. Apple’ın güvenlik sürümleri sayfasında 9 Kasım tarihli iOS ve iPadOS 27.2.1, 26.7.3 ve 18.7.12 listeleniyor; iOS 18.7.12, iPhone XS, XS Max, XR ve 7. nesil iPad için. The Hacker News’in kontrolüne göre bu eski cihazların notlarında iMessage ve Brotli düzeltmeleri yok. Apple de bu cihazların üç açıktan etkilenip etkilenmediğini söylemiyor. Yani eski cihaz sahipleri için iki ihtimal var ve hangisinin doğru olduğunu bilmiyoruz: Ya bu cihazlar etkilenmiyor, ya da düzeltme henüz yok. Bu belirsizlik, hassas konuşmaları o cihazlarda yürütenler için bir uyarı: Güncel sürümü kurun ve Apple’ın açıklamasını izleyin.
Ne yapmalısınız?
- iPhone’unuzu güncelleyin. Ayarlar, Genel, Yazılım Güncelleme yolunu izleyin. iPhone 11 ve sonrasında 27.2.1 (ya da hâlâ iOS 26’daysanız 26.7.3) görünmeli.
- Otomatik güncellemeyi açık tutun. Güvenlik düzeltmeleri çoğu kez “sessiz” gelir ve haftalarca bekleyen güncelleme açık bırakır.
- Mac, Apple Watch ve Vision Pro’yu da kontrol edin. Aynı gün macOS, watchOS ve visionOS sürümleri yayımlandı.
- Grup sohbetlerinde üye listesine bakın. Tanımadığınız bir katılımcı görürseniz hassas bilgi paylaşmayın ve yönetici ya da diğer üyelerle teyit edin. Bu, Apple’ın bir önerisi değil; makul bir önlem olarak ekliyoruz.
- Kritik bilgileri bir sohbette tutmayın. Parola, kimlik fotoğrafı ve doğrulama kodlarını grup sohbetlerinde paylaşmamak, tüm mesajlaşma uygulamaları için geçerli bir alışkanlık.
- Kurumsal cihaz yönetiyorsanız güncelleme politikalarında 27.2.1’i zorunlu kılın.
Türkiye açısından
Türkiye’de iPhone kullanan ve iMessage ile iletişim kuran kullanıcılar bu güncellemenin doğrudan hedef kitlesi. Gazeteciler, avukatlar, sivil toplum çalışanları ve iş görüşmelerini grup sohbetlerinde yürüten kişiler için bir mesajlaşma uygulamasının grup üyeliği güvencesi, gizliliğin kendisi. Bu yüzden güncellemeyi bekletmemek önemli. Türkiye’ye özgü bir saldırı ya da hedefleme bilgisi yok; kaynaklarda böyle bir şey bildirilmiyor.
Kurumlar açısından iki konu öne çıkıyor. Birincisi, çalışanların kişisel iPhone’larıyla grup sohbetlerinde müşteri ya da iş bilgisi paylaştığı durumlarda, 6698 sayılı KVKK’nın 12. maddesindeki “uygun teknik tedbirler” sorumluluğu gündeme gelir. Yönetilmeyen cihazlarda güncelleme durumunu kuruma bildirmek, bu sorumluluğu yerine getirmenin pratik bir parçası. İkincisi, Bluetooth eşleştirme açıkları kalabalık ortamlarda, örneğin toplantı, fuar ya da toplu taşımada önem kazanır; Apple yalnızca “Bluetooth menzilinde” diyor, bundan daha ayrıntı vermiyor, biz de ayrıntı uydurmuyoruz.
Güvenlik açığı olan bir mesajlaşma hizmetinin sorumluluğu üreticiye aittir, ama kullanıcı tarafında güncellemeyi yapmak ve cihazları güncel tutmak aynı derecede önemlidir. Dijital hakların bir parçası da, uygulamaların hangi güvenceleri verdiğini ve ne zaman bozulduğunu açıkça öğrenebilmektir; Apple’ın kısa notları bu açıdan kullanıcıya sınırlı bilgi veriyor.
Sonuç
Bu güncelleme bir sıfır gün haberi değil; Apple’ın bilinen bir istismar bildirmediği, ama grup sohbetlerinin temel güvencesine dokunan düzeltmeler içeren bir güvenlik sürümü. Yapılacak iş net: iPhone ve iPad’inizi 27.2.1’e (ya da kendi sürüm hattınızın 9 Kasım güncellemesine) yükseltin. Eski iPhone’larda iMessage düzeltmelerinin listelenmemesi ise Apple’ın açıklaması gereken bir belirsizlik olarak duruyor.