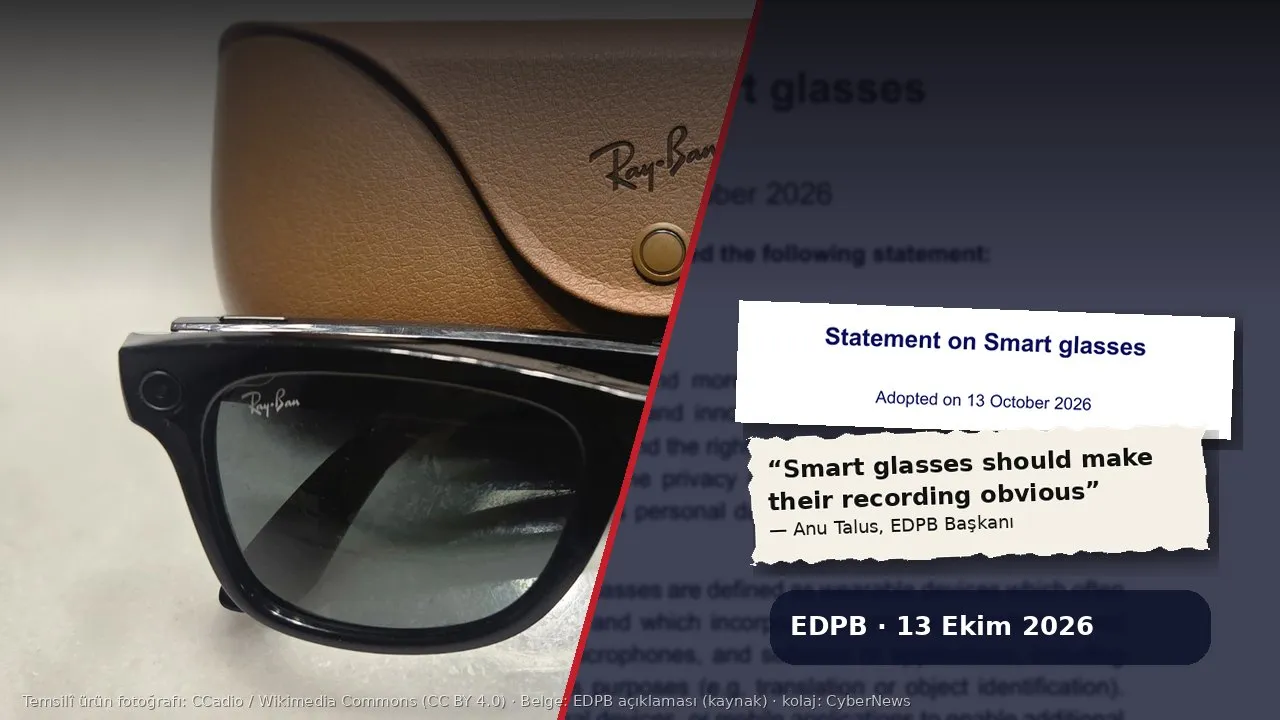
Avrupa Veri Koruma Kurulu (EDPB), 13 Ekim 2026'daki genel kurul toplantısında akıllı gözlüklere ilişkin ilk resmî açıklamasını kabul etti. Kurul, kamera ve mikrofon taşıyan bu cihazların çevredeki insanları fark ettirmeden kaydedebildiğini, bunun da AB Genel Veri Koruma Tüzüğü (GDPR) açısından ciddi sorunlar doğurduğunu vurguluyor. Temel mesaj net: Gözlük kayıt yaptığını belli etmeli.
EDPB Başkanı Anu Talus'un açıklamadaki sözleri bunu özetliyor: "Bu cihazlar sıradan gözlüğe benziyor ama kamera ve mikrofon içeriyor ve internete bağlı. Bu da insanların haberleri olmadan kaydedilebileceği anlamına geliyor ve ciddi mahremiyet kaygıları doğuruyor." Talus, hastane, okul ve iş yeri gibi ortamlarda ve kayıtlar sosyal medyada paylaşıldığında risklerin daha da büyüdüğünü, çocukların ise hem kullanıcı hem de kaydedilen kişi olarak özellikle risk altında olduğunu söyledi.
Neden şimdi?
Akıllı gözlükler artık niş bir ürün değil. Kurulun metnine göre bu cihazlar müzik dinleme, telefon görüşmesi, fotoğraf ve video çekme, anlık çeviri ve canlı yayın gibi işlevler sunuyor; bazıları yapay zekâ asistanlarıyla çevredeki nesneleri tanıyabiliyor. EDPB, engelli kullanıcılar için sesli yardım gibi faydaları kabul ediyor. Ama en yaygın kullanımlar olan kayıt, canlı yayın ve görüntü paylaşımının hem veri korumayı hem de mahremiyet, güvenlik, ifade ve dolaşım özgürlüğünü etkilediğini belirtiyor.
Sorunun kaynağı cihazın tasarımı. EDPB'ye göre akıllı gözlükler sıradan gözlükten ayırt edilmesi zor olduğu için "neredeyse görünmez" bir veri toplamaya imkân veriyor. Gelişmiş mikrofonlar, kullanıcının dahil olmadığı arka plan konuşmalarını kaydedebiliyor. Yüz ya da ses tanıma sistemleriyle birlikte kullanılmaları ise kamusal alanda "benzeri görülmemiş" sorular doğuruyor. Kurul bir de toplumsal etkiye dikkat çekiyor: Kaydedilme ihtimali bile insanların davranışını değiştirip kendiliğindenliği bastırabilir.
Kim sorumlu?
Açıklamanın en somut kısmı sorumluluk paylaşımı. Kullanıcı, gözlüğü tamamen kişisel ya da ailevi bir faaliyet için kullanıyorsa, örneğin bir videoyu yalnızca bir aile üyesiyle paylaşıyorsa ya da özel bir ortamda çeviri yapıyorsa, GDPR'a tabi değil. Bu "ev içi istisna" dar yorumlanıyor. Görüntü herkese açık bir sosyal medya hesabında paylaşıldığında ya da gözlük resmî, mesleki veya siyasi bir faaliyet sırasında kullanıldığında kullanıcı "veri sorumlusu" sayılıyor ve şeffaflık dahil tüm yükümlülüklere uymak zorunda.
Üretici ve bağlı uygulama ya da yapay zekâ hizmeti sağlayan şirketler için durum daha net. EDPB'nin basın açıklamasına göre bu şirketler yükümlülüklerini kullanıcıya devredemez. Bir yapay zekâ asistanı, kullanıcının çevresi hakkındaki bir soruya yanıt vermek için kişisel veri işliyorsa, sağlayıcı veri sorumlusu ya da ortak veri sorumlusu olabilir. Kurul, verilerin toplandığı amaçla bağdaşmayan yeni işlemelerin, özellikle de çevredeki insanlarla hiçbir ilişkisi olmayan şirketler açısından sorun yaratacağını yazıyor.
LED ışığı yetmiyor
Kurul şeffaflığı en büyük sorun olarak görüyor. Metne göre bugünkü göstergeler, çevredeki pek çok kişiyi verisinin işlendiğinden habersiz bırakıyor. Çeviri ya da yapay zekâ özellikleri gibi bazı işlevler dışarıdan neredeyse hiç fark edilmiyor. Klasik gizlilik bildirimleri ise cihazı kullanmayan kişilere ulaşmadığı için yetersiz.
EDPB bu nedenle birden fazla önlemin birlikte kullanılmasını öneriyor:
- Görsel gösterge: Farklı ışık koşullarında görünür, yeterince uzun yanan ve üstü kapatıldığında kaydı engelleyen bir LED. Kurul, beyaz bir LED'in güneş yansımasıyla karıştırılabileceğini ve görme engelliler için yetersiz kalabileceğini de not ediyor.
- Sesli gösterge: Fotoğraf çekerken deklanşör sesi ya da komutun yüksek sesle verilmesini gerektiren sesli etkinleştirme.
- Telefon bildirimi: Yakındaki gözlükleri Bluetooth tanımlayıcılarıyla fark eden uygulamalar. Ancak bu tek yöntem olamaz ve gözlük kullanıcısının takibine dönüşmemeli.
- Tasarım: Akıllı gözlüğü sıradan gözlükten ayırt etmeyi kolaylaştıran ipuçları.
Kurula göre bu önlemler etkili, aşılması zor ve sürekli güncel olmalı. Ayrıca veri minimizasyonu öneriliyor: sürekli kaydın ve canlı yayının sınırlandırılması, çevredeki kişilerin yüzlerinin bulanıklaştırılması, işlemenin mümkünse cihaz üzerinde yapılması ve hassas yerlerde konum tabanlı kısıtlamalar. EDPB, kullanıcının çevresindeki insanları yalnızca genel bir güvenlik kaygısıyla sürekli kaydetmesinin meşru gösterilemeyeceğini de açıkça yazıyor.
Rıza ve yapay zekâ eğitimi
Hukuki dayanak konusunda kurulun tespiti dikkat çekici. Üretici ya da yapay zekâ sağlayıcısının, hiçbir ilişkisi olmadığı yoldan geçenlerden geçerli rıza alması zor görünüyor; kayıttan sonra alınan rıza ise geçersiz. "Meşru menfaat" dayanağı ise dikkatli bir dengeleme gerektiriyor. EDPB'ye göre bu dengeyi kurmak, kullanıcının açıkça istediği hizmetin ötesine geçen ticari işlemeler ve özellikle yapay zekâ eğitimi için "özellikle zor". Yani gözlüğün çektiği görüntülerin model eğitiminde kullanılması, Avrupa'da hukuken zor savunulacak bir alan olarak işaretlenmiş durumda.
Kurul, açıklamanın ön değerlendirme niteliğinde olduğunu ve konuyu benzer video cihazlarıyla birlikte incelemeye devam edeceğini belirtiyor. Aynı toplantıda, Fransız veri koruma otoritesinin önerisiyle hazırlanan "The connected gaze" adlı bağımsız araştırma raporu da yayımlandı. Rapor, akıllı gözlüklerin bazen kişiler arası gözetim ve delil toplama aracına dönüştüğünü ve kaydeden ile kaydedilen arasında güç dengesizliği yarattığını aktarıyor. Açıklamanın dipnotlarında, Hamburg'da toplu taşıma ve yüzme havuzlarında akıllı gözlük yasağı önerisi ile ABD'nin Kaliforniya eyaletindeki giyilebilir kayıt cihazları yasa tasarısı da anılıyor. Daha önce Norveç'in parklar ve okullar için hazırladığı geçici yasağı da haberleştirmiştik.
Türkiye'de durum ne?
EDPB kararları Türkiye'yi doğrudan bağlamıyor, ama 6698 sayılı Kişisel Verilerin Korunması Kanunu (KVKK) büyük ölçüde AB modelini izlediği için tartışma burada da geçerli. KVKK'nın 28. maddesi, verilerin üçüncü kişilere verilmemesi ve veri güvenliğine uyulması şartıyla, gerçek kişilerin yalnızca kendisi ya da aynı konutta yaşayan aile bireyleriyle ilgili faaliyetlerini kanun dışında tutuyor. Bu, GDPR'daki ev içi istisnaya benziyor. Dolayısıyla akıllı gözlükle çekilen ve herkese açık hesaplarda paylaşılan görüntüler, Türkiye'de de istisnanın dışına çıkabilir.
Ceza hukuku tarafı da var. Türk Ceza Kanunu'nun 133. maddesi kişiler arasındaki konuşmaların izinsiz kaydını, 134. maddesi ise özel hayatın gizliliğinin ihlalini suç olarak tanımlıyor. Akıllı gözlüklerin fark edilmeden kayıt yapabilmesi, bu hükümlerin gündelik hayatta daha sık gündeme gelmesi anlamına gelebilir. Taramamızda Kişisel Verileri Koruma Kurumu'nun akıllı gözlüklere özel bir rehber yayımladığına rastlamadık. İş yerlerinde çalışan izlemesi, hastane ve okullarda kullanım ile yapay zekâ özelliklerinin verileri yurt dışındaki sunuculara aktarması gibi başlıklar, Kurum için de net bir yönlendirme ihtiyacına işaret ediyor.
Kullanıcılar için öneri basit: Akıllı gözlükle kayıt yapacaksanız çevrenizdekilere söyleyin, hassas ortamlarda cihazı kullanmayın ve paylaşmadan önce yüzleri bulanıklaştırın. Üreticiler için mesaj ise daha ağır: Avrupa'nın veri koruma otoriteleri, "kayıt ışığı yanıyordu" savunmasını tek başına yeterli görmüyor.