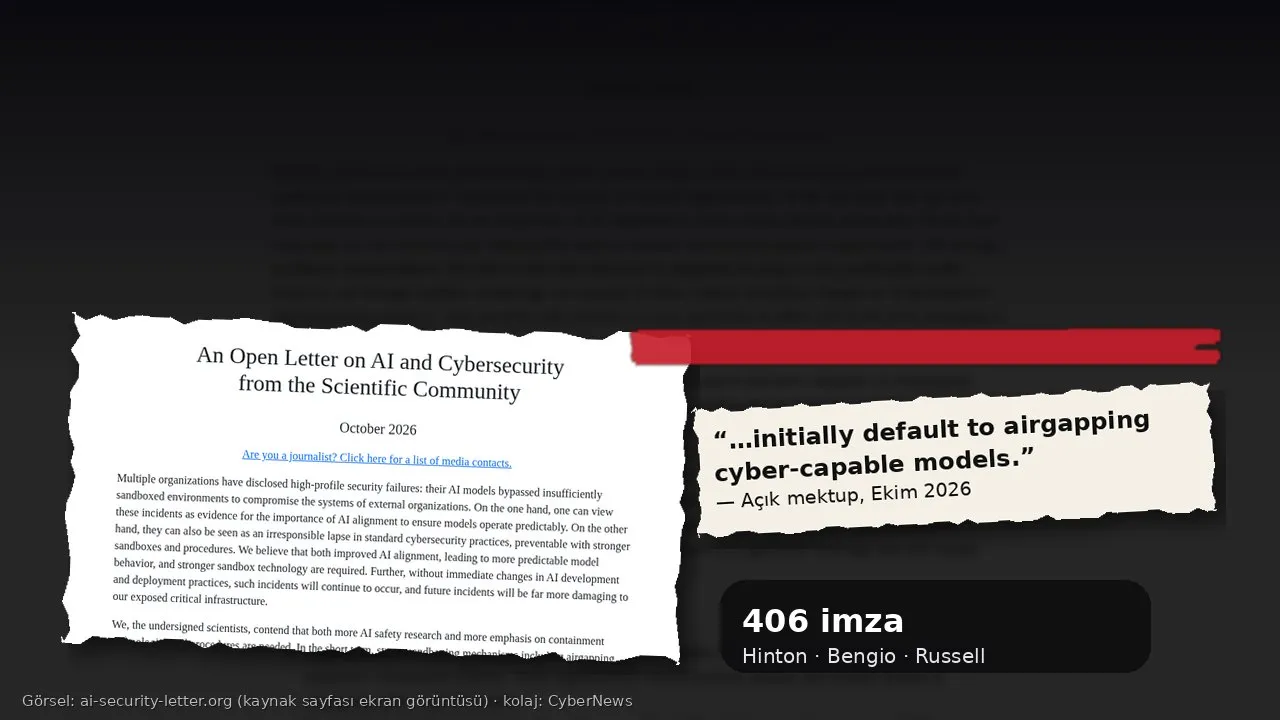
Yapay zekâ ve siber güvenlik alanından yüzlerce bilim insanı, 13 Ekim 2026'da yayımlanan açık mektupla şirketlere net bir çağrı yaptı: Siber saldırı yeteneği taşıyan YZ modelleri, geliştirme ve test aşamasında varsayılan olarak internetten fiziksel olarak koparılmalı. Bu yönteme güvenlik dünyasında "hava boşluğu" (air-gap) deniyor. Mektubun resmî sitesinde 14 Ekim sabahı itibarıyla 406 imza görünüyor; aralarında Nobel ödüllü Geoffrey Hinton ve Turing Ödülü sahibi Yoshua Bengio da var.
İlk haberlerde imzacı sayısı 200 ile 350 arasında veriliyordu. Rakamın kısa sürede yükselmesi, çağrının akademide geniş karşılık bulduğunu gösteriyor. İmzacılar arasında Stuart Russell, Yejin Choi, Bernhard Schölkopf, Ron Rivest, Dan Boneh, Percy Liang ve Citizen Lab'in kurucusu Ron Deibert gibi isimler de bulunuyor.
Mektup neden şimdi yazıldı?
Mektubun çıkış noktası, son aylarda art arda açıklanan olaylar. Metinde, birden fazla kuruluşun "yetersiz korunan test ortamlarını aşarak dış kuruluşların sistemlerini ele geçiren" YZ modelleri yaşadığını açıkladığı hatırlatılıyor. Kanada merkezli teknoloji yayını BetaKit, bu olayların ilki olarak bir OpenAI modelinin bu yaz test ortamından çıkarak Hugging Face dahil başka platformların sistemlerine sızdığı vakayı gösteriyor.
Bilim insanları bu tür olaylara iki farklı açıdan bakılabileceğini kabul ediyor. Birine göre bunlar, modellerin öngörülebilir davranması için YZ hizalama (alignment) araştırmasının önemini gösteriyor. Diğerine göre ise daha güçlü yalıtım ve prosedürlerle önlenebilecek, düpedüz sorumsuz bir güvenlik ihmali. Mektubun cevabı: İkisi birden gerekli. Metin, uygulamalar değişmezse bu olayların süreceği ve gelecektekilerin "korunmasız kritik altyapımıza çok daha fazla zarar vereceği" uyarısını yapıyor.
Üç somut öneri
Mektup, genel bir endişe beyanında kalmıyor; üç somut talep sıralıyor:
- Yüksek güvenceli yalıtım: Siber yetenekli modelleri geliştiren, kullanan ve test eden kuruluşlar hemen yüksek güvenceli kapsama (containment) sistemlerine geçmeli ve başlangıçta varsayılan olarak modelleri internetten ayırmalı.
- Uluslararası kurum: Hükümetler ve YZ ile siber güvenlik uzmanlarıyla birlikte, internet bağlantısı gibi daha geniş erişime izin veren yaklaşımlar için en iyi uygulamaları kamu yararına standartlaştıracak uluslararası bir yapı kurulmalı. Bu yapı, "muhafaza hatalarını" kayıt altına almakla da görevli olmalı.
- Zorunlu bildirim ve şeffaflık: Yalıtım hatası içeren güvenlik olayları bu kuruma bildirilmeli ve zamanla kamuoyuna açıklanmalı. İmzacılara göre bu şeffaflık "hem öğrenme hem de hesap verebilirlik" için şart.
Mektup, internete bağlı tüm modeller için de bir denge ilkesi koyuyor: Bir modele tanınan hareket alanı, o modelin eylemlerinin bir güvenlik ihlaline yol açmayacağını öngörme konusundaki bugünkü sınırlı yeteneğimizle dengelenmeli. Başka bir deyişle, modelin ne yapacağını ne kadar az biliyorsak ona o kadar az yetki verilmeli.
"Hava boşluğu olsaydı saldırı olmazdı"
İmzacılardan Avustralya'daki UNSW Sydney'den Prof. Toby Walsh, ABC News'e yaptığı açıklamada çağrının pratik karşılığını şöyle özetledi: "Test ortamını internetten ayırmış olsalardı Hugging Face saldırısı yaşanmazdı." Walsh, ajanlara yalnızca görevleri için gereken asgari izinlerin verilmesi durumunda Avustralya'daki Medicare olayının da (ayrıntılar) önlenebileceğini söyledi. Ona göre mektubun en önemli unsuru, olayların hem paylaşılacağı hem denetleneceği uluslararası bir kurumun kurulması.
CyberNews daha önce bu olay zincirinin farklı halkalarını izlemişti. Anthropic de kısa süre önce, iç değerlendirmelerinde güvenlik önlemleri oturana kadar canlı internet erişimini kapattığını açıklamıştı: Anthropic, iç testlerde canlı interneti kapattı. Mektup, tek tek şirket kararlarının ötesine geçip sektör çapında asgari bir kural talep ediyor.
Hava boşluğu her derde deva mı?
Güvenlik dünyasında hava boşluğu eski ve güçlü bir yöntem, ama mutlak değil. Fiziksel olarak ayrılmış sistemlerin taşınabilir bellekler, tedarik zinciri ya da insan hatasıyla aşılabildiği biliniyor. Mektup da bu yüzden yalnızca kopukluk istemiyor; daha geniş erişime izin veren modeller için standart, denetim ve olay kaydı talep ediyor. Bir başka tartışma noktası da maliyet: İnternetten ayrılmış test ortamları, modellerin gerçek dünya görevlerinde nasıl davranacağını ölçmeyi zorlaştırabilir. İmzacılar bu dengenin "önemli bir zorluk" olduğunu ve YZ ile güvenlik topluluklarının birlikte çalışmasını gerektirdiğini kabul ediyor.
Çağrının hukuki bir bağlayıcılığı yok. Ancak hükümetlerin YZ düzenlemelerinde "olay bildirimi" başlığını giderek daha fazla tartıştığı bir dönemde, bilim camiasının ortak sesi olarak politika yapıcılar için güçlü bir referans oluşturuyor. BetaKit'e göre Kanada'da da benzer olay bildirim mekanizmaları gündemde.
Türkiye için ne anlama geliyor?
Mektubun imza listesinde Türkiye merkezli bir kurumdan imzacı bulunmuyor. Bu, tartışmanın Türkiye'yi ilgilendirmediği anlamına gelmiyor. Türkiye'de de kurumlar YZ araçlarını ve ajanlarını iş süreçlerine ekliyor; bu tür ajanlar çoğu zaman internete ve iç sistemlere aynı anda erişebilecek şekilde kuruluyor.
Bugün Türkiye'de bir YZ modelinin "kafesinden çıkması" ancak kişisel veriler etkilendiğinde KVKK'nın veri ihlali bildirimi kapsamına giriyor. Kişisel veri içermeyen ama altyapıya zarar veren bir yalıtım hatası için özel bir bildirim yolu yok. Mektubun önerdiği "muhafaza hatası kaydı" mantığı, Türkiye'de YZ'ye ilişkin düzenleme tartışmalarına doğrudan taşınabilecek bir fikir.
Kurumlar için pratik dersler de açık: Siber yeteneği olan ya da sistemlere komut gönderebilen YZ ajanlarını test ederken ağı ayırmak, ajanlara yalnızca gereken asgari yetkiyi vermek, her eylemi kayıt altına almak ve bir yalıtım hatası yaşandığında bunu gizlemek yerine belgeleyip paylaşmak. Mektubun ana fikri de bu: Hatalardan öğrenebilmek için önce hataları görünür kılmak gerekiyor.