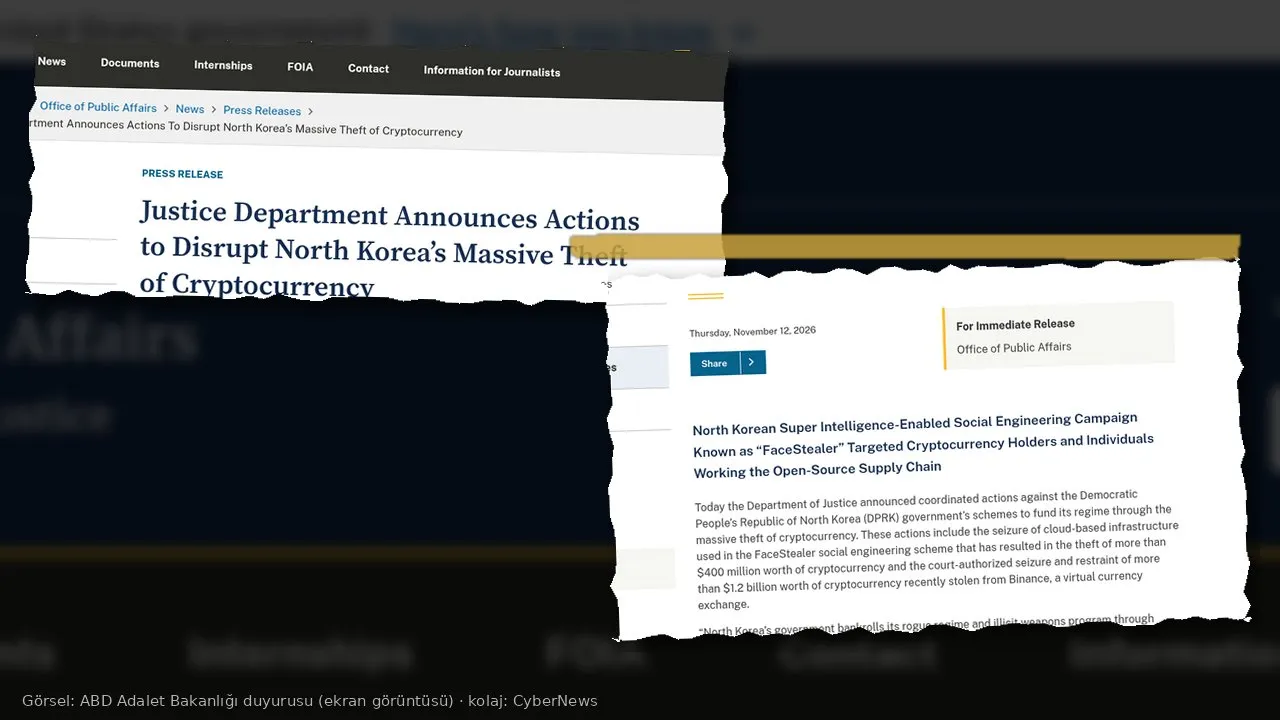
ABD Adalet Bakanlığı, 12 Kasım 2026’da Kuzey Kore hükümetinin kripto hırsızlığına karşı eşgüdümlü işlemler açıkladı. Duyurunun bir ayağında, Binance borsasından yakın zamanda çalınan sanal varlıkların 1,2 milyar dolardan fazlasına mahkeme izniyle el koyma veya kısıtlama kararı alındığı belirtiliyor. Toplam dondurulan tutar, bakanlığa göre 2,7 milyar doları aşıyor.
Bu el koymayı 30 saniyede izleyin:
Aynı gün, FBI’ın FaceStealer adını verdiği sosyal mühendislik kampanyasının bulut altyapısına da el konulduğu duyuruldu. Bakanlık, bu şemanın son 18 ayda 400 milyon dolardan fazla kripto çaldığını ve açık kaynak yazılım tedarik zincirini de hedef almaya başladığını yazdı.
Kısaca
- Adalet Bakanlığı’na göre Kuzey Kore ordusuna bağlı, FBI’ın TraderTraitor dediği aktörler, 29 Ekim civarında Binance’ten 6 milyar dolardan fazla sanal varlık çaldı.
- ABD kurumları ve özel sektörle birlikte şimdiye kadar 2,7 milyar dolardan fazlası donduruldu; 1,2 milyar dolardan fazlası için el koyma veya kısıtlama izni alındı. İz sürme sürüyor.
- Ayrı bir dosyada FBI, FaceStealer altyapısını durdurduğunu ve kurbanlara ait 900’den fazla web kamerası kaydına el koyduğunu açıkladı.
- Şema, çalıntı hesaplardan gelen video toplantı davetleri, kaydedilmiş veya üretilmiş yüz görüntüleri ve “sesiniz gitmiyor, şu bağlantıdan düzeltin” bahanesiyle kurulan zararlı yazılım üzerine kurulu.
- FBI, yöntemin artık yalnız kripto değil, açık kaynak yazılım depolarına erişimi olan geliştiricileri de hedeflediğini belirtti ve fbi.gov/facestealer adresinde rehber yayımladı.
Binance hırsızlığında ne donduruldu?
29 Ekim civarındaki Binance olayını daha önce ayrı bir haberde ele almıştık. 12 Kasım duyurusu, o hırsızlığın ardından gelen hukuki ve operasyonel takip. Adalet Bakanlığı, çalınan tutarı “6 milyar dolardan fazla” diye yazıyor. Ulusal Güvenlik Bölümü, Ceza Bölümü’nün Bilgisayar Suçları ve Fikri Mülkiyet Birimi (CCIPS), Columbia Bölgesi savcılığı ve hukuk uygulaması ortakları, sanal varlık hizmet sağlayıcılarıyla birlikte çalınan varlıkları kesmeye çalışmış.
Bakanlık, bu çabayla 2,7 milyar dolardan fazlasının dondurulduğunu, bunun 1,2 milyar dolardan fazlası için mahkeme izni alındığını söylüyor. Ceza Bölümü yetkilisi A. Tysen Duva, “bu tarihî ihlalin yaklaşık yarısını hemen durdurduk” ifadesini kullandı. “Yarısı” buradaki dondurma ölçeğine işaret ediyor; çalınan her bakiyenin geri döndüğü anlamına gelmiyor. Kalan kısım köprüler, karıştırıcılar ve borsalar üzerinden aklanmaya çalışılıyor; iz sürme açıkça bitmiş değil.
FBI, geçen hafta bir siber uyarıyla hırsızlığı TraderTraitor’a bağlamış ve hizmet sağlayıcılardan bu aktörlerin kullandığı adreslerle işlemleri kesmelerini istemişti. 12 Kasım metni, Los Angeles saha ofisi, Siber Şube ve Sanal Varlık Birimi’nin, Gizli Servis ve IRS Ceza Soruşturma birimiyle birlikte çalıştığını belirtiyor. El koyulan veya kısıtlanan varlıkların mağdurlara ne zaman ve nasıl iade edileceği bu duyuruda ayrıntılandırılmıyor.
FaceStealer: güvenilen yüz, sahte arıza
Binance dosyasından ayrı tutulan ikinci işlem, California Merkez Bölgesi savcılığı ve FBI Los Angeles’ın yürüttüğü FaceStealer müdahalesi. FBI’a göre Kuzey Koreli aktörler (Sapphire Sleet, UNC1069, Dangerous Password, CryptoCore, APT38, BlueNoroff, Stardust Chollima gibi adlarla da anılıyor) önceki kurbanlardan çalınan hesaplarla video toplantı daveti gönderiyor. Hedef toplantıya katılınca, tanıdığı birinin önceden kaydedilmiş görüntüsü veya tanınmış bir ismin üretilmiş yüzü oynatılıyor. Amaç, odadaki muhatabın gerçek olduğuna inandırmak.
Ardından sahte bir teknik arıza sahnesi kuruluyor: “Sesiniz gelmiyor, şu bağlantıdan düzeltin.” Verilen “düzeltme”, cihaza zararlı yazılım kuruyor. FBI, bazı olaylarda kriptonun ve iletişim hesaplarının, ilk bulaşmadan aylar hatta bir yıldan uzun süre sonra çalındığını yazıyor. Kurbanın rehberi ve mesajlaşma uygulamaları da sonraki hedefler için kullanılıyor.
Hedef kitle önce kripto ve Web3 çalışanlarıydı. FBI’ya göre şema giderek açık kaynak yazılım geliştiren ve depo hesaplarını elinde tutan kişilere de yöneliyor. Amaç, bir kişinin cüzdanından öte, yazılım tedarik zincirine girmek olarak okunuyor. FBI, 900’den fazla web kamerası kaydına el koyduğunu ve ayrı bir teknik raporu aynı gün yayımladığını duyurdu.
Burada dikkat çekici olan, saldırının “bilinmeyen bir bağlantıya tıklama”dan çok, tanıdık bir yüz ve alışılmış bir toplantı aracına yaslanması. Güven, paroladan önce görüntüdeki insana bağlanınca, klasik “şüpheli gönderen” uyarısı yetmeyebiliyor. FBI Los Angeles yetkilisi Patrick Grandy’nin ifadesi bu yüzden sert: Böyle bir tuzağa düşmeyeceğinizi hayal edemiyorsanız, yeterince yaratıcı düşünmüyorsunuz.
Türkiye açısı
29 Ekim’deki Binance olayı küresel bir borsa müşteri tabanını ilgilendiriyordu; Türkiye’deki kullanıcılar da bu havuzun parçası. 12 Kasım duyurusu, çalınan bakiyenin bir kısmının dondurulabildiğini gösteriyor; kimin ne kadarını geri alacağı henüz net değil. Türkiye’deki mağdurların, borsanın ve yetkili makamların resmi bilgilendirmesini izlemesi, “varlıklarınızı biz kurtardık, şu cüzdana aktarın” diyen özel iletilere itibar etmemesi gerekir.
FaceStealer tarafı, Türkiye’deki kripto, Web3 ve yazılım ekipleri için daha doğrudan bir uyarı. Video toplantısı, uzak iş ve açık kaynak katkısı yaygın. Davet tanıdık bir hesaptan gelse bile, görüntüdeki yüzün canlı olup olmadığı, “ses arızası” bahanesiyle gelen kurulum bağlantısının gerçek bir toplantı aracına ait olup olmadığı kontrol edilmeli. Aynı cihaz hem cüzdan eklentisini hem kod deposu oturumunu tutuyorsa, tek bir toplantı hem parayı hem tedarik zincirini riske atar.
Kuzey Kore’nin kripto hırsızlığını silah ve rejim finansmanına bağlayan resmi anlatı, ABD’nin bu dosyadaki gerekçesi. Türkiye açısından pratik sonuç, jeopolitik tahlilden çok, buradaki yöntemlerin yerli kullanıcıya da uygulanabilir olması. Derin sahte görüntü ve çalıntı hesap, sınır tanımıyor.