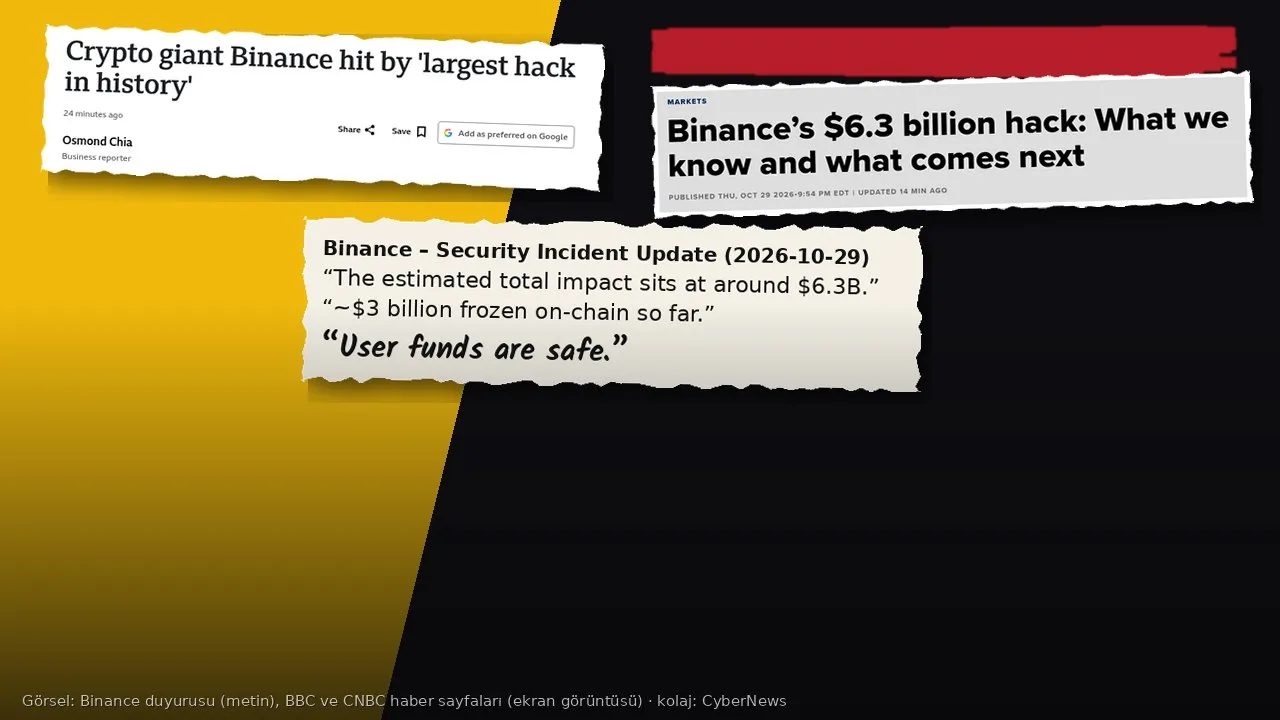
Dünyanın en büyük kripto para borsası Binance, 29 Ekim 2026’da tarihin en büyük kripto hack’i olarak anılan bir saldırıya uğradı. Borsanın resmi açıklamasına göre etkilenen varlıkların toplam değeri yaklaşık 6,3 milyar dolar. Bunun yaklaşık 3 milyar doları blokzincir üzerinde donduruldu. Binance tüm kayıpları karşılayacağını, kullanıcı fonlarının güvende olduğunu söylüyor. Blokzincir analiz şirketleri ise saldırıyı Kuzey Kore’ye bağlı TraderTraitor grubuna bağlıyor.
Binance ne açıkladı?
Binance’in “Security Incident Update” başlıklı duyurusuna göre ilk inceleme, olayın ele geçirilmiş bir DevOps mühendisinin dizüstü bilgisayarıyla başlamış olabileceğini gösteriyor. Saldırgan bu erişimle bir hizmet konteynerine ulaştı ve yetkisiz para çekme işlemleri gönderdi. Borsa, herhangi bir cüzdan özel anahtarının sızdığına dair kanıt bulmadığını vurguluyor. Ayrıntılı teknik inceleme raporu, soruşturma tamamlanınca yayımlanacak.
Binance ilk önlem olarak üç adım attı: para yatırma ve çekme işlemlerini güvenlik kontrolleri bitene kadar geçici olarak durdurdu, etkilenen adres yetkisini iptal etti, fonların izini sürmek için kolluk kuvvetleri ve blokzincir istihbarat şirketleriyle çalışmaya başladı. Kayıplar SAFU acil durum fonundan ve şirketin kendi kaynaklarından karşılanacak. Borsa, düzeltme süreci bitince güncel bir rezerv kanıtı (Proof of Reserves) yayımlayacağını da duyurdu.
Binance’in ortak CEO’su Yi He, X’teki paylaşımlarında varlıkları donduran şirketlere teşekkür etti ve “Önce güvenlik: Ortamın güvenli olduğu doğrulanana kadar çekimler kapalı” dedi. BBC’nin aktardığına göre olay Binance.com’u kapsıyor. ABD’deki ayrı platform Binance.US etkilenmediğini açıkladı. Coinbase de etkilenmediğini, durumu izlediğini bildirdi.
Saldırının arkasında kim var?
Blokzincir istihbarat şirketi TRM Labs, saldırıyı “yüksek güvenle” Kuzey Kore devletine bağlı TraderTraitor birimine bağladı. FBI aynı grubu Şubat 2025’teki 1,5 milyar dolarlık Bybit hack’inin sorumlusu olarak tanımlamıştı. CNBC’nin aktardığına göre TRM Labs, yaklaşık 6,36 milyar dolarlık varlığın 10 farklı blokzincirde Binance cüzdanlarından çıkarıldığını, bunun büyük kısmının yaklaşık 20 dakika içinde taşındığını tahmin ediyor. Şirkete göre hazırlık en az 36 saat önce başladı; saldırganlar cüzdanlarını önceden Tornado Cash karıştırma servisiyle fonladı.
Chainalysis’in kurucu ortağı ve CEO’su Jonathan Levin de yaklaşık 6,4 milyar dolarlık saldırının büyük olasılıkla TraderTraitor tarafından gerçekleştirildiğini değerlendirdi. TRM Labs’in küresel politika direktörü Ari Redbord BBC’ye olayı sektör için bir “dönüm noktası” olarak nitelendirdi ve saldırganın hâlâ çok büyük miktarda çalıntı varlık tuttuğunu söyledi. Binance ise Kuzey Kore bağlantısına doğrudan yanıt vermedi; failleri tespit etmek için kolluk kuvvetleriyle çalıştığını açıkladı.
Yöntem tanıdık bir senaryoya işaret ediyor. Saldırganlar akıllı sözleşme açığı ya da sızmış anahtar yerine, sistemlere erişimi olan bir çalışanın cihazını hedef aldı. Kuzey Kore bağlantılı grupların son yıllarda kripto şirketlerinde çalışanları sahte iş teklifleri, zararlı yazılım ve sosyal mühendislikle hedef aldığı biliniyor. Binance’in teknik raporu yayımlanmadan kesin giriş yolunu bilmek mümkün değil.
Dondurulan para çalınan para değil
Olayın en çok karıştırılan kısmı dondurulan varlıklar. BBC’ye göre Tether CEO’su Paolo Ardoino yaklaşık 1,6 milyar dolarlık USDT’yi, Circle ise 800 milyon doların üzerinde USDC’yi dondurdu. CoinDesk’in canlı yayınına göre Ripple yaklaşık 200 milyon dolarlık RLUSD’yi, World Liberty Financial yaklaşık 27 milyon dolarlık USD1’i dondurdu. Arbitrum Güvenlik Konseyi de saldırgana ait cüzdandaki 74,56 milyon Arbitrum token’ini acil yetkiyle kilitli bir cüzdana taşıdı.
Dondurulan para hareket ettirilemez ama otomatik olarak geri dönmez. TRM Labs’ten Redbord’un CNBC’ye anlattığına göre stablecoin’ler kriptonun en kolay geri alınan varlık sınıfı; çünkü ihraççı şirket token sözleşmesini kontrol ediyor ve varlığı dondurup yakıp yeniden basabiliyor. Bunun için genelde mahkeme kararı ya da el koyma emri gerekiyor. Bitcoin ve Ether’de ise donduracak bir ihraççı yok; fonlar ancak işbirliği yapan bir borsaya ulaştığında yakalanabiliyor. Chainalysis’ten Eric Jardine, iadenin aylar hatta yıllar sürebileceğini söylüyor.
Türkiye’de sosyal medyada dolaşan bazı paylaşımlar, dondurulan USDT ve USDC’yi “çalınıp giden para” gibi gösterdi. Ayrıca güvenilir kaynaklarda bulunmayan varlık bazlı rakamlar yayıldı. Doğrulanmış tablo şöyle: Etkilenen toplam varlık yaklaşık 6,3 milyar dolar, bunun yaklaşık yarısı donduruldu, kalan kısmın izi sürülüyor. Kalem kalem dökümlerde resmi açıklama ve tanınmış analiz şirketlerinin verileri esas alınmalı.
Binance batar mı?
Fundstrat Global Advisors’ın dijital varlık stratejisi başkanı Sean Farrell’e göre saldırı şu an Binance için anlamlı bir ödeme gücü riski oluşturmuyor. Farrell, donmamış varlıkları yaklaşık 3,3 milyar dolar olarak hesaplıyor. Dondurulan stablecoin’ler iade edilirse yaklaşık 1,2 milyar dolarlık SAFU fonu kalan kaybın üçte birini karşılayabilir; geri kalanı borsanın kendi fonlarından gelir. Farrell’e göre izlenmesi gereken iki gösterge var: çekimlerin ne kadar hızlı açılacağı ve çıkışların düzenli kalıp kalmayacağı.
Piyasa haberi sert karşıladı. BBC’ye göre uyarıların ardından Bitcoin yüzde 4’ten fazla düştü; Ethereum ve Solana da sert geriledi. Franklin Templeton’dan Chris Perkins, CNBC’ye yaptığı değerlendirmede siber güvenlik standartlarının yükseltilmesi ve suçlulara karşı uluslararası işbirliği çağrısı yaptı.
Türkiye’deki kullanıcılar ne yapmalı?
Türkiye’de faaliyet gösteren Binance TR, SPK’nın kripto varlık hizmet sağlayıcıları listesinde ayrı bir şirket olarak, Binance Turkey Kripto Varlık Alım Satım Platformu AŞ unvanıyla yer alıyor. NTV’nin aktardığına göre Binance TR, tüm kullanıcı varlıklarının güvende olduğunu ve hizmetlerin kesintisiz sürdüğünü açıkladı. Bu haberin yazıldığı saatte SPK’nın olaya ilişkin yayımlanmış bir açıklamasına rastlamadık.
Büyük hack’lerin ardından en hızlı büyüyen tehdit genellikle dolandırıcılık oluyor. “SAFU iadesi”, “zarar tazminatı” ya da “hesabınızı doğrulayın” vaadiyle gelen bağlantılar, e-postalar ve SMS’ler oltalama tuzağı olabilir. Binance de kullanıcılardan yalnızca resmi kanallara güvenmelerini istedi. Pratik öneriler:
- İade ya da tazminat için hiçbir bağlantıya tıklamayın; duyuruları yalnızca uygulama içinden ve resmi alan adından kontrol edin.
- Telegram, WhatsApp veya X’te sizi bulan “destek ekibine” güvenmeyin. Gerçek destek ekibi şifre, 2FA kodu ya da kurtarma ifadesi istemez.
- Hesabınızda SMS yerine donanım güvenlik anahtarı (FIDO2/passkey) ya da doğrulayıcı uygulama kullanın.
- Çekim adresi beyaz listesini (withdrawal whitelist) açın; böylece hesabınız ele geçirilse bile para yalnızca sizin onayladığınız adreslere gidebilir.
- Kimlik avı önleme kodunu (anti-phishing code) etkinleştirin; Binance’ten gelen gerçek e-postalarda bu kodu görürsünüz.
- Uzun vadeli birikimi borsada değil, kendi kontrolünüzdeki bir donanım cüzdanında tutmayı düşünün.
Bundan sonra ne olacak?
Gözler üç noktada: Binance’in çekimleri ne zaman açacağı, söz verilen teknik inceleme raporu ve güncel rezerv kanıtı. Rapor, giriş noktasının gerçekten bir çalışan cihazı olup olmadığını ve iç yetki sistemlerinin neden tek bir erişimle milyarlarca dolarlık çekime izin verdiğini gösterecek. Bu olay, en büyük borsaların bile en zayıf halkasının çoğu zaman bir dizüstü bilgisayar olduğunu bir kez daha hatırlattı.