KVKK veri ihlali bildirimleri: Eylül 2026 dosyası (Eve, Shaya, Samsonite, Canva ve fazlası)
İki haftada 44 bildirim, 10 milyonu aşan kayıt: hangi şirketler etkilendi, hangi veriler sızdı, haklarınız neler?
Siber güvenlik, yapay zeka ve dijital haklar — savunma odaklı haber ve analiz
Etiket
24 yazı
İki haftada 44 bildirim, 10 milyonu aşan kayıt: hangi şirketler etkilendi, hangi veriler sızdı, haklarınız neler?
Avustralya’dan ABD’ye 100’den fazla bildirim, 50 petabaytlık inceleme ve geç gelen özür: zaman çizelgesi ve analiz.
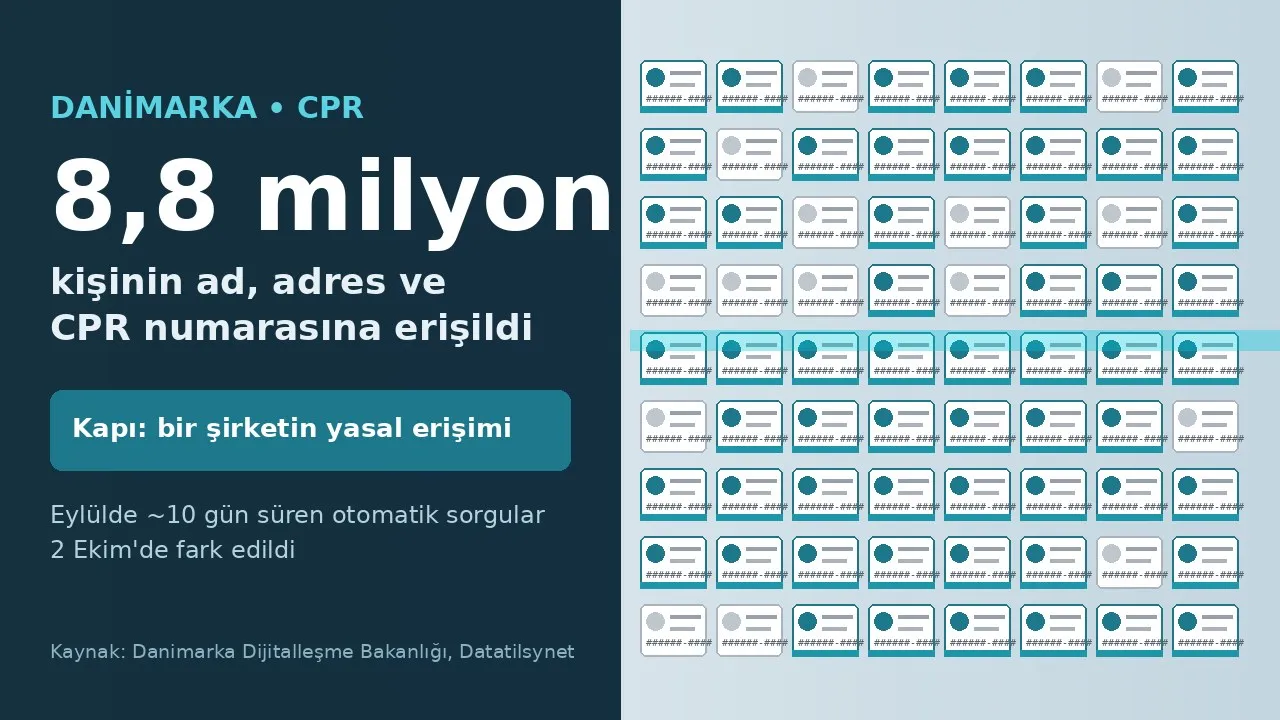
Nüfus kaydına giden yol hacklenmedi, ödünç alındı; eylülde 10 gün süren sorgular ancak 2 Ekim'de fark edildi.
gitshot ve ajan çözümleri; fatura kayıtları ve yayınlanmamış özellik ekranları kişisel hesaplarda.
Ekim 2025–Temmuz 2026 arası yetkisiz erişim. SSN ve görev bilgisi; kötüye kullanım kanıtı yok deniyor.
Eve’de 6,26 milyon, Shaya’da 2,29 milyon: veri işleyen sunucu, üçüncü taraf kütüphane, MD5 tartışması ve m.12’de mağaza sahibine kalan sorumluluk.
İK danışmanlığı altyapısından sızan test sonuçları satışa çıktı; BTK ceza kesti, Hyundai Motor Türkiye KVKK’ya bildirim yaptı.
Çin merkezli Z.ai (Zhipu) kod asistanı ZCode, varsayılan indeksleme ile tüm workspace’i Alibaba Cloud’a yükledi. Şirket özür diledi, özellikleri kapattı, istemciyi açık kaynakladı.
Fidye yazılım grubu N0n, 18 Eylül civarı AstraZeneca Türkiye (astrazeneca.com.tr) ağını ele geçirdiğini iddia etti. Sızdırma süresi 21 Eylül 03:01 UTC diye duyuruldu; şirket kaynaklı bağımsız tam doğrulama yok.