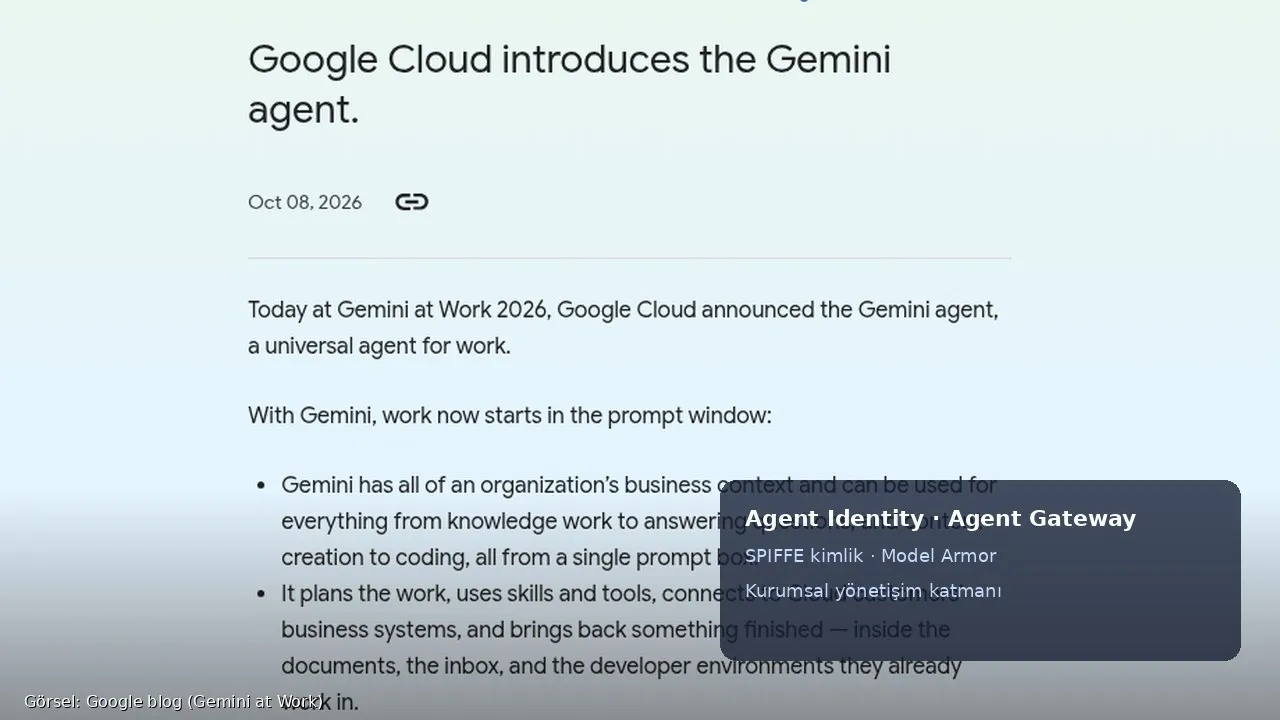
8 Ekim 2026'da Google Cloud, Gemini at Work 2026 etkinliğinde Gemini agent'ı duyurdu: kuruluşun iş bağlamını kullanan, planlayan, araçlara bağlanan ve sonucu belgelere, gelen kutusuna veya geliştirici ortamına bırakan “evrensel iş ajanı”. Resmî Google blog yazısı güvenlik, yönetim ve yönetişimin kurumsal müşteriler için “en önemlisi” olduğunu özellikle vurguluyor. Ayrıntılı yönetişim katmanı ise Google Cloud belgelerinde Agent Identity ve Agent Gateway olarak anlatılıyor.
Bu haber ürün lansmanı özeti değil; ajanların kurumsal sistemlere bağlandığı bir dönemde kimlik, denetim izi ve ağ politikasının nasıl kurulduğuna bakıyor. CyberNews'un ajan dosyası — OpenAI olayları, Anthropic'in canlı interneti kapatması, Microsoft MXC — ile aynı haftaya denk geliyor: laboratuvarlar sınırı daraltırken bulut platformları ajanı ürünleştirip yönetişimi paketliyor.
Gemini agent ne vaat ediyor?
Google'ın duyurusuna göre ajan tek istem kutusundan bilgi işi, soru yanıtlama, içerik üretimi ve kod yazıp çalıştırmaya kadar uzanıyor. İşi planlıyor, beceriler ve araçlar kullanıyor, müşterinin iş sistemlerine bağlanıyor. Maliyet kontrolleri ve “işe en uygun modeli seçme” vaadi var; 9to5Google'ın etkinlik aktarımına göre Gemini ve Claude aileleri bugün destekleniyor, ileride başka özel ve açık modeller eklenebilecek. Ajan Workspace, Slack, Microsoft 365 ve komut satırında; API ile “headless” üçüncü taraf uygulamalara da gömülebilir. Geniş erişim Workspace Business/Enterprise planlarında yakında; şu an özel önizleme.
Örnek senaryolar: yöneticinin e-postasındaki slayt talebini tek tıkla ajana devretmek; bölgesel etkinlik ekibini isim yazmadan takvimden bulup toplantı ayarlamak. Ajan kişisel asistan, ekip üyesi veya finans analisti gibi role bağlı “organizasyon ajanı” olarak da konumlandırılıyor.
Agent Identity: ajanın kendi kimliği
Google Cloud belgelerine göre Agent Identity, her ajana SPIFFE standardına dayanan kriptografik kimlik veriyor. Servis hesaplarından farkı net anlatılıyor: kimlikler varsayılan olarak birden fazla iş yükü arasında paylaşılmıyor, kişileştirilemiyor ve uzun ömürlü servis hesabı anahtarı üretilmesine izin vermiyor. Google Cloud erişim jetonları ajanın X.509 sertifikasına kriptografik olarak bağlanıyor; jeton hırsızlığını zorlaştırmak için.
Kimlik yaşam döngüsü önemli bir operasyon notu: ajan silinince IAM bağlamaları otomatik temizlenmiyor; aynı görünen adla yeniden dağıtılan ajan yeni kaynak kimliği ve yeni principal alıyor. Eski izinler yeni ajana taşınmıyor. Bağlam-duyarlı erişim varsayılan olarak mTLS ve DPoP ile jetonları çalışma ortamına bağlıyor. Gemini Enterprise ile birlikte kullanıldığında uç kullanıcı kimlik bilgileri auth manager'da şifreli tutuluyor; ağ geçidinde çözülüyor — ajan ham kimlik bilgisini görmüyor.
Agent Gateway: ağ giriş-çıkış kapısı
Agent Gateway, ajan platformunun politika uygulama bileşeni. Kullanıcı-ajan, ajan-araç ve ajan-ajan trafiğinin giriş/çıkış noktası. Üç ayak birlikte çalışıyor:
- Agent Identity: kim istek yaptı?
- Agent Registry: hangi hedefler onaylı?
- Politikalar: hangi eylemler izinli? (IAM, Model Armor, anlamsal yönetişim, özel yetkilendirme motorları)
Model Armor, istem enjeksiyonu, hassas veri sızıntısı ve zararlı içeriği gerçek zamanlı tarıyor. Anlamsal yönetişim politikaları düz dilde yazılmış iş kurallarını çalışma anında uyguluyor. Varsayılan model: açık IAM politikası yoksa bağlantı reddedilir. VPC Service Controls çevreleri ajan trafiğine de uygulanabiliyor.
İki yön var: Client-to-Agent (giriş) ve Agent-to-Anywhere (çıkış). Gemini Enterprise için Gateway şu an yalnızca çıkış (egress) modunu destekliyor; giriş modu Agent Runtime için.
Türkiye açısı
Türkiye'de Google Workspace ve Google Cloud kullanan kurumlar, “ajan şirket dosyalarına ve Gmail'e dokunsun” talebiyle güvenlik ve KVKK ekiplerini karşı karşıya getiriyor. Gemini agent'ın vaadi, bu talebi kimlik ve ağ politikasına çevirmek: ajan kendi SPIFFE kimliğiyle izlenir; uç kullanıcı jetonu ajana ham verilmez; onaylı araçlar Registry'de listelenir. KVKK açısından kişisel verinin yurt dışı aktarımı, aydınlatma ve veri işleme envanteri soruları duruyor — ürünün yönetişim dili bunları otomatik çözmez, ama denetlenebilir bir iz bırakma şansı sunar.
Dikkat: özel önizleme “her arka uç olgun” anlamına gelmiyor. Model Armor ve anlamsal politikalar isteğe bağlı; Gateway kaynak limiti ve Gemini Enterprise giriş modu kısıtı belgelerde yazıyor. Yerel ekipler pilotu dar kapsamla, Learning tarzı gözlemle ve erişim günlüğüyle başlamalı. Anthropic'in canlı interneti kapatması ve Microsoft MXC ile birlikte okunduğunda tablo netleşiyor: ajan ürünleşirken sınır katmanı da ürünleşiyor.
Özet: Google 8 Ekim'de Gemini agent'ı duyurdu; blog güvenlik/yönetişimi öne çıkardı; Cloud belgeleri Agent Identity (SPIFFE) ve Agent Gateway (Model Armor, Registry, IAM) ile ayrıntılıyor. Türkiye'de ajanı açmadan önce kimlik, araç listesi ve KVKK envanteri birlikte planlanmalı.
Ajan belleği ve maliyet kontrolü
Etkinlik aktarımlarına göre Gemini agent oturum, anlamsal, yordamsal ve epizodik bellek katmanları taşıyor; saatler veya günler süren çok adımlı işleri alt ajanlarla yürütebiliyor. Bu, güvenlik ekibi için iki yüzlü bir haber: uzun süren görevler üretkenlik vaat ederken, yanlış yapılandırılmış bir aracın etki penceresini de uzatır. Maliyet tavanları ve modele göre yönlendirme, bütçeyi korurken aynı zamanda “ajan sonsuza kadar denesin” riskini kısar. Yine de tavanın nasıl uyarı verdiği ve hangi rolün tavanı değiştirebildiği kurum politikasına bırakılmış durumda.
Microsoft’un MXC duyurusu ile Google’ın Agent Gateway yaklaşımı farklı katmanlara oturuyor: biri uç cihazda / Cloud PC’de çalıştırma sınırı, diğeri bulutta kimlik ve ağ politikası. Kurumlar “birini seçtik, diğeri lazım değil” demeden önce ajanın nerede çalıştığına bakmalı. Yerel Windows ajanı ile bulut Gemini agent’ı aynı işi paylaşırsa iki yönetişim modeli birden gerekir. Anthropic’in dahili değerlendirmelerde canlı interneti kapatması ise üçüncü sinyal: güçlü model + belirsiz görev + açık ağ, istenmeyen eylemi sürpriz olmaktan çıkarıyor.
Türkiye’deki yazılım evleri ve kamu bulut projeleri için somut soru listesi şöyle kurulabilir: ajan hangi Registry hedeflerine çıkabilir; Model Armor açık mı; uç kullanıcı OAuth jetonu ajana ham mı geliyor; silinen ajanın IAM bağlamaları temizleniyor mu; KVKK aydınlatma metninde ajan işleme faaliyeti var mı? Bu sorular yanıtlanmadan “herkese Gemini agent” dağıtmak, geçen haftanın ajan olayları dosyasına yeni bir satır ekleme riski taşır. Ürün olgunlaştıkça yönetişim varsayılanları sıkılaşabilir; bugünkü önizlemede ise sıkılık müşterinin yapılandırmasına bağlı.