Güvenlik şirketi Proofpoint, TA419 adını verdiği Çin bağlantılı bir casusluk grubunun ABD’deki düşünce kuruluşlarında, üniversitelerde ve hukuk sektöründe çalışan yapay zekâ politika uzmanlarını oltalama e-postalarıyla hedef aldığını açıkladı. The Hacker News’in 4 Ekim tarihli haberine göre saldırganlar tanınmış ekonomistleri, YZ politikacılarını ve tanınmış bir Anthropic çalışanını taklit etti.
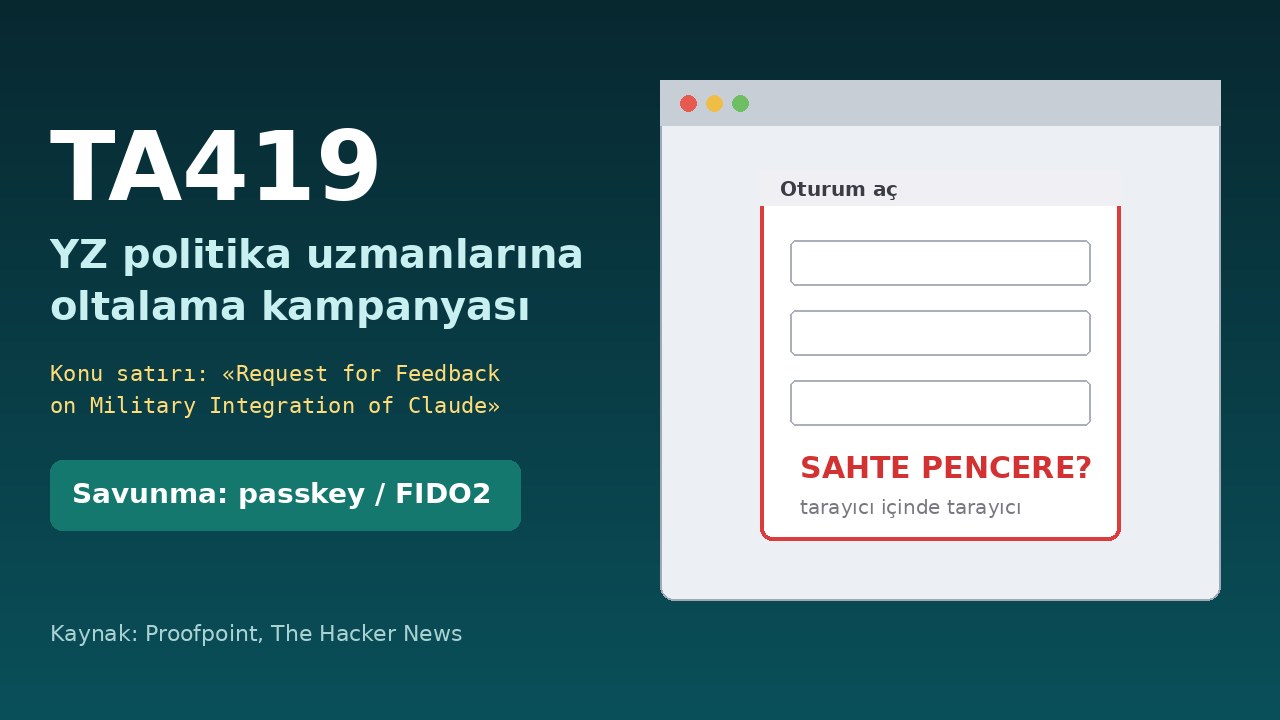
Örneklerden birinde, Şubat 2026’da ABD’li bir düşünce kuruluşundaki uzmana “Request for Feedback on Military Integration of Claude” (Claude’un askeri entegrasyonu hakkında görüş talebi) konulu bir e-posta gönderildi. Temmuz 2026 civarında ise Beyaz Saray Bilim ve Teknoloji Politikası Ofisi’nin eski bir yöneticisinin de taklit edildiği belirtiliyor.
Yöntem: önce güven, sonra sahte giriş
Proofpoint’in anlattığı akış yüksek düzeyde şöyle: İlk mesajlar zararsız görünen davetler. Hedef yanıt verirse, birkaç yönlendirmeden geçen kısa bir bağlantı geliyor ve kullanıcı sahte bir OneDrive/Microsoft giriş ekranına ulaşıyor. Bu ekran, tarayıcının içinde gerçek bir pencere izlenimi veren “tarayıcı içinde tarayıcı” tekniğinin çerçevesiz bir türünü kullanıyor. Araya giren (AitM) altyapı bilgileri gerçek Microsoft sunucusuna aktardığı için giriş başarılı oluyor; kurban bir şey fark etmezken oturum çerezleri saldırganın eline geçiyor.
Proofpoint’e göre bu faaliyet, ABD’nin YZ politikası ve düzenleme gündemini anlamaya yönelik daha geniş Çin istihbarat hedeflerini destekliyor olabilir; arka planda ihracat kontrolleri ve “model damıtma” suçlamalarıyla süren bir rekabet var. Grubun en az Nisan 2025’ten bu yana ABD ve Japonya merkezli savunma, enerji, dış politika ve hukuk çevrelerini hedef aldığı belirtiliyor.
Korunmak için
Bu tür saldırılarda parola ve SMS kodu yetmiyor, çünkü saldırgan girişi gerçek zamanlı olarak aktarıyor. Proofpoint’in önerisi, passkey (FIDO2/donanım anahtarı) gibi oltalamaya dayanıklı kimlik doğrulama yöntemlerine geçmek. Kurumlar için bir başka adım, oturum çerezlerinin beklenmedik konumlardan kullanılmasını izlemek. Bireysel olarak da uzmanlık alanınıza dair beklenmedik “görüş talepleri”, panel davetleri ve ortak çalışma tekliflerini, gönderenin kimliğini başka bir kanaldan doğrulamadan ciddiye almamak gerekiyor. Bu yazı saldırı tarifi içermez.
CyberNews özeti
Proofpoint: Çin bağlantılı TA419, ABD’deki YZ politika uzmanlarını Anthropic çalışanı ve eski OSTP yöneticisi taklidiyle hedefledi; güven inşası sonrası çerçevesiz BitB + AitM ile Microsoft oturumu ele geçirme. Savunma: passkey/FIDO2, davetleri bağımsız kanaldan doğrulama. Kaynak: The Hacker News (4 Ekim 2026), Proofpoint analizi.