Pentagon DMDC ihlali: 3 milyonu aşkın personel kaydı sızdı
Ekim 2025–Temmuz 2026 arası yetkisiz erişim. SSN ve görev bilgisi; kötüye kullanım kanıtı yok deniyor.

Siber güvenlik, yapay zeka ve dijital haklar — savunma odaklı haber ve analiz
Kategori
48 yazı
Ekim 2025–Temmuz 2026 arası yetkisiz erişim. SSN ve görev bilgisi; kötüye kullanım kanıtı yok deniyor.
CVE-2026-86950 sınır dışı yazma; iOS 27 öncesi hedefli saldırılarda istismar iddiası. iOS/iPadOS 26.7.1 ve macOS Tahoe/Sequoia yamaları çıktı — güncelleyin.
Kaspersky: takvim DESCRIPTION satırından zsh komutu; sahte Finder arka kapısı, LaunchAgent kalıcılık. ClickFix ve sahte uygulama riski.
JADEPUFFER hattı: depolama silme, yedek kilitlerine saldırı, ListKeys. GitHub'da sızan secret hâlâ geçerli kalabiliyor.
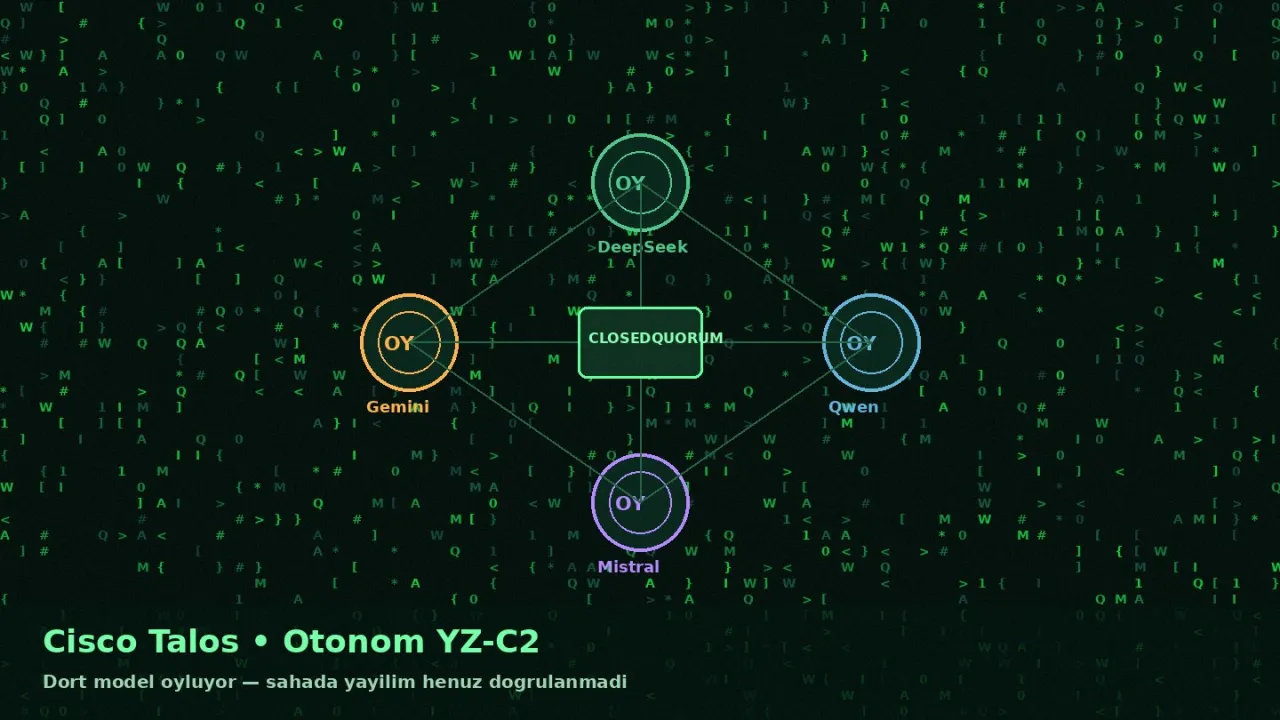
Cisco Talos; DeepSeek, Qwen, Mistral ve Gemini oyluyor. Sahada yayılım henüz doğrulanmadı.
İK danışmanlığı altyapısından sızan test sonuçları satışa çıktı; BTK ceza kesti, Hyundai Motor Türkiye KVKK’ya bildirim yaptı.
Fidye yazılım grubu N0n, 18 Eylül civarı AstraZeneca Türkiye (astrazeneca.com.tr) ağını ele geçirdiğini iddia etti. Sızdırma süresi 21 Eylül 03:01 UTC diye duyuruldu; şirket kaynaklı bağımsız tam doğrulama yok.
IAmNotAVillain grubu, yaklaşık 680 müşterinin dosyalarını satmakla tehdit ederek fidyeyi düşürüp süreyi kısalttı; İtalyan devlet posta hesaplarının kötüye kullanıldığı iddiası da büyüyor.
Üç ülkenin ortak bildirisine göre İran’a bağlı aktörler WhatsApp ve Telegram üzerinden gazeteci, aktivist ve muhaliflere casus yazılım ulaştırıyor; ekran, mikrofon ve mesajlar hedefte.